Saltar al contenido
  • lunes, 16 noviembre 2026
  • 9:10 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
  • octubre
Avisos de seguridad
China intensifica sus ataques contra los dispositivos de red de Cisco
admin Oct 22, 2026 0

Ciberdelincuentes chinos se han estado sirviendo de distintos métodos para comprometer los modelos de routers de Cisco más populares y…

Más información
Avisos de seguridad
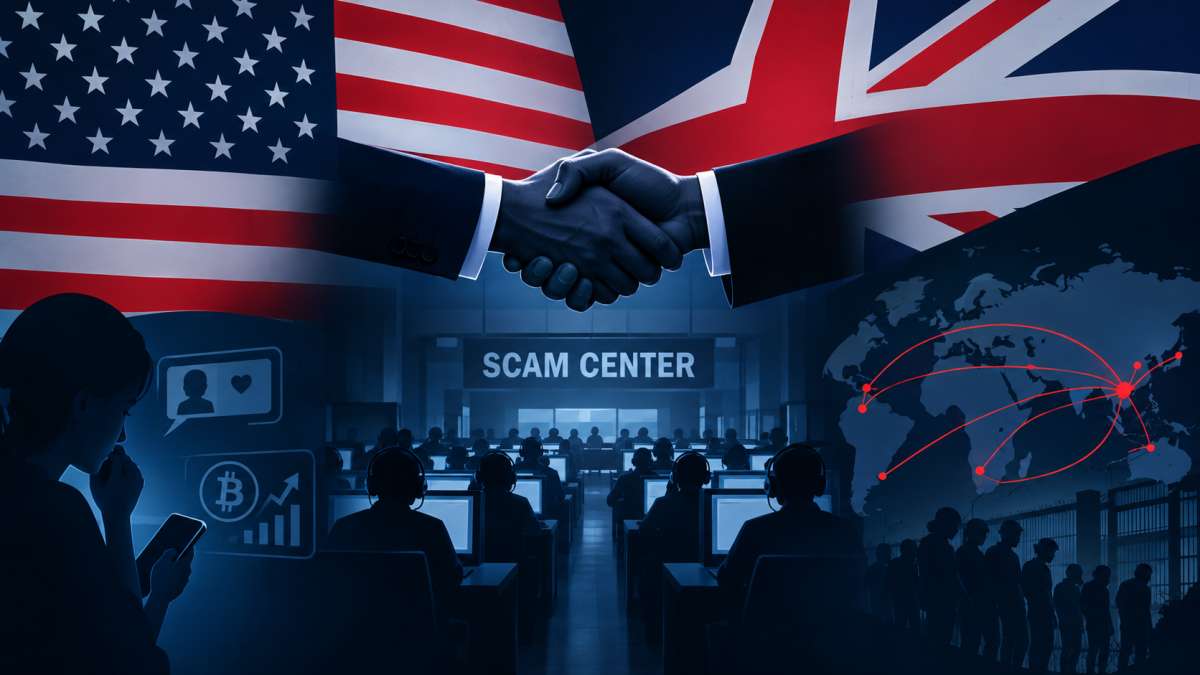
EE.UU. y Reino Unido unen fuerzas contra los centros de estafas que operan desde el sudeste asiático
admin Oct 22, 2026 0

EE.UU. y Reino Unido han acordado reforzar su cooperación para combatir los denominados scam centers, centros de operaciones desde los…

Más información
Avisos de seguridad
OpenAI lanza una iniciativa de ciberdefensa para las organizaciones que protegen infraestructuras críticas
admin Oct 22, 2026 0

OpenAI ha anunciado el lanzamiento de Daybreak for Frontline Defenders, un programa global con el que pretende ayudar a los…

Más información
Forense digital (DFIR)
Arista alerta de una vulnerabilidad zero-day crítica de inyección SQL en VeloCloud explotada en ataques
admin Oct 22, 2026 0

Arista ha advertido de que atacantes están explotando una falla zero-day de inyección SQL en VeloCloud Orchestrator (VCO), el sistema…

Más información
Forense digital (DFIR)
ThreatsDay: AI Secrets Leak, PingCAP Source Theft, Signal Hang-Up Flaw, Laravel Auth Bypass + 21 More
admin Oct 22, 2026 0

{ "@context": "https://schema.org", "@type": "BreadcrumbList", "itemListElement": [ { "@type": "ListItem", "position": 1, "item": { "@id": "https://thehackernews.com/", "name": "Home" } },…

Más información
Forense digital (DFIR)
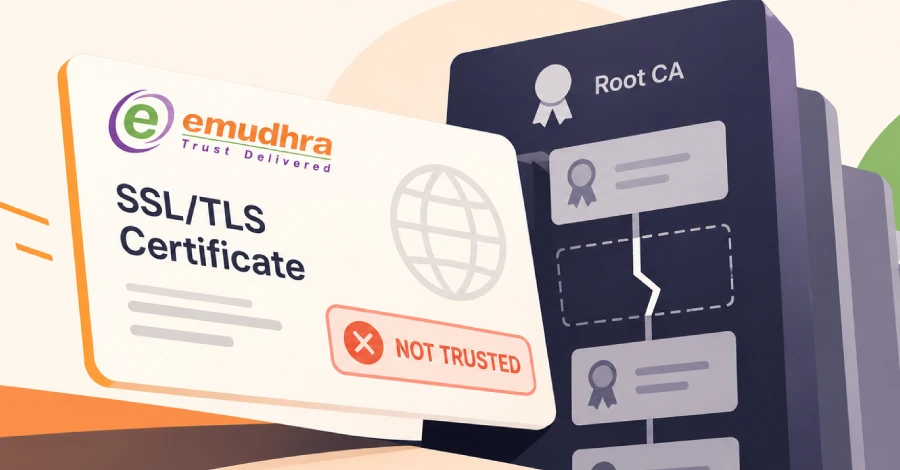
eMudhra abandona su negocio global de SSL/TLS tras hallarse ocho claves de CA intermedias fácilmente adivinables
admin Oct 22, 2026 0

La autoridad certificadora india eMudhra dejará su negocio mundial de certificados SSL/TLS después de que un investigador recuperara las claves…

Más información
Forense digital (DFIR)
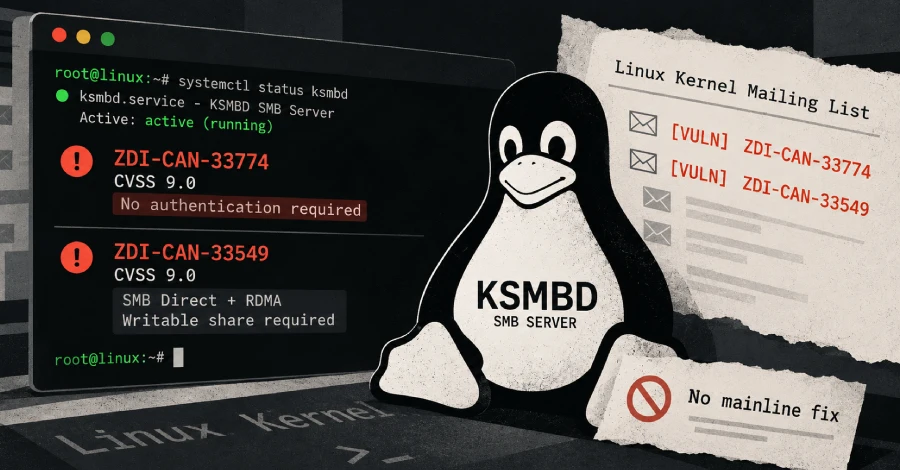
Dos fallos RCE de severidad 9.0 en KSMBD de Linux revelados en listas públicas antes de los parches del kernel
admin Oct 22, 2026 0

Dos vulnerabilidades de ejecución remota de código en KSMBD, el servidor SMB integrado en el kernel de Linux, han sido…

Más información
Forense digital (DFIR)
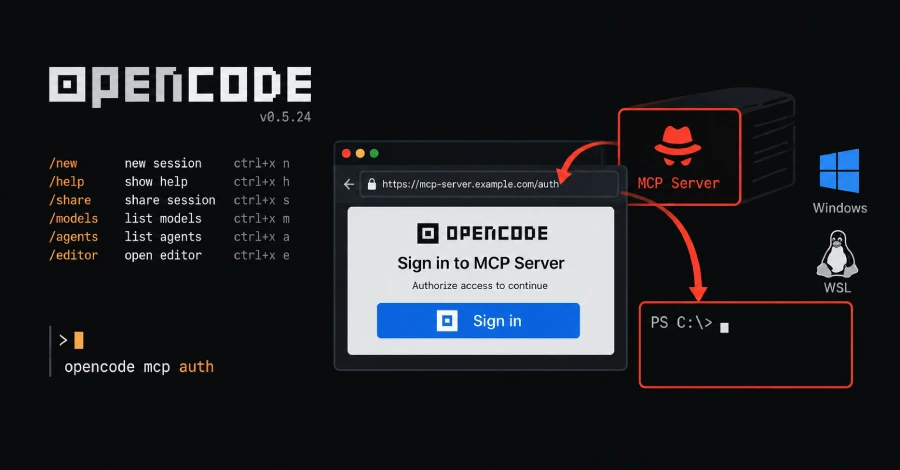
Fallo en OpenCode permite la ejecución de código durante el inicio de sesión en Windows y WSL
admin Oct 22, 2026 0

Una vulnerabilidad en el agente de codificación con IA OpenCode permitía que un servidor MCP malicioso o comprometido ejecutara código…

Más información
Malware
Railway admite que un intruso podría haber accedido a secretos de clientes y pide rotar credenciales
admin Oct 22, 2026 0

El proveedor de Platform-as-a-Service (PaaS) Railway reveló el miércoles una "actividad anómala" en los sistemas que almacenan variables de entorno…

Más información
Forense digital (DFIR)
Vulnerabilidad en el decodificador Brotli de Node.js podría permitir ejecución remota de código en todas las versiones soportadas
admin Oct 22, 2026 0

Node.js publicó el 21 de octubre actualizaciones de seguridad para sus tres líneas de soporte (22.x, 24.x y 26.x), corrigiendo…

Más información
Paginación de entradas

1 … 9 10 11 … 37

Recent Posts

  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
  • FBI warns ARTEX AI hacking tool is powering global cyberattacks
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
Nov 16, 2026
Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
Nov 15, 2026
TSMC employee data breach linked to cloud provider
Nov 15, 2026
FBI warns ARTEX AI hacking tool is powering global cyberattacks
Nov 15, 2026
Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
Nov 14, 2026
Recent Posts
  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
  • FBI warns ARTEX AI hacking tool is powering global cyberattacks
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal