
Un grupo de atacantes aprovechó una falla crítica en Cisco Catalyst SD-WAN, corregida en febrero, para implantar un malware personalizado…
Más información

Un grupo de atacantes aprovechó una falla crítica en Cisco Catalyst SD-WAN, corregida en febrero, para implantar un malware personalizado…
Más información
La CISA incluyó en su catálogo KEV la vulnerabilidad CVE-2026-41709, un fallo de registro insuficiente en Broadcom VMware ESX que…
Más información
Orange Tsai, de DEVCORE, publicó la cadena completa de fallos lógicos que, sin corrupción de memoria, permitió ejecutar código en…
Más información
Investigadores de ciberseguridad han revelado un ataque presumiblemente asistido por inteligencia artificial y atribuido a un actor de amenazas con…
Más información
Investigadores de Defused Cyber han detectado intentos de explotación contra CVE-2026-101767, una vulnerabilidad crítica (CVSS 9.8) de inyección SQL no…
Más información
Adobe ha publicado parches para ocho vulnerabilidades críticas en Campaign Classic, con puntuaciones CVSS de hasta 9,9, que podrían permitir…
Más información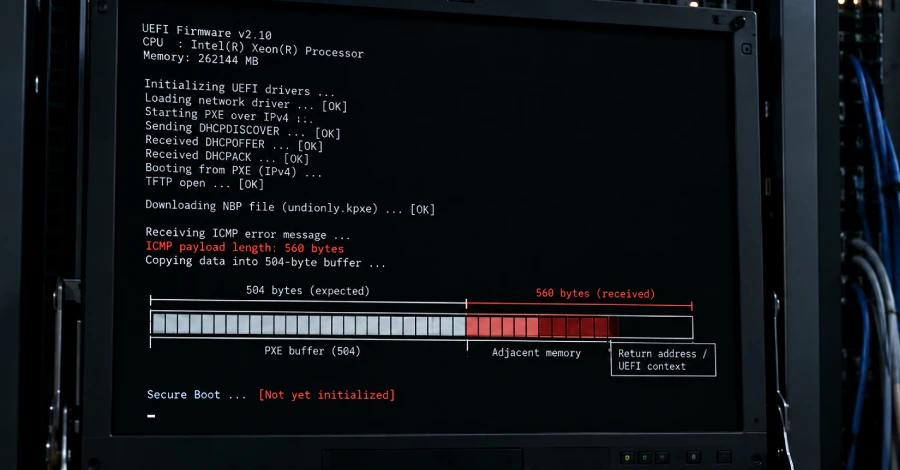
Una vulnerabilidad de desbordamiento de búfer en el código PXE de EDK II, presente desde 2010 y registrada como CVE-2026-97631,…
Más información
Anthropic informa que un modelo de IA interno y no publicado detectó vulnerabilidades en Chrome, Safari, Android, Windows y Linux…
Más información
Tailscale ha publicado la versión 1.104.4 para subsanar vulnerabilidades en su servidor SSH integrado que permitían a un atacante alcanzar…
Más información
DreamHost ha confirmado una brecha de seguridad en la que atacantes accedieron durante unos dos meses a su plataforma File…
Más información


