Saltar al contenido
  • domingo, 15 noviembre 2026
  • 7:29 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
Entrevistas
Desmantelada una red global detrás de 1.000 millones de mensajes de phishing
admin Oct 14, 2026 0

Una operación internacional ha desarticulado un ecosistema cibercriminal que facilitó más de mil millones de mensajes maliciosos dirigidos a más…

Más información

Entrevistas
Los puntos ciegos del pentesting agéntico y cómo cerrarlos
admin Oct 14, 2026 0

El pentesting agéntico revoluciona el testing ofensivo, pero solo puede probar activos accesibles y vulnerabilidades con exploits viables. Este artículo…

Más información
Entrevistas
Cisco parchea nueva vulnerabilidad zero-day en Secure Email Gateway explotada en ataques
admin Oct 14, 2026 0

Cisco ha corregido una vulnerabilidad zero-day en Secure Email Gateway que permite a atacantes remotos no autenticados ejecutar comandos con…

Más información
Entrevistas
Ledger frena las ventas en Asia tras detectar implantes maliciosos en sus carteras hardware
admin Oct 14, 2026 0

Ledger ordenó a distribuidores y revendedores del sudeste asiático y Hong Kong detener la venta de sus carteras y retirar…

Más información
Entrevistas
El FBI desmantela granjas de portátiles de trabajadores norcoreanos en Texas y arresta a dos ciudadanos estadounidenses
admin Oct 14, 2026 0

El Departamento de Justicia de EE.UU. desarticula parte de la infraestructura del grupo de amenaza norcoreano Famous Chollima con el…

Más información
Entrevistas
Palo Alto Networks alerta sobre una vulnerabilidad RCE en PAN-OS explotada en ataques
admin Oct 14, 2026 0

Palo Alto Networks ha publicado actualizaciones de seguridad para una vulnerabilidad crítica de ejecución remota de código (RCE) en PAN-OS,…

Más información
Entrevistas
CISA insta a los administradores a corregir de inmediato una vulnerabilidad de Ivanti explotada como zero-day
admin Oct 14, 2026 0

La agencia estadounidense CISA pidió parchear urgentemente una vulnerabilidad de omisión de autenticación en Ivanti Connect Secure (CVE-2026-104935), explotada como…

Más información
Forense digital (DFIR)
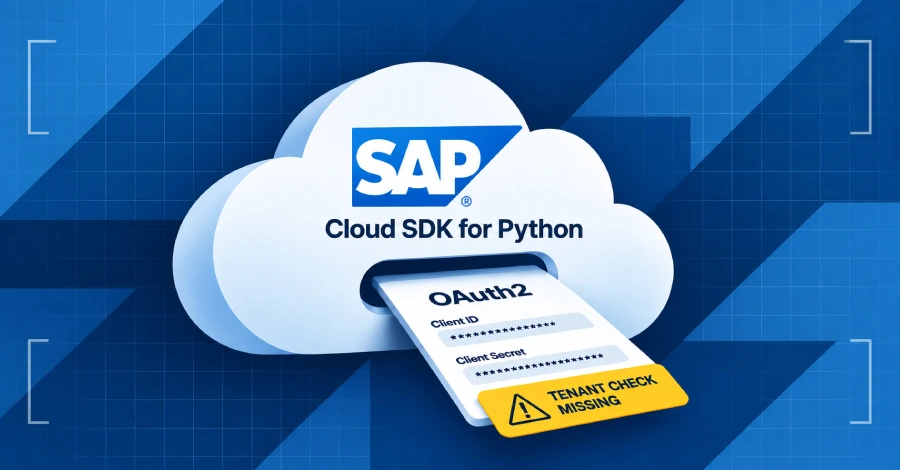
SAP revela una falla crítica de CVSS 10 en el SDK en la nube para Python que permite el robo de credenciales OAuth2
admin Oct 13, 2026 0

Una vulnerabilidad en el SDK de SAP Cloud para Python podría enviar las credenciales de cliente OAuth2 de una aplicación…

Más información
Forense digital (DFIR)
Atacante encadena tres zero-days en Ivanti Connect Secure para obtener acceso root; solo dos han sido parcheados
admin Oct 13, 2026 0

Un atacante explotó tres vulnerabilidades zero-day en Ivanti Connect Secure para ejecutar comandos como root sin autenticarse. Ivanti ha publicado…

Más información
Forense digital (DFIR)
Docker corrige una vulnerabilidad crítica de hace dos años en Hub que permitía a un usuario publicar imágenes como otro
admin Oct 13, 2026 0

Docker ha solucionado una vulnerabilidad crítica en Docker Hub que permitía a un usuario publicar, descargar o eliminar imágenes como…

Más información

Paginación de entradas

1 … 44 45 46 … 258

Recent Posts

  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
  • US disrupts North Korean campaign behind $400 million crypto theft
  • Cursor confirms security breach led to malicious Claude Code extension
  • PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
  • New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
Nov 14, 2026
US disrupts North Korean campaign behind $400 million crypto theft
Nov 14, 2026
Cursor confirms security breach led to malicious Claude Code extension
Nov 14, 2026
PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
Nov 13, 2026
New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs
Nov 13, 2026
Recent Posts
  • Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
  • US disrupts North Korean campaign behind $400 million crypto theft
  • Cursor confirms security breach led to malicious Claude Code extension
  • PostgreSQL Patches 52 Flaws, Including 22-Year-Old Bug Enabling Authenticated RCE
  • New Mior and Skyfall Attacks Let Rogue Cloud Hosts Steal Secrets From AMD SEV-SNP VMs
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal