


Microsoft corrige el problema de recuperación de BitLocker solo para usuarios de Windows 11
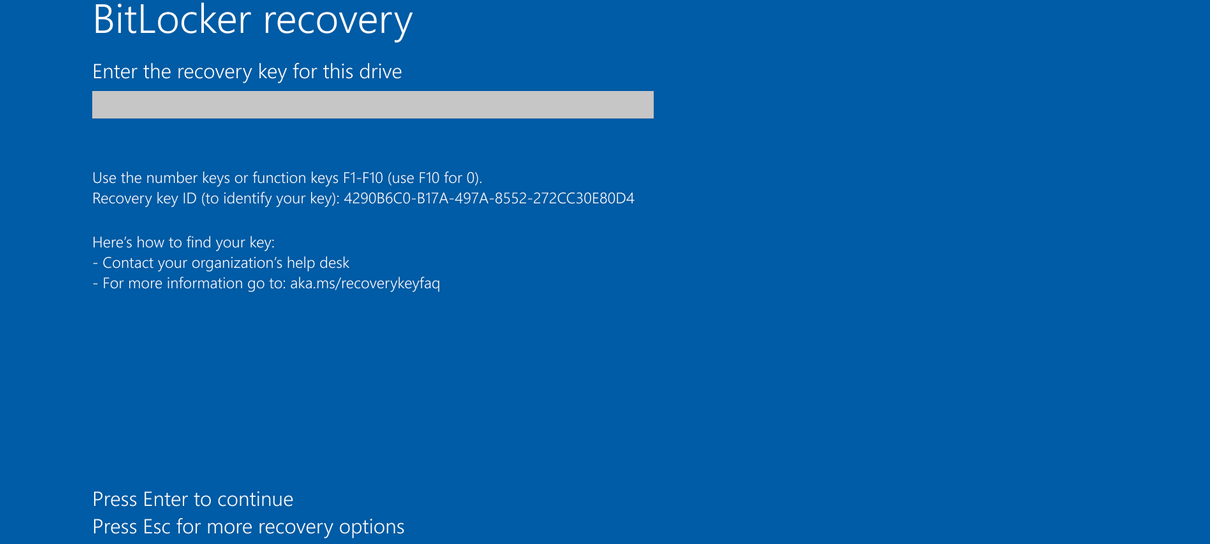
Microsoft ha solucionado un problema conocido que provocaba que algunos sistemas Windows 11 entraran en modo de recuperación de BitLocker tras instalar las actualizaciones de seguridad de abril de 2026. BitLocker es una función de seguridad de Windows que cifra las unidades de almacenamiento para proteger contra el robo de datos. A menudo activa el modo de recuperación después de cambios en el hardware o actualizaciones del TPM (Trusted Platform Module), bloqueando el acceso a unidades protegidas que no se hayan desbloqueado normalmente.
Microsoft reconoció el problema el 14 de abril, afirmando que afecta a dispositivos con Windows 10, Windows 11 y Windows Server que tienen una configuración de Política de Grupo de BitLocker 'no recomendada', y que solicitará a los usuarios que introduzcan su clave de recuperación de BitLocker. 'Algunos dispositivos con una configuración de Política de Grupo de BitLocker no recomendada podrían verse obligados a introducir su clave de recuperación de BitLocker en el primer reinicio después de instalar esta actualización', dijo Microsoft. Aunque este problema también afecta a sistemas con plataformas cliente de Windows como Windows 10 y Windows 11, Microsoft indicó que es poco probable que afecte a dispositivos personales, ya que las configuraciones afectadas suelen encontrarse solo en sistemas empresariales gestionados por equipos de TI.
Corregido solo en Windows 11 25H2
El martes, Microsoft anunció que solucionó el problema con la actualización acumulativa KB5089549 para Windows 11 25H2, pero los clientes de Windows 10 y Windows Server deberán esperar a una corrección, ya que se planea una resolución permanente en una actualización futura. 'Esta actualización soluciona un problema por el cual algunos dispositivos podrían entrar en recuperación de BitLocker después de actualizar los archivos de arranque en sistemas con ciertas configuraciones de validación del TPM, incluyendo configuraciones inválidas de PCR7 (Platform Configuration Register 7). Esto podría ocurrir después de instalar la actualización de seguridad de abril de 2026 (KB5083769)', dijo Microsoft.
Hasta que haya una solución disponible para todas las plataformas afectadas, se recomienda a los administradores de Windows que eliminen la configuración de Política de Grupo 'Configurar perfil de validación de plataforma TPM para configuraciones de firmware UEFI nativas' antes de implementar las actualizaciones de abril de 2026, y que se aseguren de que los enlaces de BitLocker usen el perfil PCR7 siguiendo los pasos indicados por Microsoft.
En agosto de 2022, los dispositivos Windows también se quedaron atascados en un aviso de recuperación de BitLocker después de instalar la actualización de seguridad KB5012170. Dos años después, en agosto de 2024, Microsoft solucionó otro problema conocido que provocaba avisos de recuperación de BitLocker tras instalar las actualizaciones de seguridad de julio de 2024. Más recientemente, en mayo de 2025, Microsoft emitió actualizaciones de emergencia fuera de banda para solucionar un problema similar que hacía que los PC con Windows 10 solicitaran la clave de recuperación de BitLocker después de instalar las actualizaciones de seguridad de mayo de 2025. Esta semana, también lanzó las actualizaciones de seguridad del martes de parches de mayo de 2026, que cubren 120 vulnerabilidades, incluyendo 17 'críticas'.
















Deja una respuesta