


Un investigador de ciberseguridad ha publicado un exploit de prueba de concepto para una vulnerabilidad de día cero de escalada de privilegios en Windows apodada 'MiniPlasma'. Este fallo permite a atacantes locales obtener privilegios SYSTEM incluso en sistemas completamente actualizados. El exploit fue difundido por un investigador conocido como Chaotic Eclipse, quien publicó tanto el código fuente como un binario compilado en GitHub, argumentando que Microsoft no corrigió adecuadamente una vulnerabilidad reportada en 2020.
De acuerdo con el investigador, la falla afecta al controlador 'cldflt.sys' de Cloud Filter y su rutina 'HsmOsBlockPlaceholderAccess'. Este problema fue reportado originalmente a Microsoft por el investigador de Google Project Zero, James Forshaw, en septiembre de 2020, y se le asignó el identificador CVE-2020-17103. Microsoft indicó que lo corrigió en diciembre de 2020, pero Chaotic Eclipse afirma que el parche es inefectivo.
Tras investigar, resulta que el mismo problema exacto reportado a Microsoft por Google Project Zero sigue presente, sin parchear. No estoy seguro de si Microsoft nunca corrigió el problema o si el parche se revirtió silenciosamente en algún momento por razones desconocidas. El PoC original de Google funcionó sin cambios.
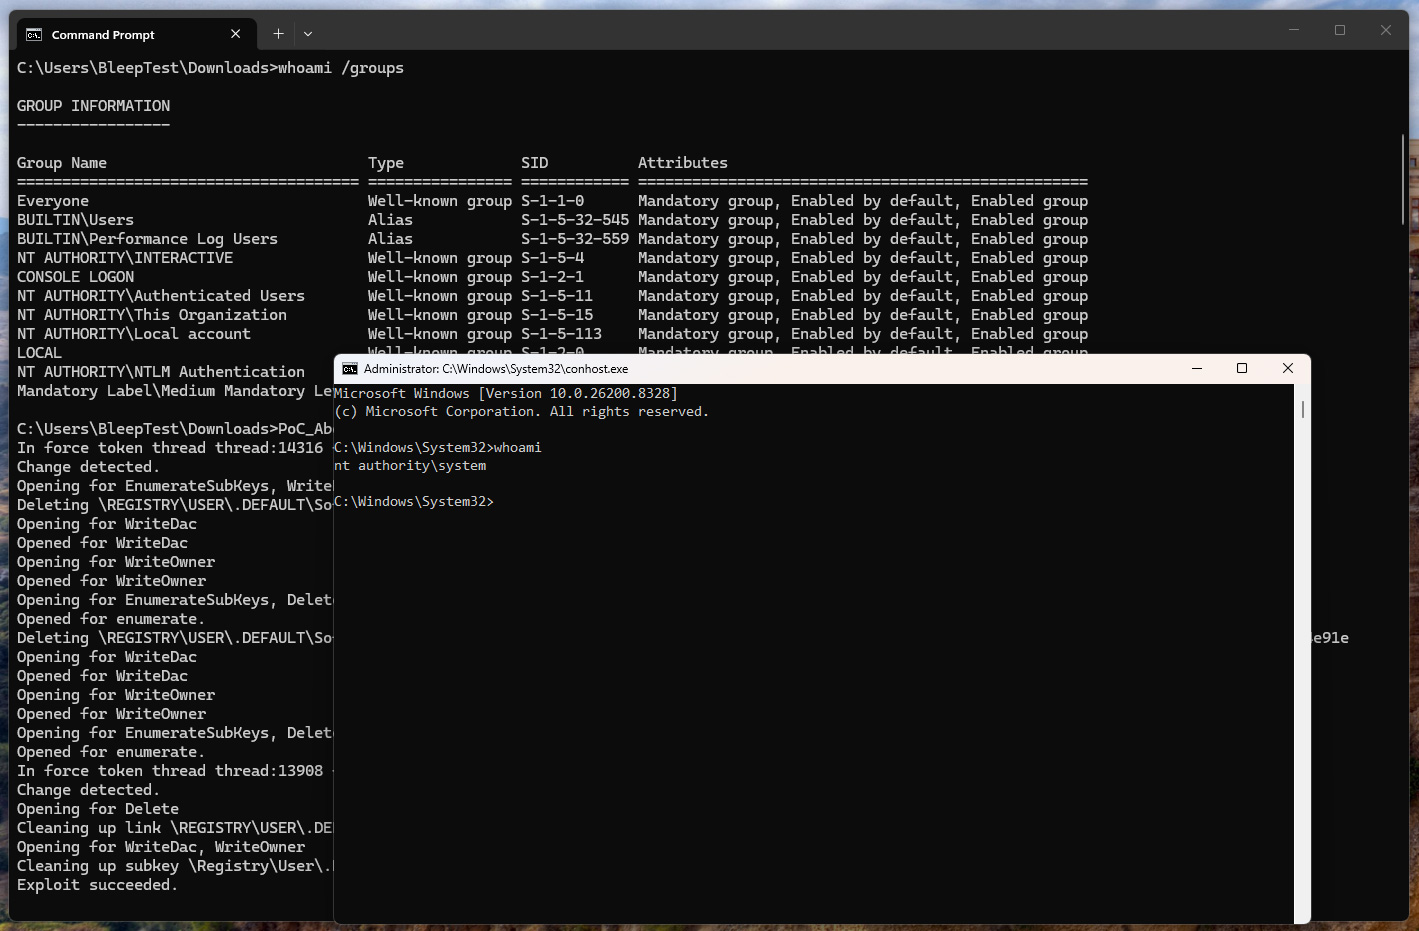
BleepingComputer probó el exploit en un sistema Windows 11 Pro completamente parcheado con las últimas actualizaciones de mayo de 2026. Usando una cuenta estándar, el exploit abrió una terminal con privilegios SYSTEM. Will Dormann, analista principal de vulnerabilidades en Tharros, confirmó que el exploit funciona en la versión pública más reciente de Windows 11, pero no en la última compilación Insider Preview Canary.
El exploit abusa de cómo el controlador Cloud Filter de Windows maneja la creación de claves de registro a través de la API no documentada CfAbortHydration. El informe original de Forshaw señalaba que la falla permitía la creación arbitraria de claves en el hive .DEFAULT sin los controles de acceso adecuados, facilitando la escalada de privilegios. Aunque Microsoft reportó haber corregido el error en diciembre de 2020, Chaotic Eclipse afirma que sigue siendo explotable.
BleepingComputer contactó a Microsoft para obtener comentarios y actualizará la historia si recibe respuesta. La plataforma ZeroTrust ThreatLocker recomendó monitorear claves de registro específicas para detectar posibles explotaciones.
Investigador detrás de la reciente oleada de días cero en Windows
MiniPlasma es el último de varios días cero divulgados por el mismo investigador en las últimas semanas. La serie comenzó en abril con BlueHammer (CVE-2026-33825), una falla de escalada local, seguida de RedSun (otra escalada de privilegios) y UnDefend, una herramienta de denegación de servicio contra Windows Defender. Las tres vulnerabilidades fueron detectadas en ataques reales tras su publicación. Según el investigador, Microsoft corrigió RedSun de forma silenciosa sin asignarle un CVE.
Este mes, Chaotic Eclipse publicó también YellowKey y GreenPlasma. YellowKey es un bypass de BitLocker que afecta a Windows 11 y Windows Server 2022/2025, generando una shell que accede a unidades protegidas solo con TPM. El investigador ha declarado que divulga estos fallos como protesta por el proceso de manejo de vulnerabilidades y recompensas de Microsoft.
Normalmente, pasaría por el proceso de suplicarles que corrigieran un error, pero para resumir, ellos mismos me dijeron que arruinarían mi vida y lo hicieron, y no estoy seguro de si fui el único que tuvo esta horrible experiencia o si pocas personas la tuvieron, pero creo que la mayoría lo aceptaría y cortaría pérdidas, pero para mí, me quitaron todo.
Microsoft declaró previamente a BleepingComputer que apoya la divulgación coordinada de vulnerabilidades y está comprometido a investigar los problemas de seguridad reportados y proteger a los clientes mediante actualizaciones.
















Deja una respuesta