


Una vulnerabilidad en el software de gestión remota SimpleHelp permite a atacantes no autenticados crear cuentas de técnico privilegiadas en servidores que utilicen el protocolo de autenticación OpenID Connect (OIDC).
La falla, rastreada como CVE-2026-48558, recibió una calificación de severidad crítica. Impacta las versiones de SimpleHelp 5.5.15 y anteriores, así como las versiones preliminares 6.0.
Investigadores de la empresa de seguridad ofensiva Horizon3.ai explican que el problema se origina en cómo se validan las afirmaciones de identidad recibidas de un proveedor de identidad OIDC.
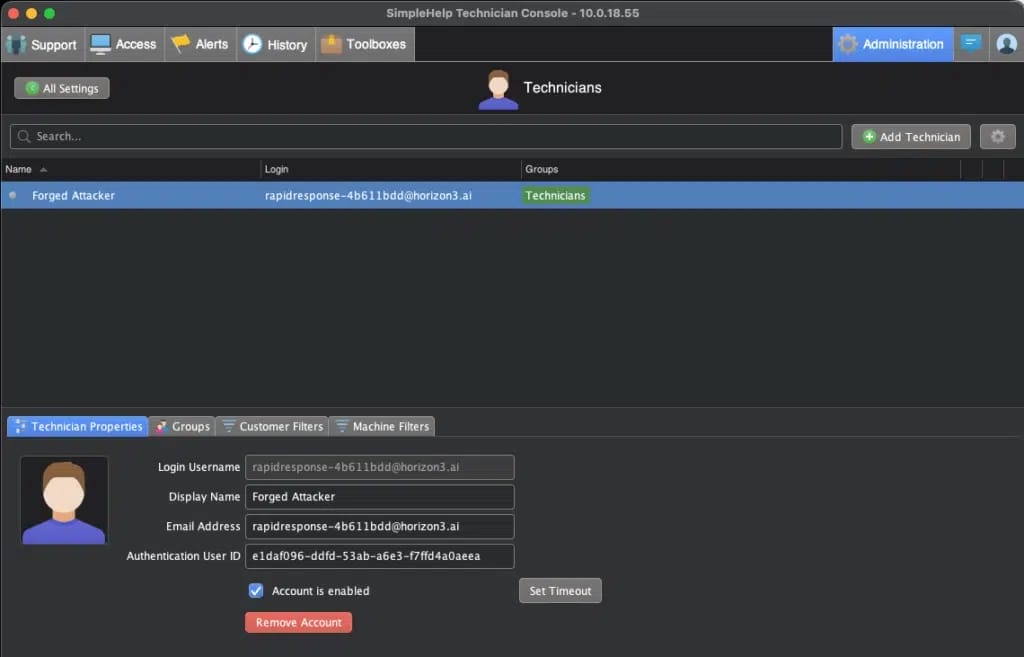
Cuando la autenticación OIDC está habilitada, un atacante no autenticado puede crear e iniciar sesión como un nuevo usuario Técnico sin necesidad de pasar por el proceso de autenticación multifactor (MFA).
"Este Técnico, por defecto, puede realizar actividades de gestión privilegiadas como conectarse de forma remota a endpoints administrados, ejecutar scripts y más", explicó el investigador de Horizon3.ai, Zach Hanley.
SimpleHelp corrigió la vulnerabilidad el 9 de junio lanzando las versiones 5.5.16 y 6.0RC2 del producto.
Alcance del impacto
CVE-2026-48558 no afecta a todos los servidores SimpleHelp que ejecutan una versión vulnerable; más bien, afecta a un subconjunto que depende del protocolo OIDC, ya sea el genérico o Azure AD OIDC, ambos comunes en grandes empresas.
Según los investigadores, existen varios requisitos previos para que el exploit funcione:
- La autenticación OIDC debe estar habilitada
- Al menos un Grupo de Técnicos debe estar asociado con el proveedor OIDC
- El grupo debe tener habilitada la opción "Permitir inicios de sesión autenticados de grupo"
Resultados de Shodan muestran alrededor de 14,000 servidores SimpleHelp expuestos a internet público. El análisis de una muestra aleatoria sugiere que aproximadamente el 7.2% están configurados para usar autenticación OIDC. Además, Horizon3.ai encontró que la opción "Permitir inicios de sesión autenticados de grupo" está habilitada en muchos casos.
Las organizaciones pueden defenderse contra ataques que aprovechen la vulnerabilidad CVE-2026-48558 actualizando a las últimas versiones de SimpleHelp que solucionan el problema.
Si no es posible actualizar, una mitigación es restringir las fuentes de inicio de sesión de los técnicos mediante listas de permitidos basadas en IP.
Los investigadores también compartieron indicadores de compromiso que pueden ayudar a detectar explotación activa, como nuevos usuarios técnicos autenticados con nombres y/o direcciones de correo electrónico desconocidos o sospechosos.
Además, los registros en '/opt/SimpleHelp/logs/server.log' y '/opt/SimpleHelp/logs/<YYYYMMDD-HHMMSS>/server.log' pueden contener registros de técnicos, direcciones de correo electrónico y cambios de configuración realizados por cuentas maliciosas.
Ni SimpleHelp ni Horizon3.ai han reportado evidencia de explotación activa. Sin embargo, dado el historial del producto de atraer un interés significativo de actores de amenazas, se recomienda a las organizaciones aplicar las correcciones o mitigaciones disponibles sin demora.















Deja una respuesta