


Actores de amenazas están atacando sistemas con computadoras de alto rendimiento en una campaña de criptominería en curso, propagada mediante una operación coordinada de envenenamiento SEO que también manipuló recomendaciones de chatbots de IA.
El compromiso ocurre a través de páginas de descarga maliciosas para software de utilidad típicamente instalado por propietarios de sistemas potentes, como CrystalDiskInfo, HWMonitor, Display Driver Uninstaller, FurMark, K-Lite Codec Pack y PDFgear.
Una vez que un sistema está infectado, el atacante obtiene acceso persistente en la máquina implementando la herramienta legítima de gestión remota ScreenConnect, que luego podría usarse para instalar malware adicional.
Investigadores de Microsoft descubrieron la campaña y determinaron que el ataque comienza cuando los usuarios buscan una de las utilidades mencionadas y se les presentan enlaces maliciosos impulsados en los rankings de búsqueda mediante envenenamiento SEO.
Sin embargo, algunos informes de abril indicaron que los usuarios fueron dirigidos a los dominios maliciosos después de interactuar con asistentes basados en IA.
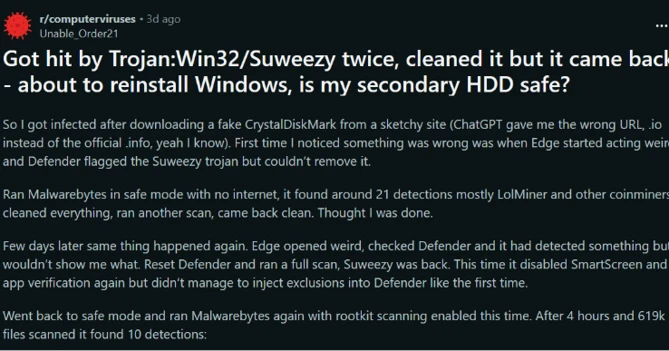
En estos casos, los usuarios que consultaban a chatbots de IA por recomendaciones de descarga de software recibían enlaces a dominios controlados por atacantes dentro de las respuestas generadas, según Microsoft.
La descarga maliciosa es un archivo ZIP alojado en un subdominio de gleeze[.]com, un dominio que ha sido señalado en el pasado por estar asociado con sitios de phishing.
Según Microsoft, el archivo incluye el ejecutable legítimo de la utilidad genuina, así como una DLL maliciosa que se carga automáticamente al iniciar el binario benigno.
Los investigadores encontraron que la DLL usa msiexec.exe para instalar vcredist_x64.dll, que es un instalador de paquetes para la herramienta de acceso remoto ScreenConnect.
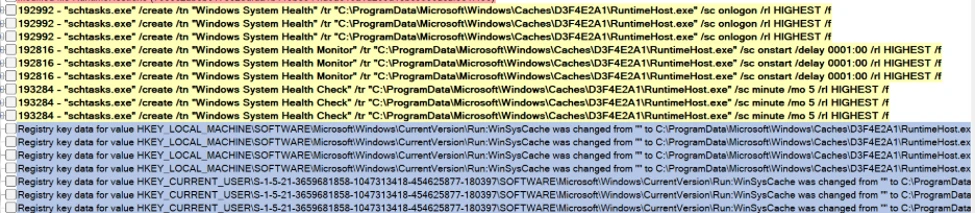
Después de establecer una sesión de ScreenConnect con el cliente comprometido, el actor de amenazas deja otro binario llamado SimpleRunPE.exe que se copia a sí mismo como RuntimeHost.exe en una carpeta oculta en el Explorador.
El propósito del ejecutable es establecer seis mecanismos de persistencia en múltiples ubicaciones de inicio automático de Windows.
En algunos casos, el binario se deja mediante un script malicioso de PowerShell y se guarda localmente como vlc.exe, en un intento de suplantar el ejecutable del popular reproductor multimedia VideoLAN.
Basándose en la ruta de la Base de Datos de Programa (PDB) de SimpleRunPE.exe, los investigadores creen que es una bifurcación de un repositorio público para demostrar la técnica de process hollowing.
El actor de amenazas recurrió a esta técnica para sigilo e intentó process hollowing en un binario .NET legítimo firmado por Microsoft: InstallUtil.exe, RegAsm.exe, RegSvcs.exe, MSBuild.exe, AppLaunch.exe, AddInProcess.exe, aspnet_compiler.exe.
Con el mismo propósito, el binario malicioso también invoca PowerShell para agregar su ruta y proceso a la lista de exclusión en Microsoft Defender.
Además, el malware verifica el entorno en busca de máquinas virtuales y un conjunto de 40 nombres de proceso correspondientes a herramientas de análisis. Si se identifica alguno, el malware termina su ejecución.
Después de completar la etapa de process hollowing y de que el malware se ejecute dentro de una utilidad de Windows firmada por Microsoft, se descarga y ejecuta uno de tres módulos de minería.
Los programas de minería compatibles son gminer, lolMiner y SRBMiner-MULTI, todos diseñados para usar unidades de procesamiento gráfico (GPU).
Microsoft dice que esta campaña de criptomonedas se destaca por su estrategia de monetización y focalización diseñada desde el principio para maximizar el rendimiento de minería de GPU por dispositivo comprometido, en lugar de centrarse en el volumen.
Además de las defensas proporcionadas por las herramientas de Microsoft, las organizaciones pueden proteger sus entornos utilizando los indicadores de compromiso incluidos en el informe.












Deja una respuesta