

Los investigadores de seguridad de Sygnia han revelado que el grupo de hackers chino Fire Ant ha cambiado su táctica, pasando de atacar hipervisores VMware a comprometer routers Cisco, servidores de autenticación TACACS y hosts de administración Linux.
El hallazgo se produjo tras descubrir una interfaz de túnel GRE (Generic Routing Encapsulation) activa en un router Cisco IOS XR que no podía explicarse por la configuración en ejecución ni el historial de commits.
Según Sygnia, Fire Ant desplegó malware personalizado en los dispositivos comprometidos, logrando persistencia mediante un servicio falso del sistema que ejecutaba el implante solo durante horas alternas. El malware suprimía selectivamente los mensajes de syslog para ocultar la información del túnel a los administradores legítimos, establecía conexiones Telnet salientes hacia la infraestructura de Fire Ant y permitía acceso interactivo a la shell sin dejar registros.
Además, los atacantes utilizaron su acceso administrativo para capturar el tráfico de múltiples routers y subir los archivos PCAP resultantes a servidores FTP externos. Estas capturas podrían exponer la topología interna, las conexiones administrativas, los flujos de autenticación, las relaciones de enrutamiento y el tráfico intercambiado con redes conectadas.
“Este comportamiento cambia el papel del router de un dispositivo de tránsito a una plataforma de recolección”, explica Sygnia. “Una vez que el actor controló el router, el dispositivo se convirtió en un punto de observación para visualizar el tráfico que atraviesa rutas de red confiables”.
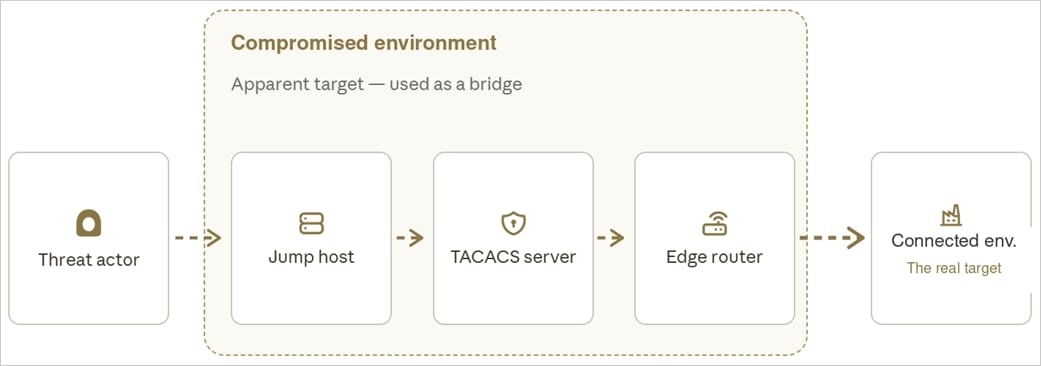
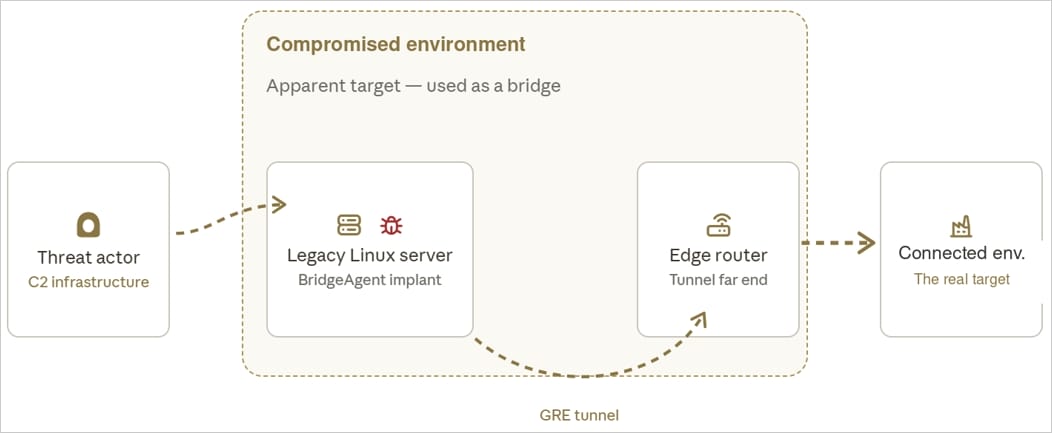
El túnel GRE oculto conectaba un router comprometido a un servidor Linux heredado, que Fire Ant utilizó como sistema de preparación y reconocimiento. Desde allí, los atacantes sondearon sistemas en entornos de alto valor conectados, incluidos sistemas asociados a infraestructuras críticas, a través de puertos comúnmente usados para SSH, servicios web, SMB/RPC y RDP.
Sygnia cree que la operación de Fire Ant tenía como objetivo comprometer la infraestructura confiable de una víctima inicial y usarla como puente encubierto para explorar rutas de acceso a redes de alto valor conectadas, una táctica que denominan “objetivo detrás del objetivo”.
Los investigadores también descubrieron un backdoor previamente no documentado llamado 'BridgeAgent', que Fire Ant disfrazó como un agente legítimo de monitoreo Zabbix. El backdoor persiste como un servicio systemd a nivel raíz y admite shells reversos TLS y la ejecución de payloads adicionales en el host comprometido.
Sygnia señala que las actividades de Fire Ant se superponen fuertemente con UNC3886, un grupo de espionaje chino previamente documentado por Google, aunque existen diferencias en nombres de archivos, rutas y detalles de implementación.
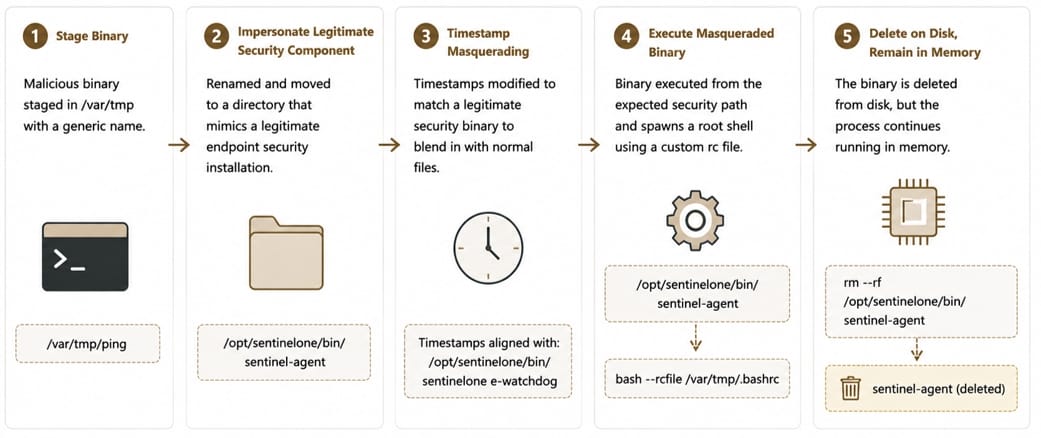
Los investigadores advirtieron que Fire Ant manipula sistemáticamente los registros del sistema y los archivos, incluso cambiando las marcas de tiempo para oscurecer la evidencia que beneficiaría a los investigadores. Recomiendan validar los registros obtenidos de infraestructura comprometida contra otros datos.
El informe de Sygnia incluye una extensa lista de indicadores de compromiso (IoCs), junto con reglas de búsqueda y YARA para detectar la actividad de Fire Ant.













Deja una respuesta