

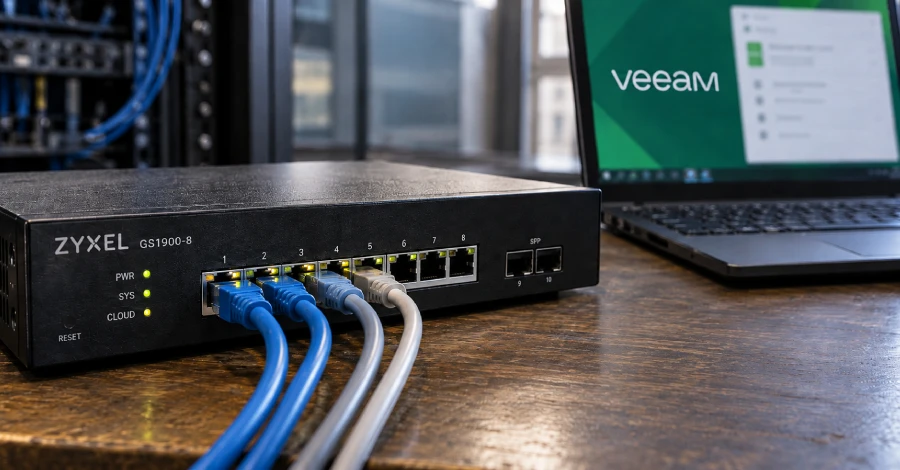
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) agregó el lunes una vulnerabilidad de seguridad ya parcheada que afecta a los switches Zyxel GS1900 a su catálogo de Vulnerabilidades Conocidas Explotadas (KEV), citando evidencia de explotación activa.
La vulnerabilidad, identificada como CVE-2026-7273 (puntuación CVSS: 8.8), es un desbordamiento de búfer basado en pila que podría resultar en la ejecución arbitraria de comandos del sistema operativo (SO).
Zyxel explicó en un aviso publicado en junio de 2026 que la falla en el programa CGI del firmware de los switches GS1900 podría permitir a un atacante no autenticado en la LAN explotar el problema y ejecutar comandos del SO mediante una solicitud HTTP manipulada.
El problema se ha solucionado en las siguientes versiones:
- GS1900-8 2.90(AAHH.1)C0 y anteriores – Corregido en 2.90(AAHH.2)C0
- GS1900-8HP 2.90(AAHI.1)C0 y anteriores – Corregido en 2.90(AAHI.2)C0
- GS1900-10HP 2.90(AAZI.1)C0 y anteriores – Corregido en 2.90(AAZI.2)C0
- GS1900-16 2.90(AAHJ.1)C0 y anteriores – Corregido en 2.90(AAHJ.2)C0
- GS1900-24 2.90(AAHL.1)C0 y anteriores – Corregido en 2.90(AAHL.2)C0
- GS1900-24E 2.90(AAHK.1)C0 y anteriores – Corregido en 2.90(AAHK.2)C0
- GS1900-24EP 2.90(ABTO.1)C0 y anteriores – Corregido en 2.90(ABTO.2)C0
- GS1900-24HPv2 2.90(ABTP.1)C0 y anteriores – Corregido en 2.90(ABTP.2)C0
- GS1900-48 2.90(AAHN.1)C0 y anteriores – Corregido en 2.90(AAHN.2)C0
- GS1900-48HPv2 2.90(ABTQ.1)C0 y anteriores – Corregido en 2.90(ABTQ.2)C0
CISA no ha revelado quién está detrás de los esfuerzos de explotación, cuándo comenzaron, cuántas organizaciones han sido atacadas, cuántas han tenido éxito ni qué hicieron los atacantes una vez dentro del servicio vulnerable.
Zyxel atribuyó el descubrimiento y reporte de la vulnerabilidad a Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu y Tianyue Luo, del ISCAS. Hasta el momento, la compañía no ha revisado la alerta para confirmar la explotación activa.
Ante la explotación activa, las agencias federales del poder ejecutivo civil (FCEB) deben aplicar las correcciones antes del 24 de septiembre de 2026 para una protección óptima.
Explotación activa de una falla en Veeam Agent para Windows
Esta revelación coincide con la advertencia de Arctic Wolf sobre la explotación activa de CVE-2026-32996 (puntuación CVSS: 7.3), una vulnerabilidad de escalada de privilegios local en Veeam Agent para Microsoft Windows que permite a un atacante con acceso local obtener control a nivel SYSTEM de los endpoints afectados.
El problema surge del manejo por parte del servicio Veeam Endpoint Backup de sesiones de cliente elevadas a través de la tubería con nombre gRPC local \.pipeVeeamVAWServiceConnectionPipe. El servicio almacena en caché un principal de administrador elevado asociado a un UID de sesión controlado por el cliente que no está vinculado al usuario solicitante ni a la conexión.
Debido a que los UID de sesión elevados se escriben en C:ProgramDataVeeamEndpointSvc.VeeamEndpointBackup.log, que los usuarios estándar pueden leer, un atacante puede obtener un UID válido y abusar de él para ejecutar comandos como SYSTEM. La prueba de concepto pública en GitHub lo demuestra ejecutando whoami y escribiendo la salida en un archivo.
















Deja una respuesta