

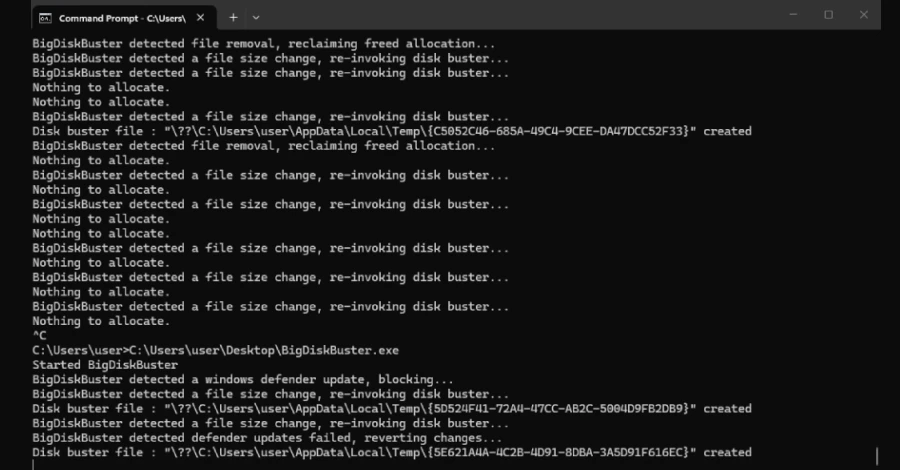
El 19 de septiembre se publicó en GitHub una herramienta de prueba de concepto (PoC) que aprovecha una vulnerabilidad de día cero para evitar que Microsoft Defender instale actualizaciones de plataforma y firmas, llenando por completo el espacio disponible en disco.
La herramienta, denominada BigDiskBuster, no cuenta con parche, ni CVE, ni aviso de Microsoft. Su autor, Abdelhamid Naceri, es un ex investigador de seguridad de Microsoft cuyos anteriores exploits contra Defender fueron utilizados en ataques reales.
Cuando se bloquean las actualizaciones, Defender sigue en ejecución, pero su contenido de detección queda obsoleto. La captura de pantalla del investigador muestra a Defender devolviendo un error genérico de Windows al intentar actualizarse, aunque no está claro, solo con la prueba de concepto, si ese fallo genera una alerta automática.
Naceri afirma que fue despedido del Centro de Respuesta de Seguridad de Microsoft en 2024 y que desde abril publica exploits sin coordinarse con la empresa.
Sus tres primeras herramientas para Defender —BlueHammer, RedSun y UnDefend— fueron explotadas en intrusiones reales antes de que Microsoft las parcheara y de que CISA añadiera las tres a su catálogo de vulnerabilidades explotadas conocidas. Desde entonces, ha divulgado fallos adicionales de Defender y Windows aproximadamente cada mes.
BigDiskBuster monitoriza la unidad C: en busca de nuevos directorios en las rutas de actualización de Defender. Cuando Defender comienza a descargar una actualización de plataforma o definiciones, la herramienta crea un archivo temporal oculto del tamaño necesario para ocupar todo el espacio libre restante, y la actualización falla.
Una vez que la actualización falla y Defender elimina su directorio de preparación, la herramienta borra el archivo y espera al siguiente intento. También abre un identificador sobre MRT.exe, la Herramienta de eliminación de software malintencionado de Windows, de forma que bloquearía a Windows Update para reemplazarlo.
Naceri describe la herramienta como "un poco defectuosa y necesita algo de reescritura" y afirma que parece funcionar en todas las versiones compatibles de Windows. Ningún investigador independiente ha confirmado el comportamiento declarado.
Naceri califica BigDiskBuster como "similar a UnDefend", un fallo de denegación de servicio contra Defender que divulgó en abril y que bloqueaba las actualizaciones de definiciones mediante un método diferente. Microsoft lo parcheó en mayo como CVE-2026-45498 en la versión 4.18.26040.7 de la plataforma antimalware.
Las dos herramientas funcionan de forma distinta. UnDefend utilizaba un consumo de recursos no controlado, mientras que BigDiskBuster llena el disco para que los directorios de actualización de Defender no puedan crecer. No está establecido si el parche de mayo también cubre esta nueva técnica, y el mecanismo diferente sugiere que no lo hace.
Qué deben hacer los defensores
No existe parche ni solución alternativa del fabricante para BigDiskBuster.
Los administradores pueden comprobar que las firmas y la versión de plataforma de Defender están actualizadas a través de Seguridad de Windows, en Protección antivirus y contra amenazas, luego Actualizaciones de protección y finalmente Buscar actualizaciones. En PowerShell, Get-MpComputerStatus muestra las versiones actuales en los campos AMEngineVersion y AMProductVersion.
Monitorizar fallos repetidos en las actualizaciones de Defender, un espacio en disco bajo sostenido en el volumen del sistema y archivos ocultos grandes en directorios temporales ayudaría a detectar la técnica. Restringir la ejecución de binarios desconocidos mediante WDAC o AppLocker limitaría la capacidad de un atacante para ejecutar la herramienta.












Deja una respuesta