


Una vulnerabilidad de alta gravedad en Roundcube Webmail, corregida en mayo, está siendo explotada activamente en ataques, según el Centro Canadiense de Ciberseguridad.
Roundcube Webmail es un cliente de correo IMAP basado en navegador utilizado como interfaz de correo predeterminada por miles de servicios con millones de usuarios, y viene preinstalado con el popular panel de control de alojamiento web cPanel.
En mayo, el equipo de seguridad de Roundcube parcheó la falla (registrada como CVE-2026-48842), describiéndola como una inyección SQL preautenticada en el plugin integrado virtuser_query, que gestiona búsquedas de usuarios en bases de datos y asigna usuarios a direcciones de correo electrónico.
La explotación exitosa puede permitir a actores de amenazas sin privilegios eludir la autenticación, inyectar y ejecutar comandos maliciosos en la base de datos, y robar datos de la base de datos de Roundcube en ataques de alta complejidad que no requieren interacción del usuario.
Roundcube también recomendó "encarecidamente" a los usuarios actualizar sus servidores a las versiones 1.6.16 y 1.7.1, que abordan esta vulnerabilidad.
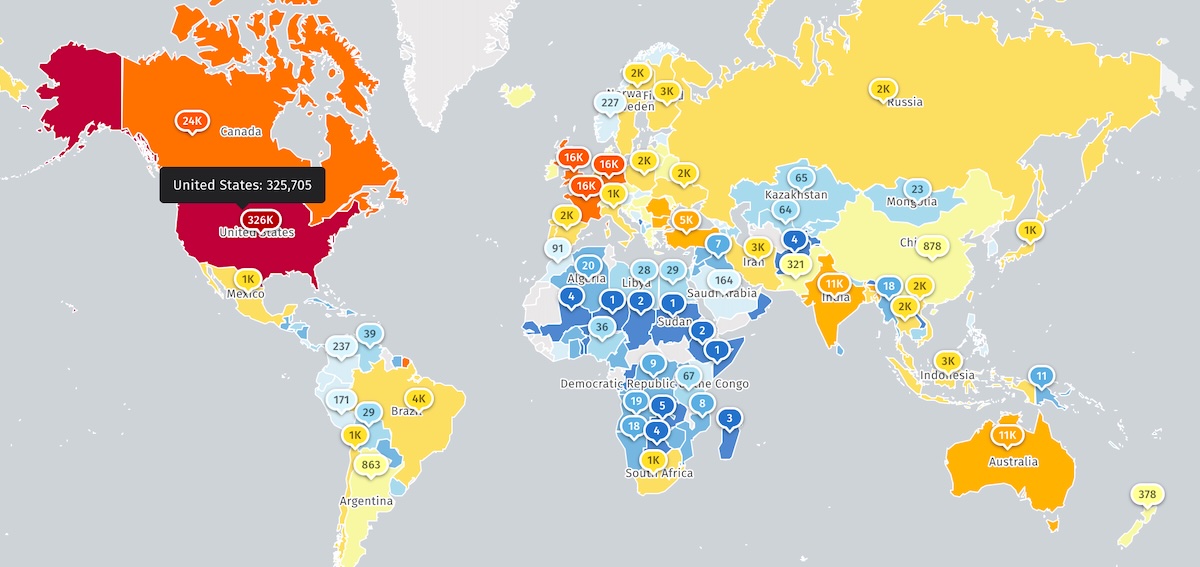
La organización sin ánimo de lucro de monitoreo de amenazas Shadowserver ahora rastrea más de 523,000 instancias de Roundcube expuestas en Internet. Sin embargo, no hay información sobre cuántas son honeypots o ya han sido parcheadas contra esta falla.
Marcada como explotada activamente
El lunes, cuatro meses después de que se parcheara CVE-2026-48842, el Centro Canadiense de Ciberseguridad actualizó su aviso de mayo para advertir que los atacantes ahora la están explotando activamente.
"Informes de fuentes abiertas indican que CVE-2026-48842 está siendo explotada en el wild", advirtió el Centro de Ciberseguridad, instando a los administradores a asegurar sus servidores de webmail.
Si bien hay una actualización de seguridad disponible para bloquear los ataques en curso, los administradores que no puedan actualizar sus servidores de inmediato deberían deshabilitar o eliminar el plugin virtuser_query para eliminar el vector de ataque.
Las fallas de seguridad de Roundcube han sido un objetivo popular tanto para la ciberdelincuencia como para grupos de hackers respaldados por Estados, con el grupo de amenazas ruso Winter Vivern (TA473) explotando un zero-day de cross-site scripting (XSS) (CVE-2023-5631) en ataques dirigidos a entidades gubernamentales europeas y el grupo de ciberespionaje ruso APT28 abusando de múltiples fallas (CVE-2020-35730, CVE-2020-12641 y CVE-2021-44026) para vulnerar sistemas de correo del gobierno ucraniano.
Más recientemente, en febrero, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) señaló otras dos fallas de Roundcube (CVE-2025-49113 y CVE-2025-68461) como explotadas activamente y ordenó a las agencias gubernamentales asegurar sus redes en un plazo de tres semanas.
Desde mayo de 2022, la agencia de ciberseguridad ha etiquetado 11 vulnerabilidades de Roundcube Webmail como explotadas en el wild.
















Deja una respuesta