

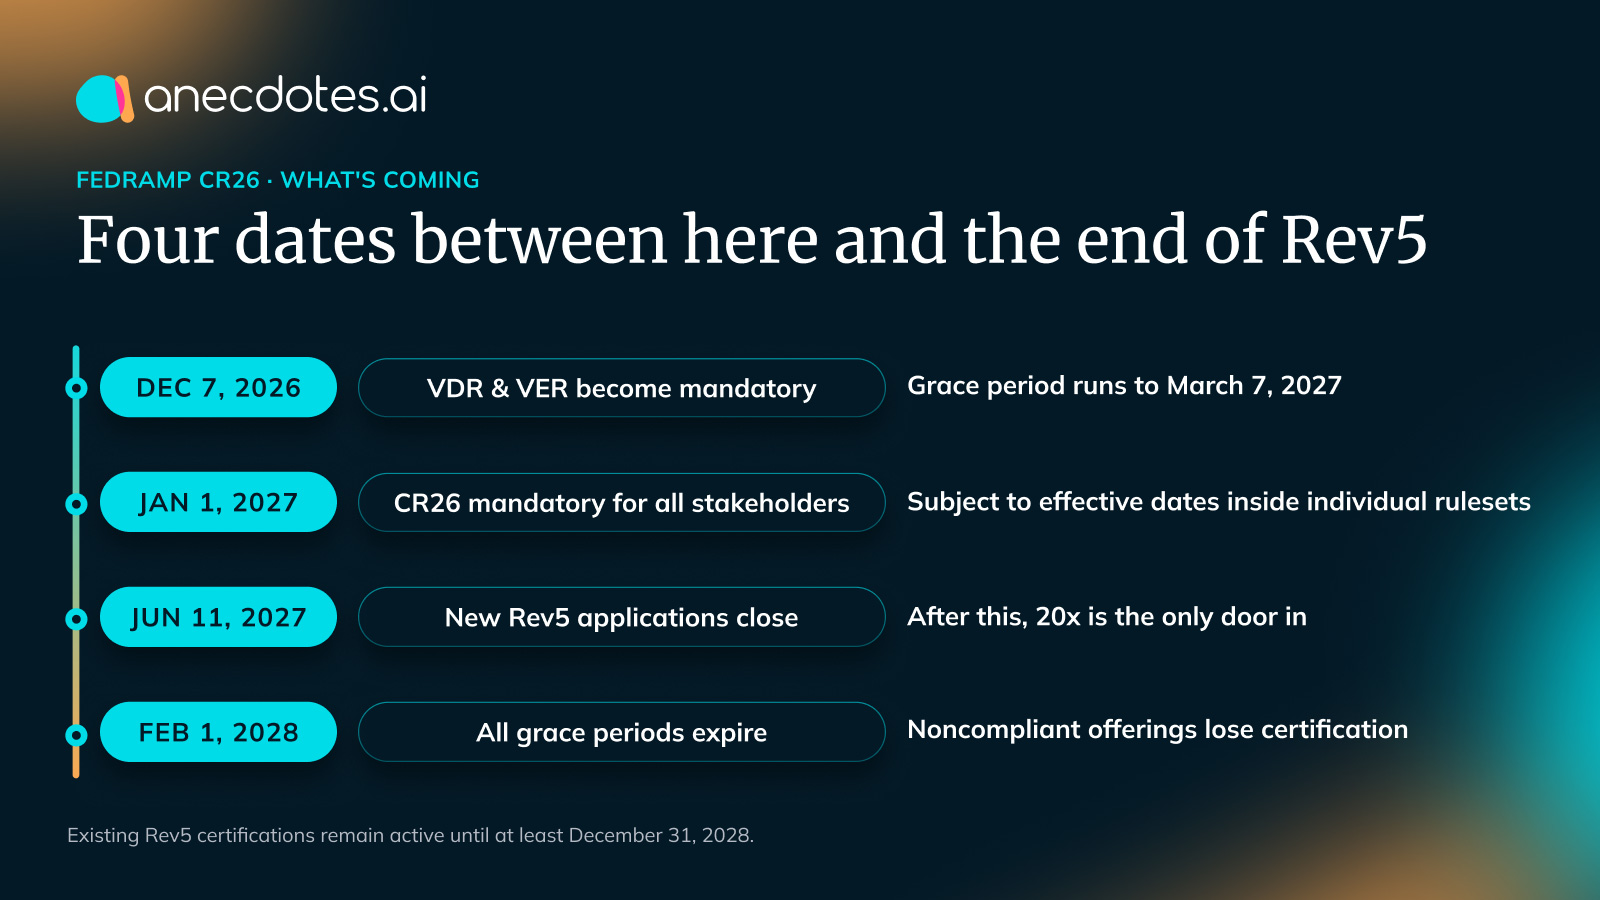
Si cuentas con una certificación FedRAMP, la fecha más cercana en tu calendario es el 7 de diciembre de 2026. El aviso de FedRAMP en respuesta al BOD 26-04 de CISA lo deja claro: «Las reglas de Detección y Respuesta de Vulnerabilidades serán obligatorias para todas las ofertas de servicios en la nube que obtengan o mantengan la Certificación FedRAMP a partir del 7 de diciembre de 2026», con un período de gracia hasta el 7 de marzo de 2027 para las ofertas que operan bajo un plan de acción correctiva.
También es la fecha límite que la mayoría de los programas no ha dimensionado por completo. El problema no es la fecha. Es que VDR y VER se leen como un requisito de escaneo y operan como algo completamente distinto.
Lo que realmente cambian los dos conjuntos de reglas
Comencemos por lo que se retira: el modelo plano de escaneo mensual y POA&M. La frecuencia de detección ahora la establece la clase de certificación: según la regla VDR-TFR-PSD, los recursos basados en máquinas se escanean al menos cada 14 días en Clase A, cada 7 en Clase B, cada 3 en Clase C y al menos una vez al día en Clase D.
La verificación y validación automática se ejecuta al menos mensualmente para los titulares de Rev5, y con una frecuencia de hasta cada tres días en las clases 20x superiores.
Luego, las tres disposiciones que reconfiguran el trabajo de ingeniería:
- Los plazos de remediación son escalonados y ajustados. Según VDR-TFR-PVR, los plazos de corrección se establecen por la calificación PAIN de una vulnerabilidad y su explotabilidad, desde 192 días en el extremo inferior hasta 12 horas en el extremo: una oferta Clase D con una vulnerabilidad PAIN-5 que es probable que se explote y sea explotable de forma remota inmediata.
- La carga de la prueba se invierte. VER-EVA-AIA — «Asumir que es automatizable» — requiere que los proveedores, en palabras de FedRAMP, «asuman que los exploits son automatizables por defecto, a menos que tengan evidencia que indique lo contrario». Cada aplazamiento ahora necesita un artefacto defendible detrás, producido en volumen, con el mismo reloj que todo lo demás.
- Los fallos de proceso cuentan como vulnerabilidades. La regla VDR-CSO-FAV establece que los proveedores «[DEBEN] tratar los problemas o fallos en sus procesos de detección y respuesta de vulnerabilidades como vulnerabilidades». Si tu canal de detección se detiene silenciosamente, eso no es un contratiempo operativo que arreglas en silencio antes de que alguien lo note. El sistema que produce tu evidencia está dentro del alcance.
Leídos en conjunto, esos cambios modifican el entregable. No se te pide que escanees con más frecuencia. Se te pide que ejecutes un sistema que produzca respuestas defendibles, actuales y legibles por máquina sobre tu propia exposición, y que rindas cuentas cuando deje de funcionar.
FedRAMP VDR y VER: el resumen de la solución técnica
Lo que los conjuntos de reglas del 7 de diciembre requieren en la práctica —detección diaria, validación automática mensual, plazos de remediación escalonados y fallos de proceso como hallazgos— además de cómo se calcula la validación de cobertura continua a partir de datos de activos en vivo en lugar de atestiguarse.
El 7 de diciembre es la primera entrega, no algo puntual
Las Reglas Consolidadas para 2026 reorganizaron FedRAMP en conjuntos de reglas y pusieron en marcha un cambio mucho mayor.
Rev5 no se mantiene junto con 20x: FedRAMP lo describe como «un proceso de certificación FedRAMP heredado que está siendo reemplazado por completo por FedRAMP 20x», y dice que los proveedores «deben seguir las nuevas reglas y adoptar las nuevas Prácticas de FedRAMP 20x en sus ofertas de servicios en la nube certificadas con FedRAMP Rev5».
Las reglas serán obligatorias para todas las partes interesadas el 1 de enero de 2027, y FedRAMP dejará de aceptar nuevas solicitudes Rev5 el 11 de junio de 2027.
Por lo tanto, VDR y VER no son un desvío antes de la transición real. Son la transición, que llega por entregas, y ese replanteamiento es lo más útil disponible para un programa ahora mismo, porque cambia la secuencia.
El trabajo planificado como «superar diciembre» se reconstruirá en 2027. El trabajo planificado como la primera porción de validación continua se transfiere.
Lo que se eliminó indica hacia dónde va esto
Mira los cambios estructurales en lugar de la tabla de fechas límite. El Plan de Seguridad del Sistema y sus apéndices dan paso a una Descripción General del Paquete de Certificación y un Registro de Decisiones de Seguridad. Los Planes de Acción y Hitos, escribe FedRAMP, «han sido eliminados por completo y reemplazados por una lista de Debilidades Aceptadas».
El Monitoreo Continuo se convierte en Certificación Continua, renombrado, explica FedRAMP, porque «monitoreo continuo» se había «convertido en sinónimo de 'escaneos de vulnerabilidades'» y los nuevos requisitos son «mucho más amplios que antes».
Cada uno de esos era un lugar donde el artefacto sustituía a la realidad. FedRAMP fue inusualmente directo al cerrarlos, diciendo a los proveedores que necesitarán construir o comprar capacidades GRC modernas y «poblarlas usando automatización basada en datos del mundo real cuando sea posible, en lugar de mantener documentos artesanales hechos a mano».
Esto es lo que la cobertura de fechas límite sigue pasando por alto: casi nada de esto es una demanda de nueva seguridad. Control de acceso, identidad, cifrado, registro, procedimientos de incidentes, capacitación: en gran medida intactos, en gran medida reutilizables.
Lo que cambió es que describirlos ya no cuenta como evidencia de ellos.
Tres juicios que separan a los programas que lo logran
El trabajo sigue siendo cumplimiento; el entregable ahora es ingeniería. Lo que entregas es un conjunto de validaciones en ejecución que extraen de los sistemas que tienen la verdad —configuración de nube, proveedor de identidad, SIEM, CI/CD, tickets— y emiten resultados legibles por máquina según un calendario.
Los proveedores deben validar persistentemente sus Indicadores Clave de Seguridad, de los cuales CR26 actualmente enumera 49 en diez categorías. Eso es un requisito de entrada, lo que convierte cada plan de transición en un plan de ingeniería de automatización debajo de lo que diga la portada.
Alguien tiene que ser dueño de «continuo». El monitoreo mensual tenía una fecha de vencimiento, un dueño y un ritmo natural de ponerse al día. Una cadencia de validación no tiene nada de eso. Se ejecuta, o se detiene silenciosamente, y la diferencia es invisible hasta que un evaluador o un cliente la encuentra.
Antes de construir canales, responde las preguntas operativas: a quién se avisa cuando falla una validación, cuál es el tiempo de respuesta, quién nota cuando una fuente de evidencia cambia silenciosamente su API.
Diseña para la cadencia, no para la presentación. FedRAMP define persistentemente como «que ocurre de manera firme y constante que se repite durante un largo período de tiempo a pesar de obstáculos o dificultades», una descripción de un estado operativo, no de una fecha.
Los equipos que construyen hacia una presentación construyen un sistema ajustado para un solo momento y luego lo reconstruyen después.
La parte que sobrevive a FedRAMP
Una vez que la evidencia son datos estructurados en lugar de narrativa, deja de pertenecer a un marco. La evidencia de identidad que satisface un indicador de FedRAMP es la misma evidencia que quiere un auditor de SOC 2 y la misma que pide el equipo de diligencia de un gran cliente.
El cumplimiento deja de ser proyectos paralelos que reconstruyen la misma imagen en un vocabulario diferente y se convierte en un sustrato único del que leen muchos consumidores.
La economía se invierte junto con eso. Los costos de cumplimiento puntual aumentan con cada marco y cada región que agregas, porque cada adición es más descripción para producir y mantener. La validación continua cuesta materialmente más de establecer y apenas más de ejecutar.
El 7 de diciembre es una fecha límite dura y merece la atención que está recibiendo. Pero los supervisores de servicios financieros, los regímenes de resiliencia y seguridad de productos de la UE y los equipos de adquisiciones empresariales están convergiendo en la misma demanda desde diferentes direcciones: muéstrame el estado actual, no la descripción del año pasado.
FedRAMP llegó primero porque tenía el mandato más claro y la menor paciencia. Un equipo que construye esto una vez no ha resuelto un problema federal: ha construido la capacidad que cada una de esas demandas seguirá pidiendo.
Anecdotes posee una certificación FedRAMP 20x Clase C, obtenida como participante piloto de Fase Dos, utilizando la plataforma Anecdotes para ejecutarla. La misma plataforma ejecuta cumplimiento comercial para más de 140 clientes empresariales.
Base estándar: Reglas Consolidadas de FedRAMP para 2026 y Aviso FedRAMP NTC-0014. Las reglas y los Indicadores Clave de Seguridad cambian a través del proceso de reglas públicas de FedRAMP; confirma el estándar vigente en fedramp.gov antes de establecer la línea base de tu plan.
Aprende cómo Anecdotes te ayuda a operacionalizar VDR y VER y descarga el resumen de soluciones técnicas aquí.
Patrocinado y escrito por Anecdotes.
- Anecdotes
- Ciberseguridad
- FedRAMP
- FedRAMP Rev5
- Artículo anterior
Los comentarios han sido deshabilitados para este artículo.













Deja una respuesta