

Check Point Software ha lanzado parches de emergencia para corregir una vulnerabilidad crítica en su Security Management Server que podría permitir a los atacantes ejecutar scripts arbitrarios. Este servidor es un repositorio central que almacena y gestiona políticas de seguridad, procesa cambios de administradores y recopila registros del sistema en redes empresariales.
La falla, identificada como CVE-2026-93616, es un defecto de path traversal que permite a actores de amenazas no autenticados cargar scripts arbitrarios en servidores Check Point Management vulnerables y ejecutarlos en ataques de baja complejidad. La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) y el FBI han instado desde mayo de 2024 a las empresas de software a eliminar las debilidades de path traversal antes de lanzar sus productos, señalando que estos problemas de seguridad se consideran 'imperdonables' desde al menos 2007.
Check Point ha abordado la vulnerabilidad en el Security Hotfix R82.20 e indicó que la lista completa de productos afectados incluye Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server y SmartEvent. La compañía advirtió: 'Esta vulnerabilidad está siendo explotada en el mundo real. Check Point tiene conocimiento de un puñado de clientes que han sido atacados', y recomendó a los equipos de seguridad revisar sus redes en busca de evidencia de explotación exitosa utilizando los indicadores de compromiso compartidos en el aviso de seguridad.
En un aviso separado, Lotem Finkelstein, vicepresidente de investigación de Check Point, señaló que los ataques comenzaron el 12 de septiembre, cuando la empresa observó una ola de intentos de explotación dirigidos a clientes de Spark.
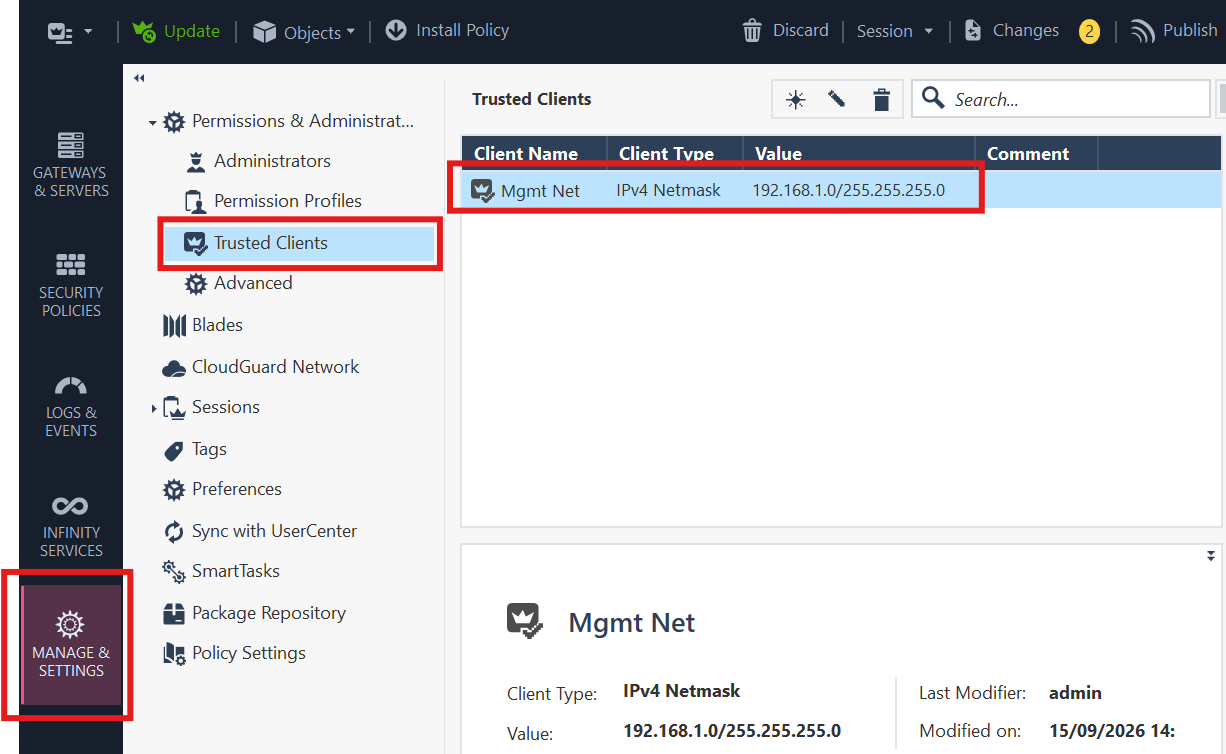
Check Point también proporciona medidas de mitigación temporales para los clientes que no pueden desplegar inmediatamente el hotfix en sistemas vulnerables, que incluyen endurecer los sistemas vulnerables colocándolos detrás de un firewall y limitar el acceso a direcciones IP de confianza desde Manage & Settings > Permissions & Administrators > Trusted Clients en el panel de SmartConsole.
En meses recientes, Check Point ha advertido a los clientes que otras fallas estaban siendo explotadas activamente. Por ejemplo, hace dos años, CISA señaló una vulnerabilidad (CVE-2024-24919) en las puertas de enlace Quantum Security de Check Point como explotada activamente por bandas de ransomware, confirmando un informe del CERT de Orange Cyberdefense que vinculaba estos ataques con el ransomware NailaoLocker.
Un afiliado del ransomware Qilin también ha explotado un bypass de autenticación (CVE-2026-50751) de día cero desde junio, mientras que un segundo bypass de autenticación de día cero (CVE-2026-16232) ha sido explotado desde al menos julio para autenticarse con privilegios de administrador en los paneles de administración de SmartConsole.
Hace dos semanas, el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC-NL) también advirtió a las organizaciones que parchearan urgentemente dos fallas críticas en Check Point VPN (CVE-2026-85102 y CVE-2026-85103) porque 'espera que ocurran intentos de explotación pronto'.
Más recientemente, el viernes, Check Point lanzó actualizaciones de seguridad para abordar otro bypass de autenticación crítico (CVE-2026-16232) en el proceso de inicio de sesión de Security Management Server y Security Gateways que permite a los atacantes ejecutar código con privilegios de root en sistemas de gestión. Aunque la compañía aún no ha marcado CVE-2026-16232 como explotado activamente, indicó que los equipos de seguridad pueden identificar ataques buscando alertas de 'Administrator failed to log in: Username too long' en los registros de auditoría y de inicio de sesión de administrador.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Check Point advierte sobre hackers que explotan una falla RCE en Security Gateway VPN
- Arista parchea un día cero en VeloCloud Orchestrator explotado activamente
- F5 parchea un día cero en BIG-IP APM explotado en ataques RCE
- Cisco advierte sobre un día cero de máxima severidad en ISE explotado en ataques
- Google corrige un día cero de Android explotado activamente en dispositivos Pixel






Deja una respuesta