

CISA ordena a las agencias federales parchear fallos críticos de Citrix antes del miércoles
La Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA) ha ordenado durante el fin de semana a las agencias del gobierno estadounidense que protejan sus sistemas frente a ataques que explotan dos vulnerabilidades críticas en Citrix NetScaler. La empresa publicó actualizaciones de seguridad para corregir los fallos, identificados como CVE-2026-88771 y CVE-2026-88772, pocos días después de que agencias nacionales de ciberseguridad, proveedores de TI y equipos de seguridad contactaran de forma privada con clientes de Citrix para recomendarles apagar sus dispositivos NetScaler.
Por ejemplo, el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC-NL) habría alertado a organizaciones neerlandesas sobre dos zero-days críticos en NetScaler, aún sin identificadores CVE, que permitían a actores maliciosos insertar shellcode directamente en memoria.
El domingo, Citrix confirmó la explotación activa de las dos vulnerabilidades en ataques de día cero e instó a sus clientes a parchear los sistemas de inmediato. Ambos fallos permiten a atacantes no autenticados ejecutar código remoto en dispositivos NetScaler vulnerables. El primero afecta a todas las implementaciones de NetScaler ADC y NetScaler Gateway con configuración predeterminada, mientras que el segundo requiere que DTLS esté habilitado; Citrix señaló que DTLS viene activado por defecto en los servidores virtuales de VPN.
Se ha observado la explotación de CVE-2026-88771 y CVE-2026-88772 en implementaciones de NetScaler no mitigadas. Citrix insta encarecidamente a los clientes afectados a instalar las versiones actualizadas correspondientes lo antes posible.
En una publicación de blog del domingo que incluye una etiqueta meta 'noindex' para evitar que los motores de búsqueda la indexen, la compañía advirtió que estas vulnerabilidades varían según la configuración de la implementación y las funciones habilitadas, e incluyen problemas que podrían permitir ejecución remota de código, denegación de servicio, contrabando de solicitudes HTTP, omisión de políticas y predicción del número de secuencia inicial de TCP en condiciones específicas.
Citrix también compartió lo que describe como 'indicadores genéricos de compromiso' a través de NetScaler Console para ayudar a los equipos de seguridad a identificar implementaciones de NetScaler que podrían haber sido comprometidas. No obstante, advirtió que estos IoC 'podrían tener un valor forense limitado y podrían no identificar compromisos reales', y recomendó a los clientes 'contratar los servicios de investigadores forenses experimentados'.
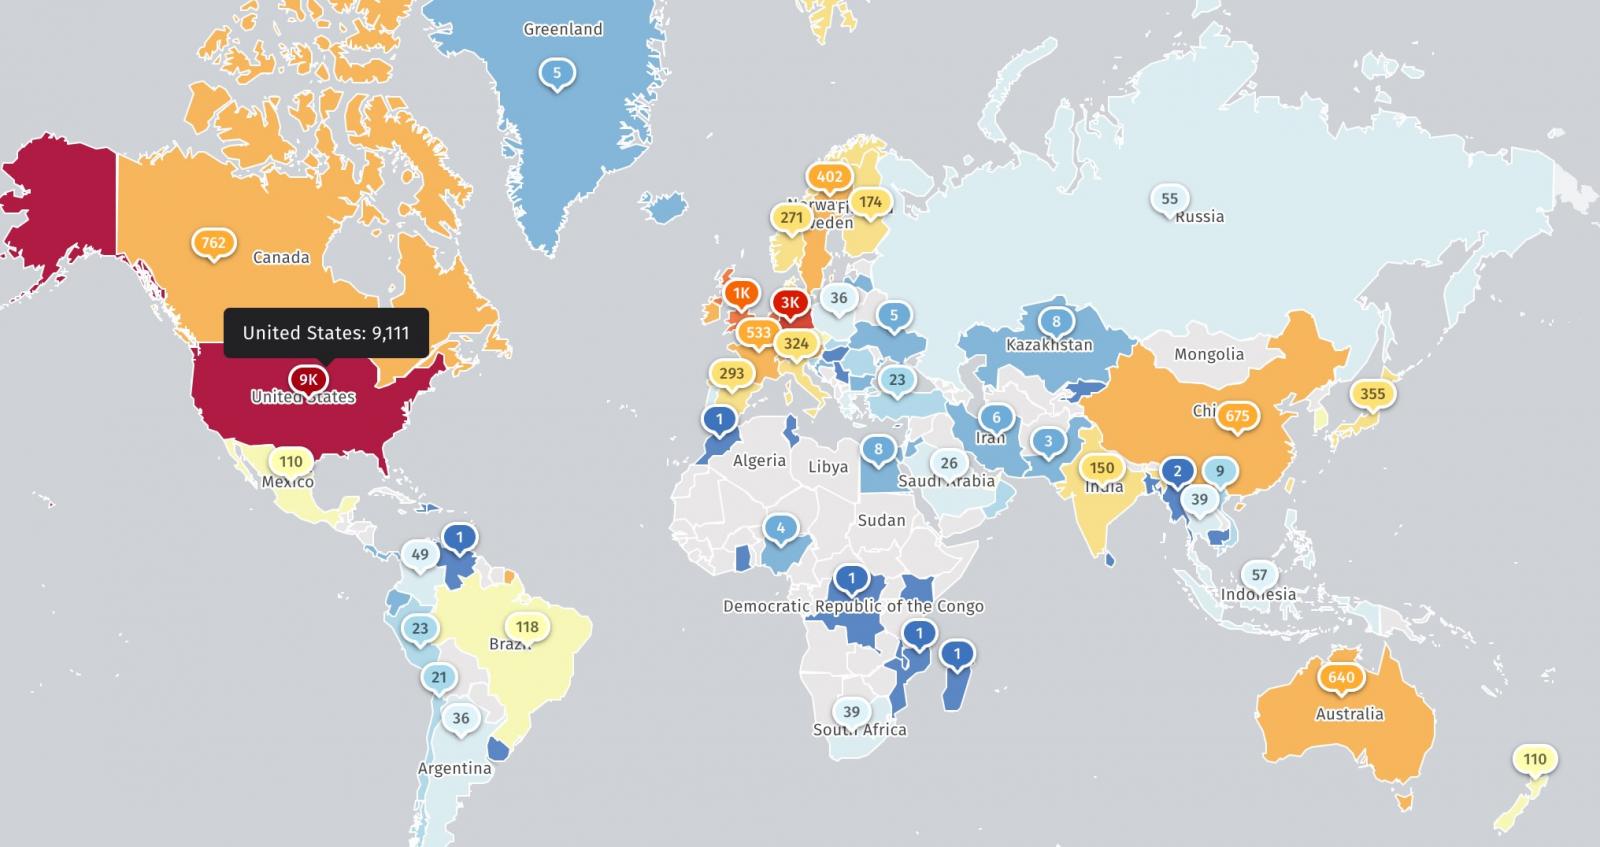
Actualmente, el vigilante de amenazas Shadowserver rastrea más de 23.000 direcciones IP con huellas de NetScaler expuestas en Internet, incluidas casi 22.000 instancias de NetScaler ADC y algo más de 1.500 de Gateway. Sin embargo, no hay información sobre cuántas son honeypots, ya han sido parcheadas o tienen configuraciones vulnerables.
El domingo, CISA también añadió CVE-2026-88771 y CVE-2026-88772 a su catálogo de vulnerabilidades explotadas conocidas (KEV) y ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) asegurar todos los dispositivos Citrix vulnerables antes del 30 de septiembre, según lo exigido por la Directiva Operativa Vinculante (BOD) 26-04.
Dadas las posibles consecuencias de una explotación exitosa y el hecho de que actores maliciosos están explotando al menos algunas de estas vulnerabilidades, CISA insta a usuarios y administradores a revisar los avisos de Citrix. Si es posible, se anima a los usuarios a comprobar si hay indicios de compromiso antes de aplicar los parches. Citrix ha puesto a disposición indicadores de compromiso a través de NetScaler Console y ha publicado orientación adicional. Si su organización sospecha un compromiso, es importante preservar la evidencia forense antes de aplicar las actualizaciones, ya que estas pueden provocar la pérdida de visibilidad forense.
Estos dos fallos son solo los últimos de varias vulnerabilidades de Citrix que los atacantes han explotado en el mundo real desde principios de año. En marzo, Citrix instó a los administradores a parchear otros dos fallos de NetScaler (CVE-2026-3055 y CVE-2026-4368) días antes de que los actores de amenazas comenzaran a abusar de ellos en ataques. Más recientemente, a principios de septiembre, los atacantes empezaron a explotar una omisión de autenticación en NetScaler (CVE-2026-19490) parcheada a mediados de agosto.
Desde noviembre de 2021, CISA ha señalado 26 vulnerabilidades de Citrix explotadas activamente, incluidas seis utilizadas por bandas de ransomware.
- CISA ordena a las agencias federales parchear el fallo RCE de Citrix NetScaler antes del sábado
- Citrix confirma dos zero-days RCE de NetScaler explotados en ataques
- CISA: bandas de ransomware ahora explotan un fallo crítico de TeamCity
- CISA: bandas de ransomware explotan un fallo crítico RCE de VMware
- Un error crítico de Cisco permite a hackers añadir usuarios root en dispositivos SEG
Artículos relacionados: Explotado activamente, CISA, Citrix, Denegación de servicio, DoS, NetScaler, RCE, Ejecución remota de código. Sergiu Gatlan. Artículo anterior. Publicar un comentario. Normas de la comunidad. Debes iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora. También te puede interesar:








Deja una respuesta