

Actores de amenazas no identificados han sido vistos explotando una vulnerabilidad de seguridad recién parcheada en los dispositivos Citrix NetScaler ADC y NetScaler Gateway para atacar a organizaciones en Norteamérica y Europa.
La actividad, observada por Mandiant Consulting y Google Threat Intelligence Group (GTIG) en septiembre de 2026, ha tenido como objetivos a los sectores gubernamental, de servicios financieros, tecnológico, educativo y de servicios legales y profesionales.
La explotación de CVE-2026-88772 elude la autenticación y provoca una terminación no controlada del motor de procesamiento de paquetes de NetScaler (NSPPE) para establecer un acceso inicial a nivel de root, según declaró el gigante tecnológico.
Los ataques han aprovechado la falla para desplegar un kit de herramientas de post-explotación que incluye web shells PHP no reportados previamente, como WHIPSHOT, capaces de disfrazar cargas de comando y control (C2) codificadas en Base64 dentro de encabezados HTTP nativos.
También se utiliza un nuevo tunelador Python complementario llamado SLAPSHOT, diseñado para actuar como proxy de tráfico hacia redes internas para reconocimiento y robo de credenciales. En al menos un caso observado por Google, se dice que el atacante relayó tráfico a través de este proxy para realizar manualmente reconocimiento interno y robo de credenciales.
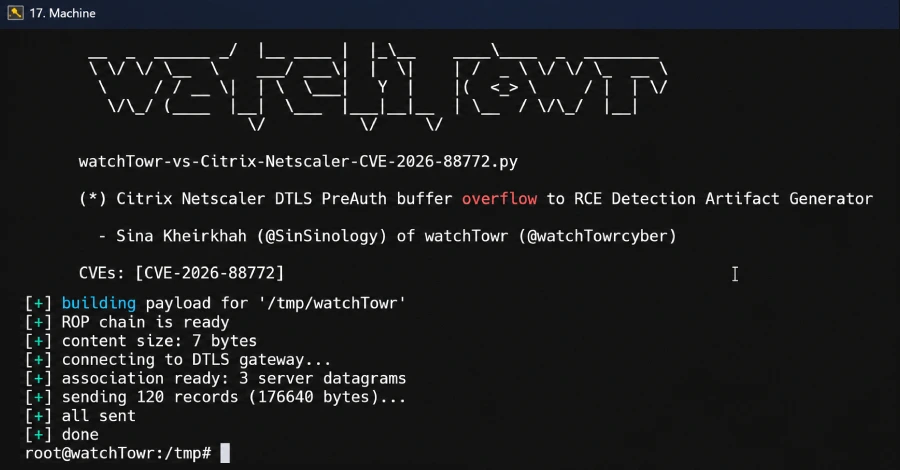
Según los detalles proporcionados por watchTowr Labs, CVE-2026-88772 (puntuación CVSS: 9.5) es un error de desbordamiento de memoria en el manejo del protocolo Datagram Transport Layer Security (DTLS) en el componente NSPPE.
Durante el handshake criptográfico inicial de preautenticación, el NSPPE analiza las estructuras de registros DTLS entrantes. El análisis de la telemetría de primera línea sugiere que la transmisión de encabezados de registro especialmente malformados o fragmentados induce una corrupción de los límites de memoria heap dentro del motor de paquetes, desviando el flujo de control para ejecutar shellcode arbitrario con privilegios de root en la plataforma FreeBSD subyacente, según Google.
Tras la explotación exitosa, se autoinstala una carga útil de web shell modificando los archivos httpd.conf objetivo para manejar archivos de formato de paquete de software Debian (.deb) como scripts PHP, allanando el camino para el despliegue de WHIPSHOT y SLAPSHOT. Esto se logra mediante el instalador inicial.
Este cambio de configuración permitió al adversario colocar web shells con extensiones de tipo de archivo engañosas en '/netscaler/gui/vpn/scripts/linux', agregó la división de ciberseguridad de Google.
En otros casos, se ha observado al atacante implementando un gancho de configuración encubierto que disfraza la ejecución del web shell como solicitudes de imágenes y registra archivos de firma (.sig) como scripts PHP ejecutables después de habilitar el motor mod_php.
La configuración también asigna solicitudes HTTP entrantes que terminan en '.ico' bajo '/vpn/media/' directamente a un archivo '.sig' correspondiente con el mismo nombre base dentro de '/var/netscaler/gui/vpn/scripts/linux/'.
Por ejemplo, los clientes que acceden a /vpn/media/e6ee7c85.ico serían servidos por el web shell PHP instalado e6ee7c85.sig. En al menos un caso, los registros de acceso del servidor web mostraron solicitudes GET que devolvían respuestas HTTP 404, pero exhibían duraciones de procesamiento elevadas y tamaños de respuesta de múltiples kilobytes.
En los días posteriores, el actor intentó acceder a archivos .sig inexistentes, lo que generó errores de archivo faltante en los registros httperror-vpn, lo que implica que los archivos no estaban allí. Esto puede ser una indicación de que los atacantes gestionan web shells similares en múltiples entornos comprometidos.
La cadena de ataque luego avanza hacia el establecimiento de una ejecución persistente a nivel de root para sus web shells, aprovechando los web shells del instalador para alterar los permisos de '/bin/sh' y luego iniciar un reinicio completo del dispositivo NetScaler.
Los ligeros web shells PHP, disfrazados como archivos .deb y .sig, ofrecen ejecución directa de comandos y persistencia automatizada del dispositivo. Uno de esos web shells es WHIPSHOT, que extrae comandos y cargas codificados en Base64 de los encabezados HTTP, los ejecuta y devuelve los resultados.
SLAPSHOT, una herramienta de túnel TCP escrita en Python, funciona como un puente de red interno que acepta comandos de WHIPSHOT y reenvía flujos TCP arbitrarios a hosts internos con el objetivo de facilitar el reconocimiento interno, el movimiento lateral y la recolección de credenciales.
Si no se reciben sesiones o comandos activos en 10 minutos, el malware elimina sus archivos de puerto y bloqueo, y finaliza su proceso para borrar rastros y minimizar las huellas forenses.
Esta campaña subraya el continuo objetivo de los dispositivos perimetrales para obtener acceso inicial a las redes de las víctimas. Estos dispositivos, incluidos los controladores de entrega de aplicaciones, las puertas de enlace VPN y los firewalls, siguen siendo objetivos atractivos porque están expuestos a Internet, quedan fuera del alcance de las herramientas de detección y respuesta de endpoints (EDR) y a menudo almacenan o procesan credenciales que pueden usarse para moverse más profundamente en la red, dijo Google.
El desarrollo se produce cuando GreyNoise dijo que comenzó a ver actividad cibernética maliciosa adicional vinculada a la explotación de CVE-2026-88771 y CVE-2026-88772 a partir del 28 de septiembre de 2026, alrededor de las 8:30 a.m. EDT, seguida de un aumento significativo ese mismo día alrededor de las 10:30 p.m. EDT.
Lo que comenzó como reconocimiento masivo ayer ahora se ha convertido en explotación masiva en toda regla por parte de multitud de actores y campañas independientes. Estamos observando un despliegue generalizado de web shells y malware con el propósito principal de reclutamiento de botnets y corretaje de acceso, dijo el equipo de GreyNoise a The Hacker News.






Deja una respuesta