

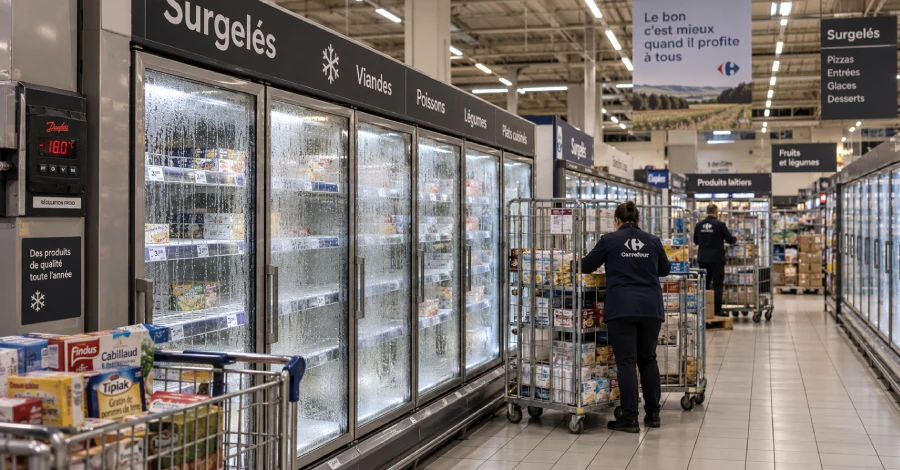
Varias cadenas de supermercados francesas denunciaron que atacantes tomaron el control remoto de frigoríficos y congeladores en cientos de establecimientos durante la noche del 11 de octubre, elevando la temperatura y obligando a desechar alimentos. El acceso se logró a través del controlador que gestiona todos los equipos de frío de una tienda, un dispositivo fabricado por la empresa danesa Danfoss que las firmas de mantenimiento pueden administrar de forma remota. Les Mousquetaires, propietaria de la cadena Intermarché, indicó que sus frigoríficos y congeladores fueron puestos en modo descongelación y calentados hasta alcanzar los 50°C.
CERT-FR, el equipo de respuesta a emergencias informáticas del gobierno francés, publicó una alerta en francés el 12 de octubre en la que afirma tener conocimiento de numerosos compromisos que afectan a dos series de controladores Danfoss, la AK-SM y la AK-SC. Instó a los operadores a desconectar los controladores o filtrar el acceso a los mismos. CERT-FR forma parte de ANSSI, la agencia nacional de ciberseguridad de Francia. Su director, Vincent Strubel, calificó de urgente retirar de internet ambas series o filtrar el acceso de forma muy restrictiva, según informó AFP.
Ni las autoridades francesas ni Danfoss han señalado hasta ahora quién llevó a cabo el ataque ni cómo lograron los atacantes acceder a los controladores. Danfoss afirmó que la mayoría de las unidades afectadas eran modelos antiguos que ya no reciben actualizaciones.
Cadenas afectadas
Las cadenas proporcionaron sus propias cifras a AFP, Reuters y la emisora RTL. Cada una contabiliza las tiendas a las que llegó el ataque. No todas las tiendas de la lista perdieron existencias. Schelcher declaró a RTL que la cadena de frío se mantuvo en la mayoría de las 80 tiendas de Coopérative U afectadas, y que solo una minoría no pudo reaccionar con la suficiente rapidez y perdió productos, según AFP. Elogió la rápida reacción del personal de las tiendas y de los contratistas de refrigeración. Intermarché, en cambio, señaló que sus tiendas afectadas tuvieron que desechar todos los productos concernidos. Thierry Cotillard, responsable de Les Mousquetaires, declaró a la emisora BFMTV que esperaba pérdidas de decenas de millones de euros en toda Francia, según Reuters. En sus declaraciones del 12 de octubre, Danfoss no dio cifras sobre cuántos sistemas se vieron afectados. Dijo a Reuters que era "consciente de incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración".
Controladores afectados y posibilidad de parcheo
Danfoss dijo a AFP que la mayoría de las unidades afectadas eran productos antiguos que ya no reciben actualizaciones de software ni de seguridad, y nombró dos: el AK-SM 800 y el AK-SC 355. Danfoss declaró el fin de vida del AK-SM 800 en mayo de 2021 y retiró gradualmente el AK-SC 355 en 2016. En un boletín de octubre de 2025, anunció que cesaría todos los servicios para dichos productos antiguos y urgió a los clientes a planificar su reemplazo. Algunas unidades del modelo actual, el AK-SM 800A, también se vieron afectadas. Según la declaración de Danfoss a la publicación especializada Cooling Post, estas ejecutaban firmware desactualizado, aunque no se especificaron las versiones. Hasta el 13 de octubre, la página de avisos de seguridad de Danfoss no incluía ningún aviso sobre el ataque ni sobre ninguno de los dos modelos antiguos.
Qué deben hacer los operadores
La primera instrucción de CERT-FR abarca todos los controladores AK-SM y AK-SC: desconectarlos o filtrar el acceso. Exponer una interfaz de administración a internet va en contra de las buenas prácticas, según la alerta. Cuando no se puede evitar la administración remota, limitar el acceso a direcciones IP de confianza es un primer paso temporal. Más allá de eso, la alerta aconseja seguir las recomendaciones de endurecimiento de CERT-FR, redactadas para el sector de energía y agua.
Cuando un controlador puede haber sido comprometido, la alerta enumera seis pasos, en este orden:
- Limitar el acceso de red a los controladores únicamente a proveedores de servicios.
- Realizar un restablecimiento de fábrica.
- Aplicar todas las correcciones de seguridad disponibles.
- Cambiar los secretos del dispositivo, como las contraseñas.
- Verificar las cuentas existentes.
- Reconfigurar el dispositivo por completo.
Danfoss ya no emite correcciones para el AK-SM 800 y el AK-SC 355, por lo que el tercer paso no ofrece ninguna solución nueva a sus propietarios. Para el AK-SM 800A, el paquete de software más reciente que Danfoss listó el 13 de octubre era la versión 5.3.x. Un sistema en la versión 3.x debe pasar primero a la 4.x, y un controlador no puede volver a una versión anterior una vez que ejecuta la 5.3.x, según el archivo léame del paquete. A partir de la versión 4.0, una configuración llamada Strict Session Control está habilitada por defecto y hace obligatorio el uso de HTTPS. Las páginas de Danfoss no indican si el paquete 5.3.x se lanzó en respuesta al ataque. Danfoss declaró a Cooling Post que estaba trabajando con los clientes en "actualizaciones de firmware cuando estén disponibles, protecciones de red más sólidas y la eliminación de la exposición directa a internet cuando sea aplicable". Su guía general de seguridad, publicada en francés, también indica a los operadores que mantengan los controladores inaccesibles desde internet, cambien las contraseñas predeterminadas al instalar un sistema y exijan a los usuarios remotos iniciar sesión a través de un único punto de entrada gestionado. CERT-FR no había publicado indicadores de compromiso hasta el 13 de octubre, por lo que los operadores no tienen señales oficiales que verificar. Las tiendas de Coopérative U no compran directamente a Danfoss. Son clientes de contratistas de refrigeración que les suministran el sistema Danfoss, según Schelcher.
No se ha establecido cómo entraron los atacantes
Hasta el 13 de octubre, CERT-FR no había nombrado ninguna vulnerabilidad, versión de firmware ni vía de entrada. Su alerta advierte contra la exposición de interfaces de administración a internet sin afirmar que esa fuera la ruta. Una persona cercana al primer ministro francés, Sébastien Lecornu, dijo a AFP que ANSSI había identificado una vulnerabilidad en un software suministrado por una empresa danesa y había contactado al proveedor. No se nombró ningún CVE y la declaración no indica que la vulnerabilidad se utilizara en el ataque. E.Leclerc dijo a AFP que un ciberataque había afectado a uno de sus proveedores de equipos de refrigeración, con efectos en equipos de frío de varias de sus tiendas. No se nombró al proveedor. Danfoss publicó correcciones para tres fallos en el modelo más nuevo AK-SM 800A en 2025. Ni las autoridades francesas ni Danfoss los han vinculado con este ataque. CVE-2025-41450 es un bypass de autenticación, una forma de saltarse el inicio de sesión, en versiones anteriores a la 4.2. CVE-2025-41451 es un fallo de inyección de comandos que podría conducir a ejecución remota de código, y CVE-2025-41452 podría permitir un ataque de denegación de servicio. Ambos requieren inicio de sesión y se corrigieron en la versión 4.3.1. Investigadores de Claroty describieron los tres fallos en agosto, señalaron que podían combinarse en cadenas de ataque e informaron haber encontrado miles de interfaces de administración AK-SM 800A accesibles desde internet. Sus pruebas de los fallos fueron trabajo de laboratorio sobre el modelo más nuevo. El informe no describe ataques y no menciona los dos modelos antiguos. El boletín de Danfoss de octubre de 2025 registra ataques anteriores al AK-SM 800: 16 supermercados rusos que usaban el modelo fueron atacados en 2022, y 40 tiendas israelíes fueron hackeadas ese mismo año. Las 40 carecían de protección adecuada de firewall o VPN, y el boletín no nombra ninguna vulnerabilidad en ninguno de los casos.
La investigación y reportes desde otros países
La fiscalía de París ha abierto una investigación por iniciativa propia, según declaró a AFP. Su sección de ciberdelincuencia lidera la investigación, asignada a la oficina contra la ciberdelincuencia conocida como OFAC. La investigación debe contar las víctimas y establecer el vínculo entre el ataque y los daños reportados, que incluyen pérdida de alimentos y equipos que comenzaron a incendiarse. ANSSI está en contacto con agencias de ciberseguridad de otros países europeos porque esos países podrían verse afectados, según la persona cercana al primer ministro. Félix Aimé, analista sénior de inteligencia de amenazas en Sekoia, dijo a Reuters que España, Portugal, Polonia, Alemania y Bélgica también se habían visto afectados. Reuters no dio detalles sobre esos casos.
















Deja una respuesta