

Hirudo: malware para Android reemplaza apps bancarias para eludir controles de seguridad
Una nueva variedad de malware para Android denominada Hirudo roba las credenciales de cuentas bancarias mediante la sustitución de aplicaciones bancarias legítimas por versiones modificadas que anulan los controles de seguridad. Los investigadores han identificado copias maliciosas de ocho aplicaciones bancarias que emplean un motor de hooking para sortear la verificación de firma de la app, los servicios de accesibilidad y Play Integrity, sustituyendo la información del certificado o devolviendo listas vacías.
Con Hirudo, los actores de amenazas pueden robar credenciales, controlar remotamente los teléfonos infectados en tiempo real, recopilar mensajes, capturar pantallas y grabar audio. Un informe de la empresa de seguridad móvil ThreatFabric señala que Hirudo se ha observado suplantando al menos siete bancos de Indonesia, pero el malware también tiene como objetivo entidades financieras en China, India, México, Marruecos y Tailandia.
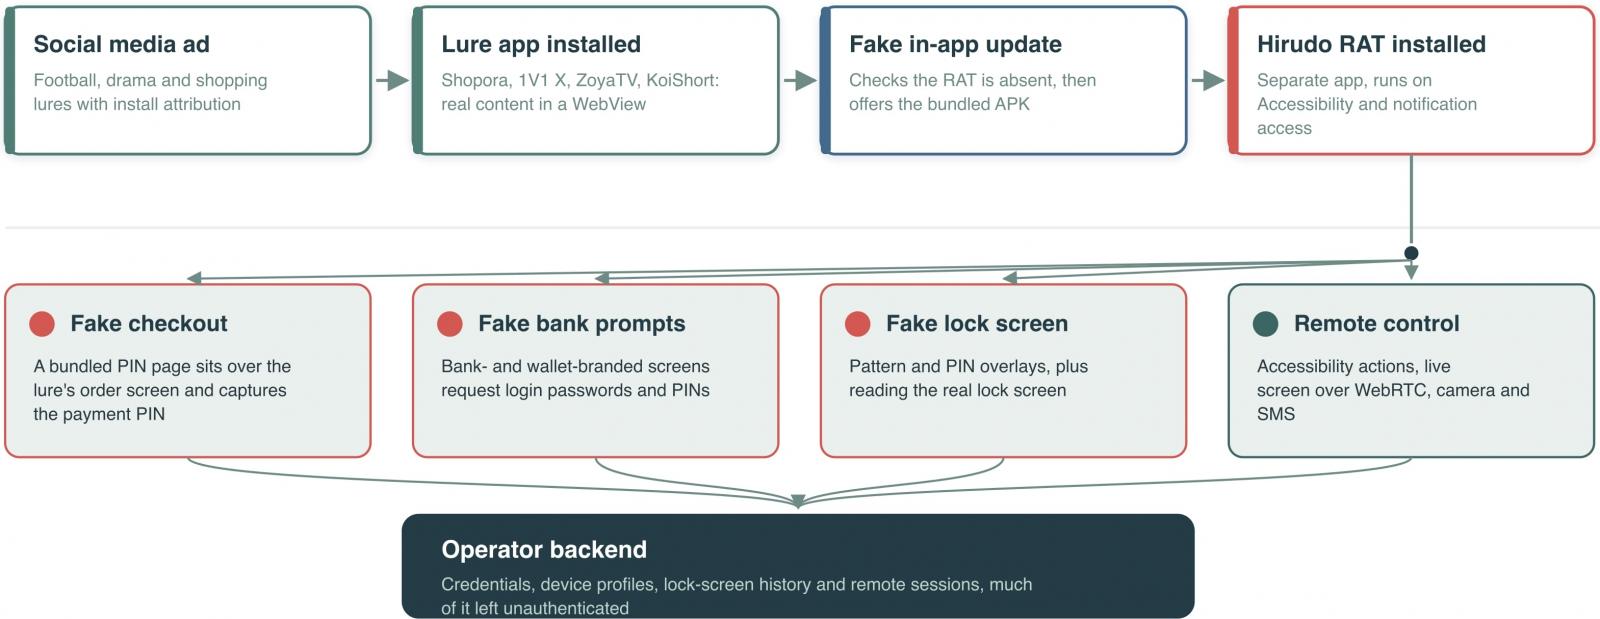
El malware suele distribuirse a través de aplicaciones de compras (Shopora), contenido para adultos (1V1 X) o dramas cortos (ZoyaTV, KoiShort) que parecen legítimas y ofrecen la funcionalidad prometida. Según los investigadores, estas aplicaciones actúan como cargadores del malware Hirudo, mostrando una notificación falsa de "actualización" que conduce a solicitudes de concesión de permisos, incluido el de Accesibilidad.
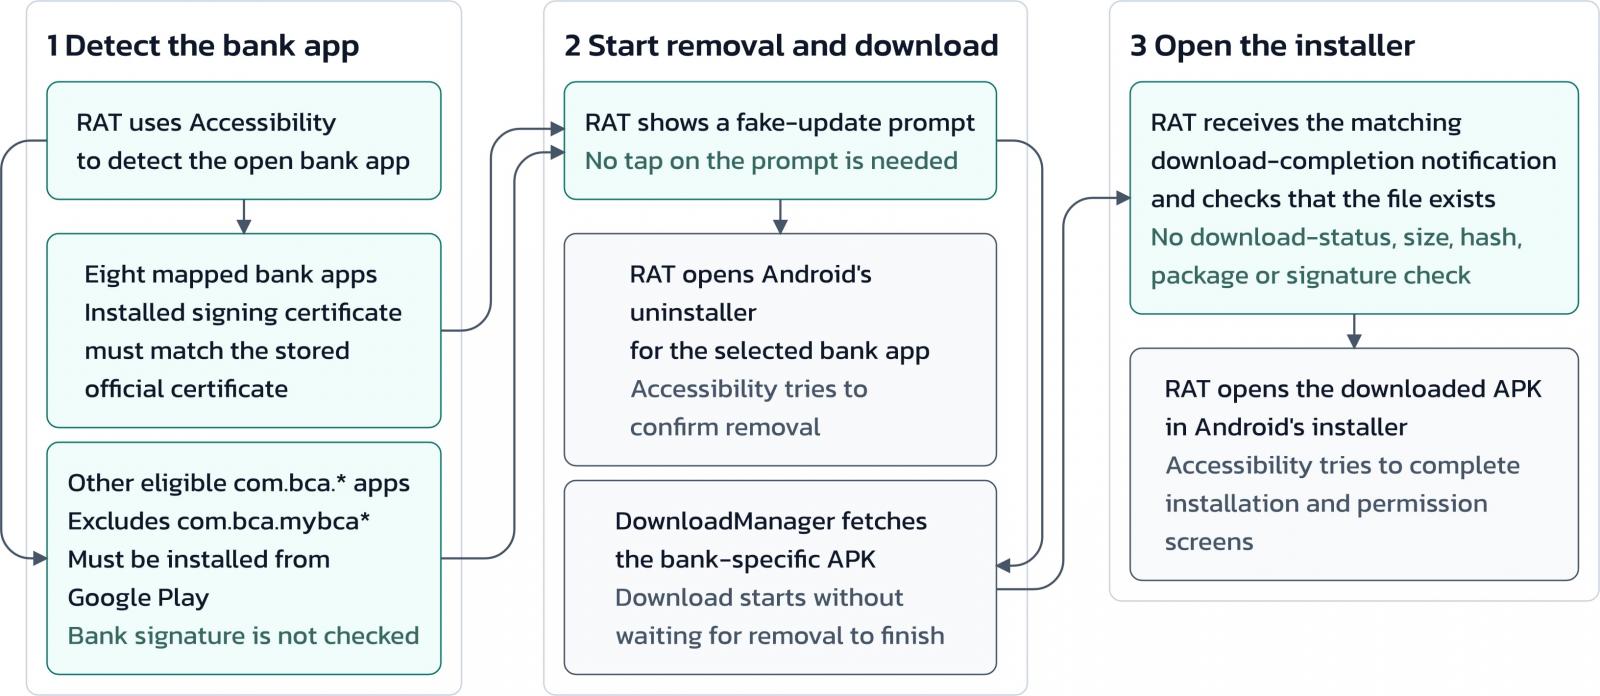
Una vez instalado, Hirudo ejecuta el desinstalador de la aplicación bancaria real, descarga una copia parcheada y abusa de su permiso de Accesibilidad para instalarla. ThreatFabric explica que este es un proceso delicado y arriesgado para el malware, ya que la víctima puede interrumpirlo en dos momentos.
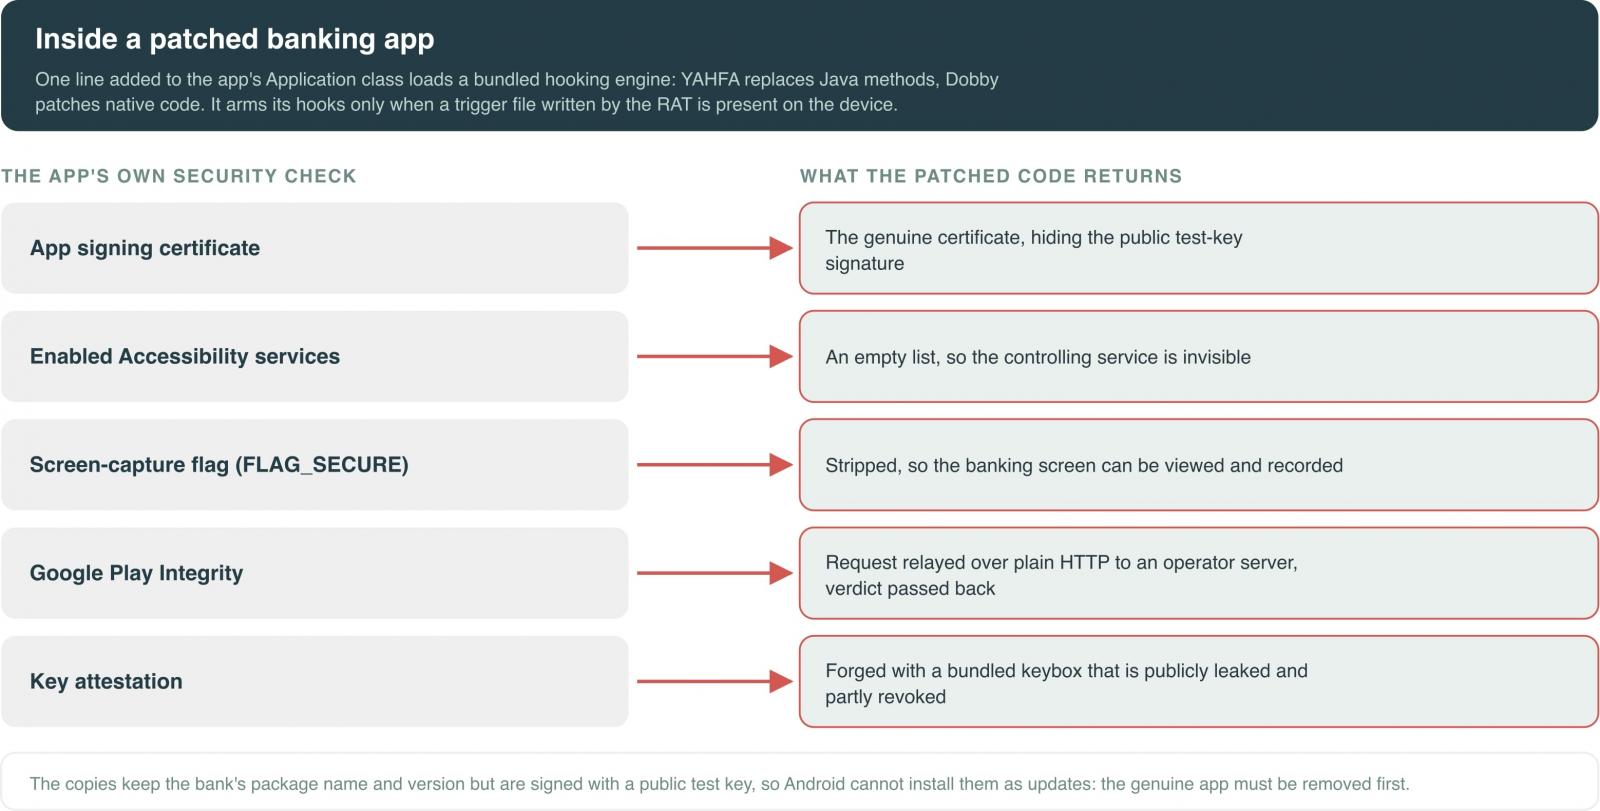
ThreatFabric descubrió que la copia maliciosa de una aplicación bancaria conserva casi todo el código de la app original, pero carga un motor de hooking basado en los frameworks de código abierto YAHFA y Dobby. Cuando se ejecuta, la app parcheada realiza las siguientes acciones de evasión:
- Sustituir el certificado de firma genuino cuando se consulta.
- Ocultar los servicios de accesibilidad habilitados.
- Eliminar la protección de capturas de pantalla, permitiendo la visualización y grabación remotas.
- Modificar los certificados de atestación de claves y redirigir las solicitudes de Play Integrity a través de un servidor controlado por el operador.
"Con el motor ejecutándose dentro del propio proceso de la app bancaria, las defensas de la aplicación se vuelven en su contra", afirman los investigadores.
Sin embargo, ThreatFabric explica que estos métodos de evasión tienen ciertas limitaciones. El keybox de atestación incluido se ha filtrado públicamente y Google cataloga dos de sus certificados como comprometidos, por lo que las comprobaciones de revocación del lado del servidor pueden detectar esas falsificaciones.
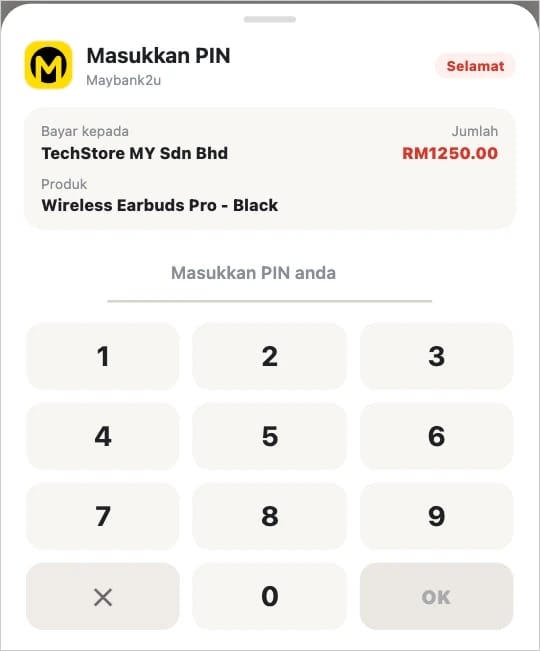
Una vez activo en el dispositivo, Hirudo puede robar contraseñas bancarias, PIN de pago, secretos de desbloqueo del dispositivo y mensajes SMS, transmitir la pantalla a los operadores y proporcionar acceso a ambas cámaras. Las páginas de pago falsas del malware recopilan los PIN de pago y luego muestran un resultado de pago exitoso fabricado para engañar a las víctimas mientras roban datos.
ThreatFabric encontró que Hirudo actualmente se dirige a aplicaciones bancarias de Indonesia y halló miles de entradas de credenciales de aplicaciones en un panel de backend no seguro, junto con datos de dispositivos, de pantalla de bloqueo y de perfiles financieros. No obstante, se desconoce el número de víctimas.
Según los investigadores, "Hirudo marca una escalada deliberada en la forma en que los troyanos bancarios de Android abordan las aplicaciones reforzadas", desplazando el foco desde las comprobaciones de integridad a nivel de dispositivo hacia los mecanismos de seguridad integrados en las aplicaciones bancarias. Los investigadores sugieren que los bancos deben validar la integridad y la atestación del lado del servidor, vincular las comprobaciones a sesiones y acciones protegidas, y mantener controles de comportamiento y riesgo de transacciones.
Se recomienda encarecidamente a los usuarios de Android mantener sus dispositivos actualizados, evitar instalar archivos APK de tiendas no oficiales y ejecutar periódicamente análisis de Play Protect.













Deja una respuesta