

Una amplia operación internacional ha logrado desarticular un ecosistema cibercriminal que facilitaba más de mil millones de mensajes maliciosos dirigidos a más de 75.000 organizaciones en 150 países. Las fuerzas del orden y sus socios en todo el mundo han intervenido esta infraestructura.
Desde principios de año, más de 750 millones de mensajes maliciosos se han dirigido a clientes de Microsoft a través de correo electrónico y SMS. La investigación, iniciada por Microsoft y la Agencia Nacional de Policía de Japón (NPA) tras una ola de actividad fraudulenta, descubrió un «vasto mercado cibercriminal en idioma chino» que ofrecía herramientas y servicios para campañas de phishing.
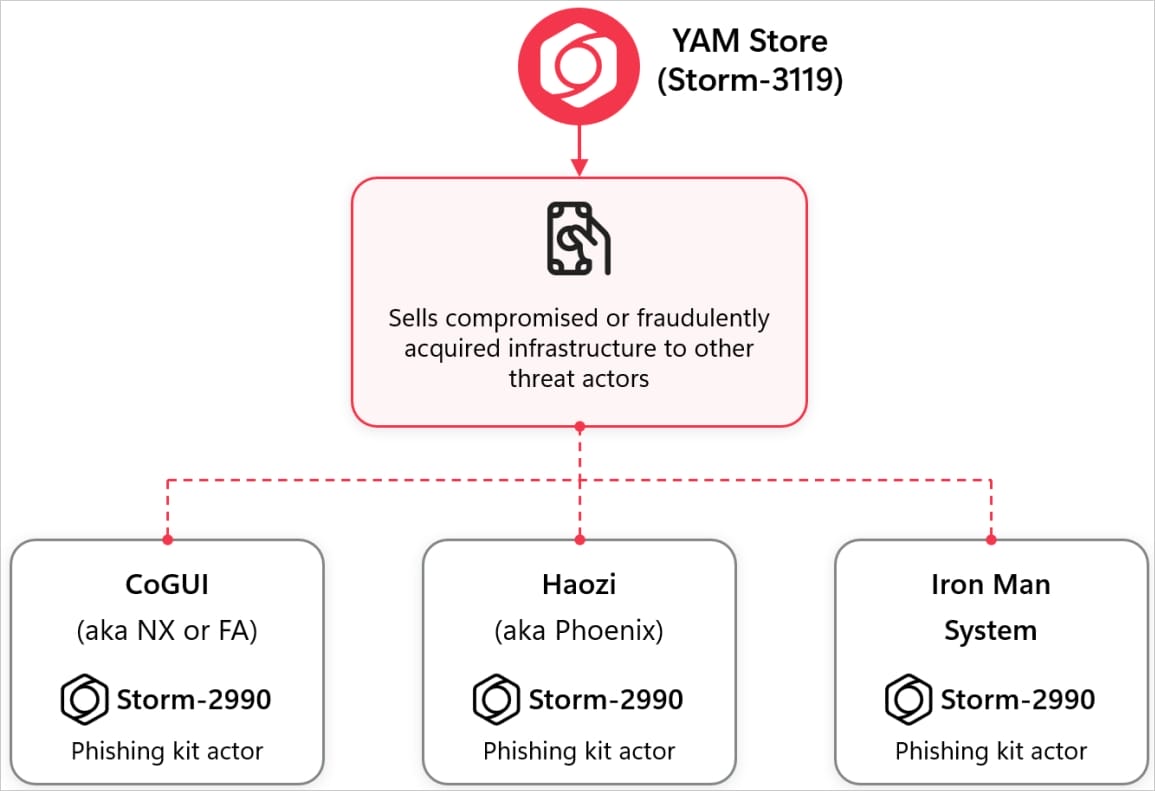
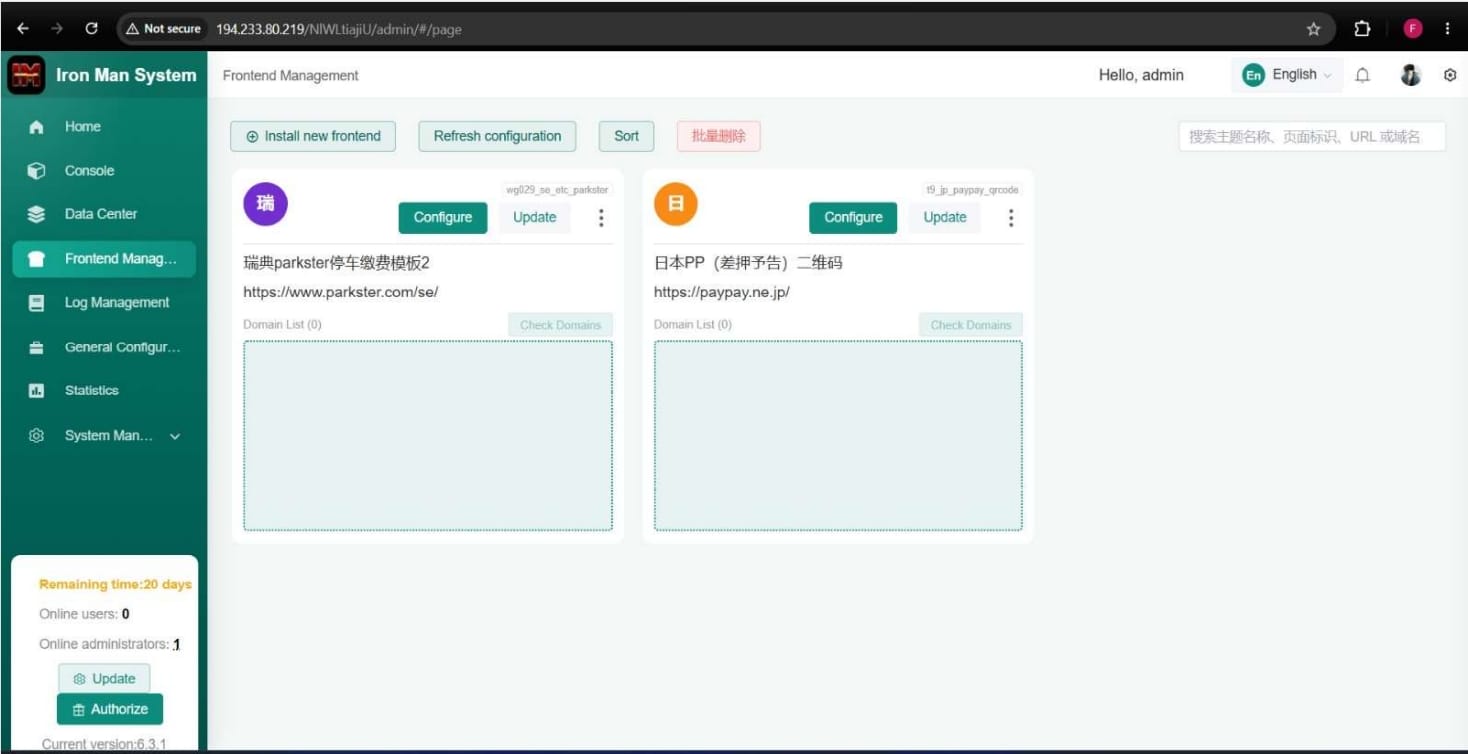
Los investigadores rastrearon la actividad maliciosa hasta YAM Store (Storm-3119), un mercado de infraestructura subterránea, y lo vincularon con los kits de phishing CoGUI, Haozi e Iron Man System, rastreados colectivamente como Storm-2990.
Resumen de las herramientas
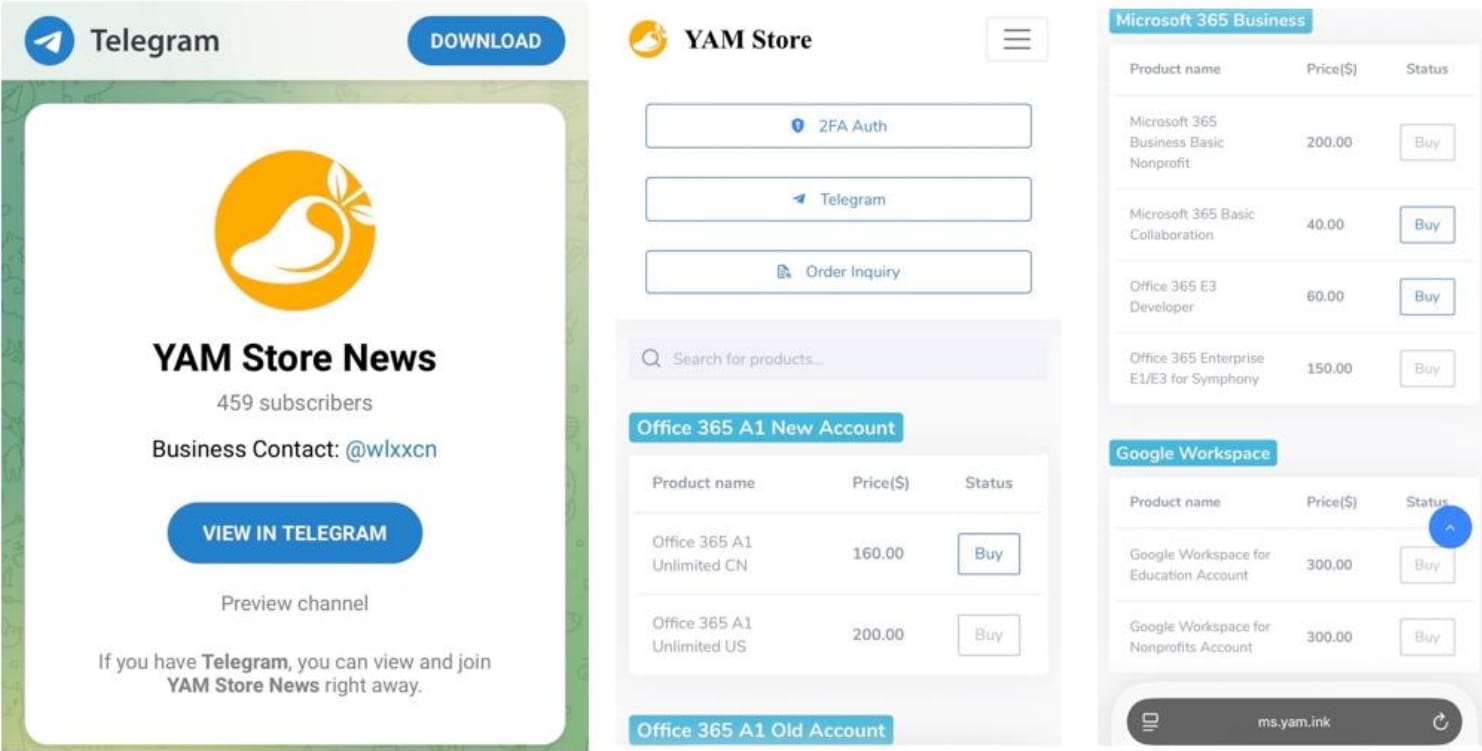
En un informe publicado hoy, Microsoft señala que YAM Store vendía entornos, cuentas, licencias y almacenamiento de Microsoft y Google comprometidos u obtenidos de forma fraudulenta.
Sus operadores adquirían dominios caducados de organizaciones reales, reconstruían sitios web para que entidades desaparecidas parecieran activas y luego utilizaban esas identidades para obtener cuentas en la nube.
Otro método observado consistía en generar organizaciones falsas, con contenido y documentación completos, utilizando herramientas de inteligencia artificial.
En entornos de Microsoft comprometidos, los operadores utilizaban credenciales de aplicaciones robadas para gestionar cuentas y licencias, y abusaban del almacenamiento de SharePoint y OneDrive para el alojamiento.
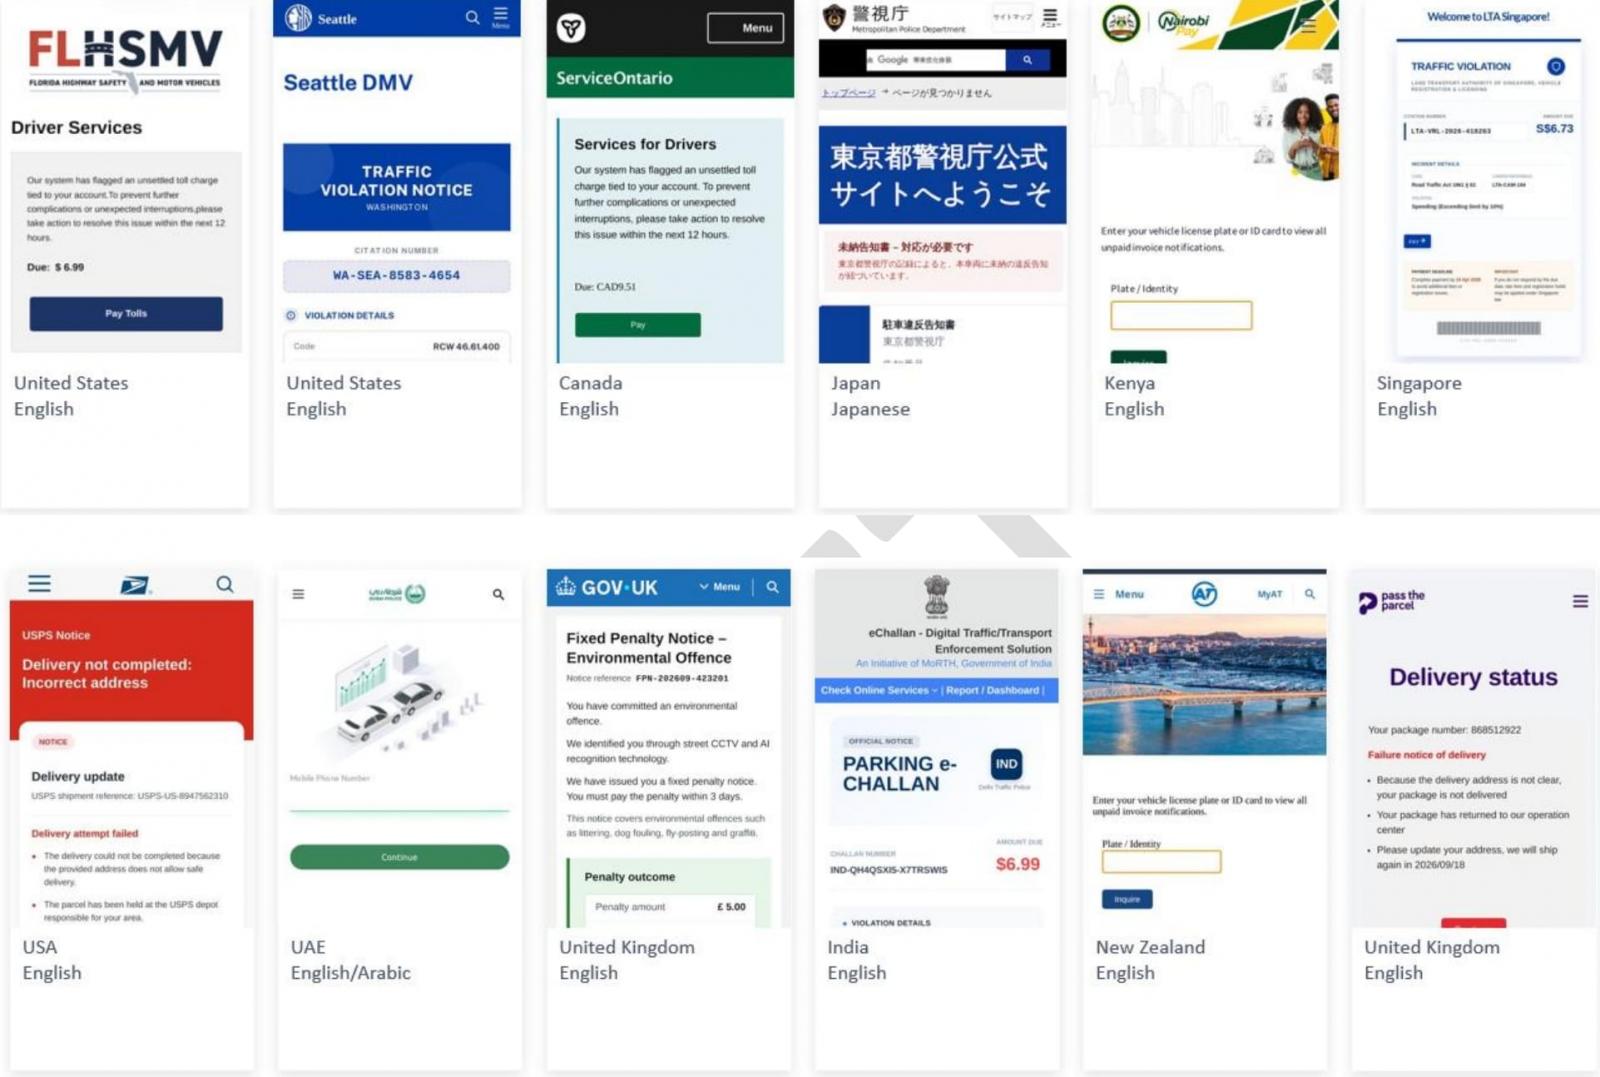
Los kits de phishing ofrecían a los cibercriminales una amplia gama de señuelos, como peajes impagados, sanciones de tráfico, problemas de entrega y solicitudes de verificación de cuentas.
Los kits incluían geolocalización, puertas CAPTCHA falsas, filtrado de IP y otras medidas para obstaculizar el análisis de seguridad.
Microsoft afirma que CoGUI se dirigía a víctimas en Estados Unidos y Japón, pero Iron Man, que ofrece más de 2.300 plantillas que suplantan a bancos, minoristas, servicios de entrega y agencias gubernamentales, lo desplazó a mediados de 2026.
La empresa de ciberseguridad Resecurity también participó en la investigación y compartió más detalles sobre Iron Man tras analizar la infraestructura expuesta, incluido un registro público de Git/contenedores con 911 compilaciones publicadas y ocho cuentas registradas.
Los investigadores también identificaron un subsistema de selección de productos vinculado a la captura de tarjetas de pago, que cataloga 2.360 paquetes de phishing que cubren 130 países/áreas, con actualizaciones hasta el 1 de octubre de 2026.
Microsoft indicó que las plataformas de phishing entregaron más de 750 millones de mensajes dirigidos a clientes de Microsoft 365, muchos de ellos utilizando phishing de código de dispositivo para obtener tokens de autenticación.
Desarticulación de la operación
Bajo una orden del Tribunal de Distrito de Estados Unidos para el Distrito Sur de Florida, Microsoft y Health-ISAC incautaron y redirigieron dominios que apoyaban a YAM Store, CoGUI e Iron Man.
La tecnológica también desactivó más de 20.000 cuentas asociadas con YAM Store y bloqueó 100.000 dominios que los cibercriminales utilizaban para suplantación y fraude.
Actualmente, se está eliminando más infraestructura basándose en los hallazgos de la investigación, en la que también participan las autoridades japonesas, JC3, Resecurity, Cloudflare, Oracle, Proofpoint y TRM Labs.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
















Deja una respuesta