

El investigador de seguridad Quentin Kaiser dio a conocer el 16 de octubre un fallo en el software de configuración Wi-Fi de Broadcom que permite a un atacante situado dentro del alcance de radio ejecutar código con privilegios de root en routers basados en chips de esa compañía, sin necesidad de conocer la contraseña de la red ni de completar ningún paso de emparejamiento.
Kaiser demostró el ataque contra pasarelas domésticas de tres proveedores de internet belgas. En un caso consiguió leer la contraseña del Wi-Fi del dispositivo y en otro abrió un shell remoto por el aire. Según el investigador, al fallo no se le ha asignado ningún CVE y los routers afectados no han recibido ninguna solución.
El origen del problema
El defecto se encuentra en la versión que Broadcom implementa de Wi-Fi Protected Setup (WPS), la función que permite a un dispositivo unirse a una red Wi-Fi sin teclear la contraseña. El código de Broadcom gestiona de forma incorrecta el reensamblado de los mensajes fragmentados de configuración WPS, lo que permite a un atacante dentro del alcance enviar mensajes manipulados que corrompen la memoria del router. A partir de ahí, Kaiser desarrolló dos herramientas: una para leer la memoria del dispositivo y otra para ejecutar su propio código en él.
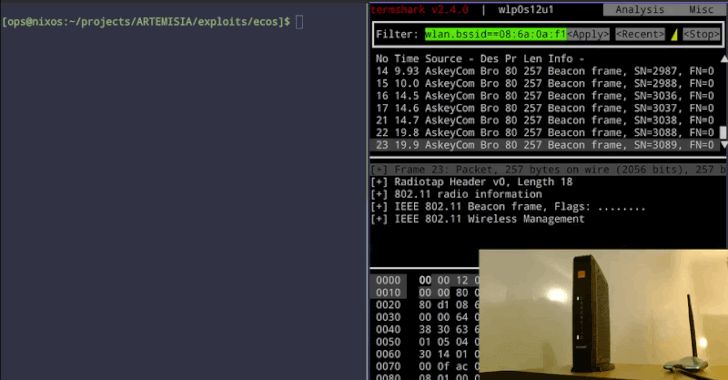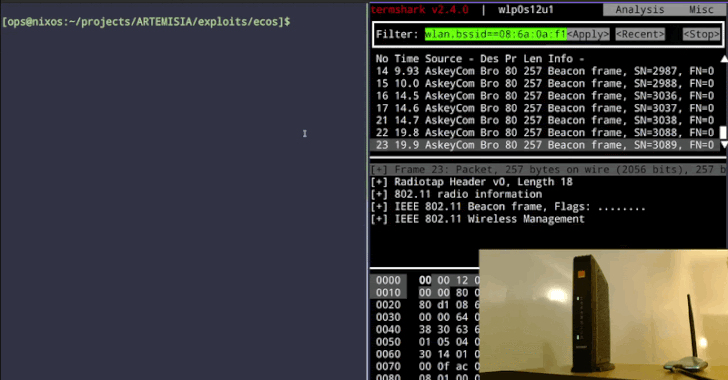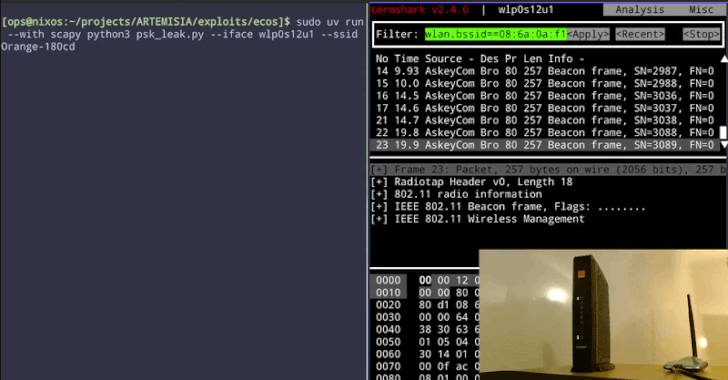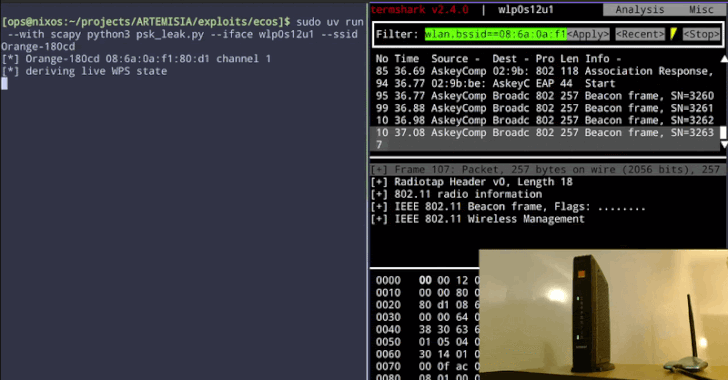
Contra una pasarela de Orange Belgium, el modelo Askey TCG3000, el exploit extrajo la contraseña Wi-Fi (la PSK) de los ajustes almacenados del router, la devolvió por el aire y después se conectó a la red con ella. Contra una pasarela de Proximus, el modelo BBOX3V+ fabricado por Sagemcom, el exploit abrió un shell inverso, una línea de comandos remota, transportada en tramas Wi-Fi, por lo que no necesitó ningún servidor externo.
Ambos ataques se ejecutaron sin ningún inicio de sesión y funcionan a distancia, no solo en las proximidades, según Kaiser. El investigador afirma que no tiene constancia de ataques reales que aprovechen el fallo; los exploits funcionales son de su propia autoría.
Qué dispositivos están afectados
El código WPS de Broadcom está integrado en routers y puntos de acceso de decenas de fabricantes, y Kaiser calcula que millones de dispositivos en todo el mundo están afectados.
Los chips vulnerables se dividen en dos familias: los modelos más antiguos basados en eCos (BCM3380, BCM3383 y BCM33834), para los que no encontró ninguna solución utilizable y califica el error como un "forever day" permanente, es decir, un fallo que nunca se parcheará en esos dispositivos; y los modelos más recientes basados en Linux (BCM3390, BCM65xx y BCM68xx), que podrían corregirse si sus fabricantes cambian el software Wi-Fi.
En Bélgica, Kaiser comprobó que el fallo está presente y es explotable en pasarelas de tres de los cuatro grandes operadores: Proximus, Orange Belgium y VOO. Un cuarto, Telenet, podría estar afectado también, pero no pudo probarlo.
La lista más amplia que publicó, que va desde puntos de acceso de pequeña empresa de Cisco hasta routers de Huawei y ARRIS, mezcla entradas confirmadas y no confirmadas, y algunas se basan en una comprobación automatizada que solo marca un dispositivo como "probablemente vulnerable".
Según sus estimaciones, los recuentos por operador en Bélgica alcanzan cientos de miles de pasarelas, aunque se trata de cifras aproximadas.
Por qué no hay parche ni CVE
El fallo es antiguo. Kaiser remonta el código al menos a 2010 y asegura que Broadcom publicó una corrección incompleta en 2018 y luego pidió a sus clientes que migraran a otro paquete de software Wi-Fi llamado hostapd en lugar de confiar en esa corrección. En los chips eCos más antiguos, afirma, nunca se distribuyó una solución funcional, por eso lo califica como forever day.
No se ha asignado ningún CVE, el identificador de seguimiento que permite a defensores y fabricantes rastrear un fallo. Kaiser señala que Broadcom le indicó que conoce el error desde 2018 y que había recibido noticias de él por otras vías, pero que no registraría un CVE ni haría declaraciones públicas, lo que, en su opinión, explica por qué tantos fabricantes de dispositivos nunca parchearon.
Cuando llevó el caso al CERT Coordination Center, este se cerró el mismo día, porque Broadcom tiene la autoridad para asignar CVE de sus productos y se negó a hacerlo. The Hacker News no encontró ningún CVE para el fallo a fecha del 19 de octubre.
Qué pueden hacer los defensores
No hay ningún parche que instalar ni ningún ajuste que, según Kaiser, bloquee el ataque por el aire. Lo que ofrece en su lugar es una forma de localizar equipos afectados: reglas YARA que detectan el código vulnerable en firmware extraído y un script que escucha a un punto de acceso en vivo e informa de si parece vulnerable.
Ambas herramientas son ayudas de clasificación, advierte: un dispositivo parcheado también puede coincidir con las reglas, por lo que una detección es motivo para investigar más, no un hallazgo confirmado. Para los equipos que nunca se corregirán, la opción práctica es sustituirlos.
Kaiser describe el fallo como idóneo para atacantes que llegan a un objetivo a través de un Wi-Fi cercano en lugar de internet, una técnica que hackers estatales rusos han empleado para comprometer redes desde el otro lado de la calle.












Deja una respuesta