

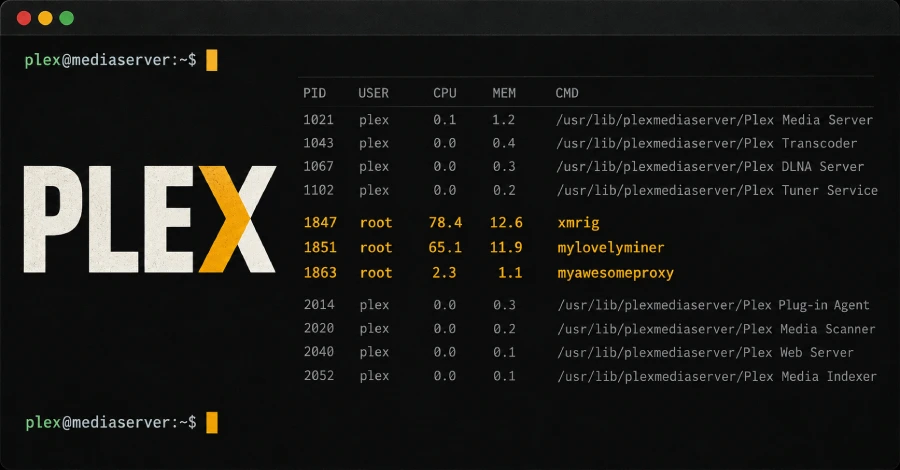
Los ataques contra instalaciones de Plex Media Server se han intensificado tras la divulgación pública de una prueba de concepto. Según el investigador conocido en línea como boredhackerblog, la actividad maliciosa encadena cuatro vulnerabilidades agrupadas bajo el nombre Plex2Shell.
La cadena de vulnerabilidades
- CVE-2026-96652 (puntuación CVSS: 5.3): falsificación de petición del lado del servidor (SSRF) no autenticada a través del endpoint "/player/timeline", ya que el parámetro "protocol" se inserta sin validación en una URL de reproductor construida programáticamente, lo que permite forzar al servidor Plex a enviar un POST a un destino arbitrario.
- CVE-2026-96654 (puntuación CVSS: 6.9): neutralización incorrecta de los valores de URL en el endpoint "searchOne", que posibilita invocar funciones de otros plugins y aportar parámetros propios para obtener el token de administrador del propietario.
- CVE-2026-96655 (puntuación CVSS: 5.3): SSRF que permite a un usuario autenticado (con el token del propietario) solicitar direcciones internas o externas arbitrarias, como un vídeo portador alojado por el atacante con una carga útil ELF maliciosa, mediante el parámetro de ruta '/video/:/transcode/universal'.
- CVE-2026-96656 (puntuación CVSS: 8.6): control externo del nombre de archivo o la ruta, que permite colocar un objeto compartido ELF en una ruta elegida por el atacante dentro del directorio Codecs y ejecutarlo.
En conjunto, estos fallos pueden encadenarse en ese orden para lograr ejecución remota de código sin autenticación en instancias vulnerables de Plex Media Server. Las vulnerabilidades, junto con CVE-2026-96651 (CVSS: 7.1), fueron reportadas a Plex el 27 de julio de 2026 por el investigador de seguridad Zach Main y corregidas en la versión 1.43.3.10861, publicada el 3 de agosto de 2026.
Explotación en la naturaleza
Los intentos de explotación real se registraron un día después de que los detalles técnicos de la cadena Plex2Shell se hicieran públicos el 16 de octubre de 2026. Los ataques derivaron en el despliegue de una carga útil de minería desde el servidor remoto "217.60.194[.]116". Las actividades se observaron desde las siguientes direcciones IP:
- 91.92.40[.]202
- 176.65.139[.]228
- 45.194.92[.]222
- 176.65.139[.]228
Además, los fallos se han aprovechado para distribuir un artefacto llamado "myawesomeproxy", que según VirusTotal es una puerta trasera sigilosa para Linux y un proxy inverso. Al ejecutar el programa se muestra el siguiente mensaje, de acuerdo con boredhackerblog:
Ejecutar este software en cualquiera de sus dispositivos implica aceptar el posible uso externo de su tráfico de internet.
También se despliega de forma simultánea un proceso minero XMRig identificado como "mylovelyminer", cuyo servidor de minería apunta a "ota.proxystream[.]st". Cabe destacar que otro subdominio del mismo dominio, "global.relay.proxystream[.]st", fue señalado por Bitsight en agosto de 2026 en relación con la botnet AISURU, dedicada a DDoS y proxyware.
Publicaciones en Reddit indican que varios usuarios de Plex han sufrido la compromisión de sus instancias con la misma carga útil "mylovelyminer". No obstante, por ahora no se sabe si esto se deriva de la explotación de los fallos Plex2Shell.
Esta situación se produce más de un mes después de que Plex instara a los usuarios a actualizar sus instancias a la última versión tras publicar una actualización que corregía múltiples fallos de seguridad no especificados. No está claro si las vulnerabilidades mencionadas formaban parte de esa alerta. The Hacker News se ha puesto en contacto con Plex para obtener comentarios y actualizará la información si recibe respuesta. Ante la explotación activa, se recomienda a los usuarios mantener sus instalaciones de Plex actualizadas para una protección óptima.
















Deja una respuesta