

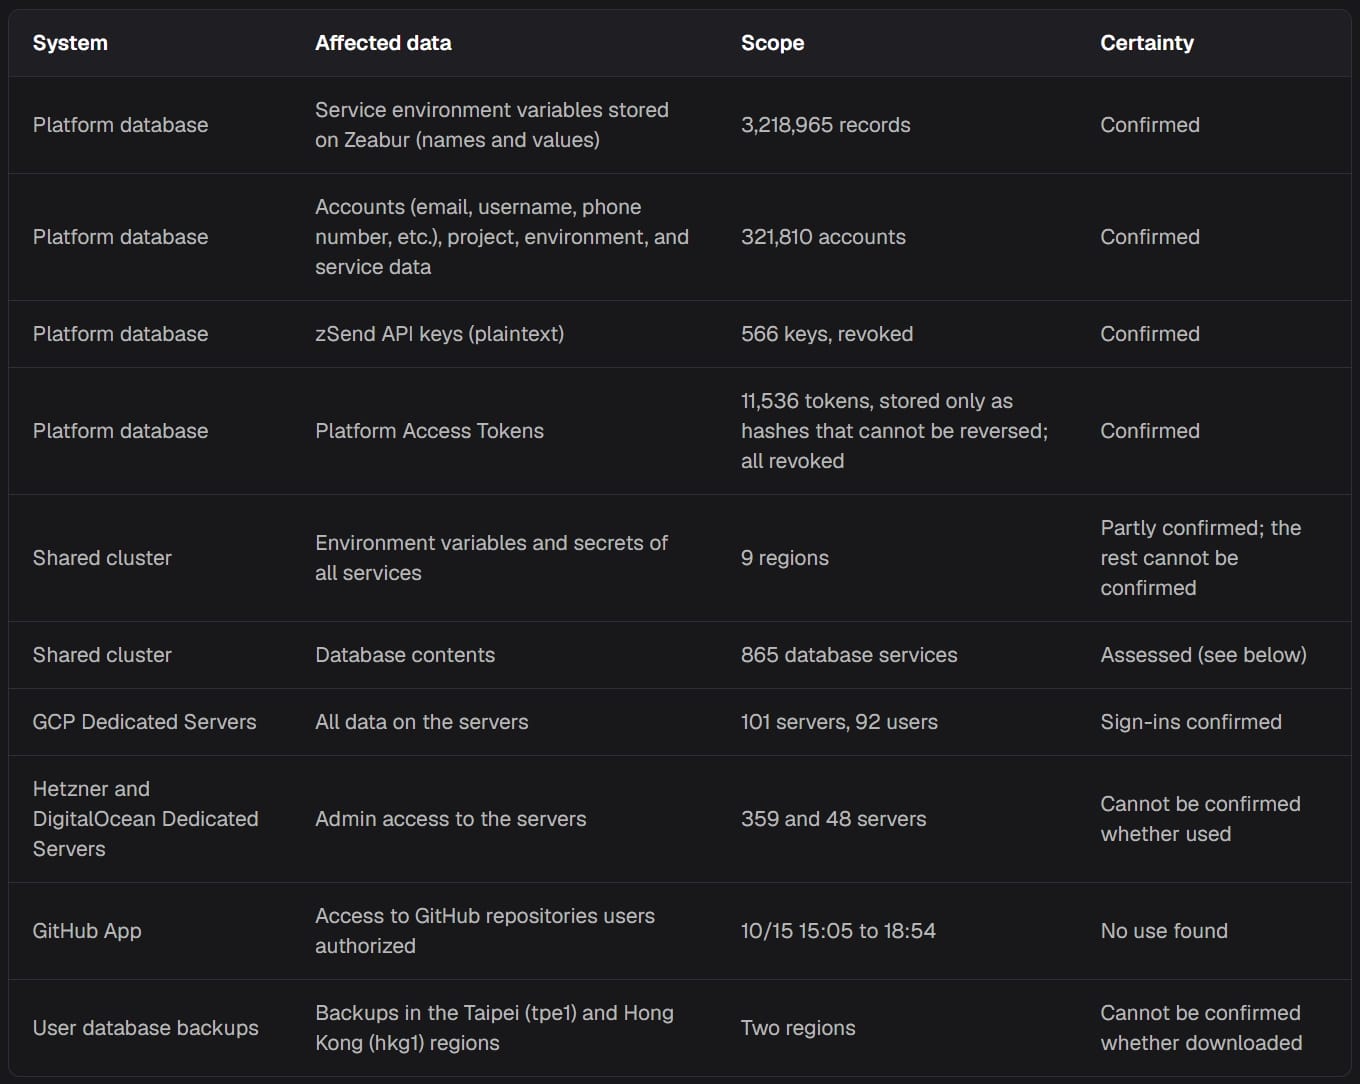
La plataforma de desarrollo Zeabur ha desvelado los detalles de un incidente de ciberseguridad en el que un atacante empleó credenciales internas filtradas, almacenadas sin cifrar, para comprometer su infraestructura y sustraer más de 3,2 millones de registros de variables de entorno, así como información de 321.810 cuentas.
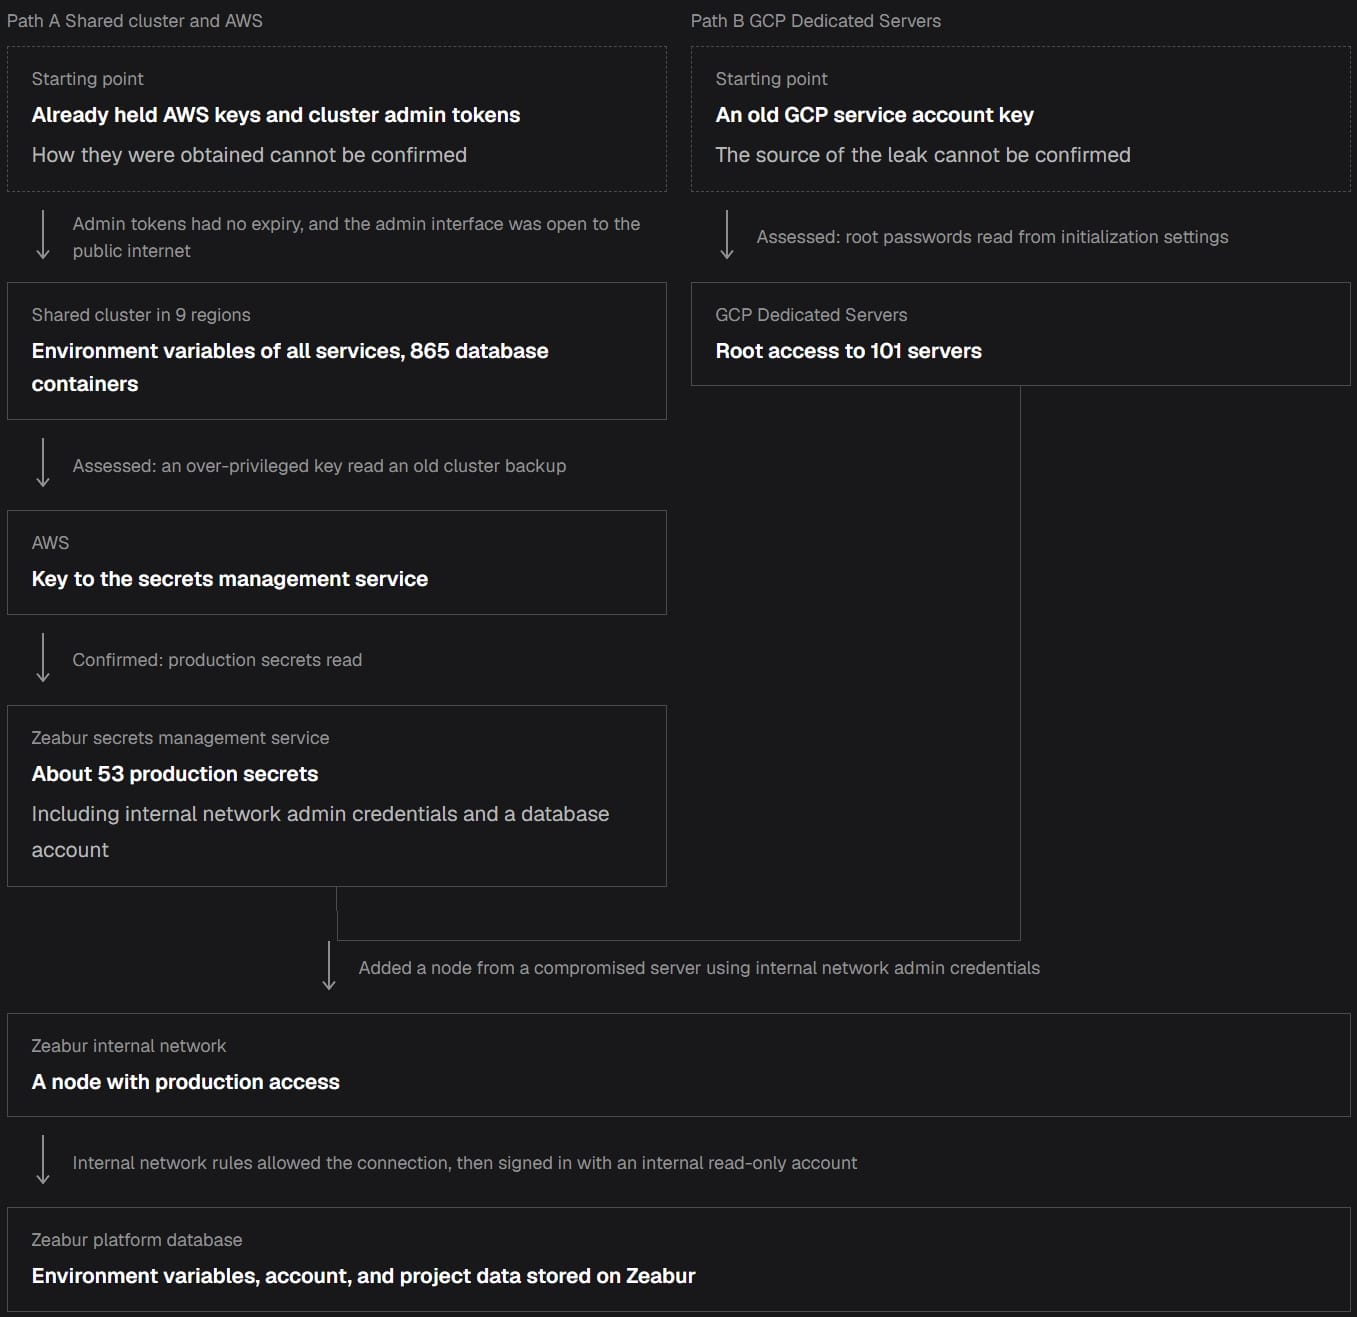
Los atacantes utilizaron credenciales de administrador robadas y claves de acceso a la nube para vulnerar la infraestructura de alojamiento compartido y los servidores dedicados de Zeabur, consiguiendo finalmente acceso a su base de datos de producción.
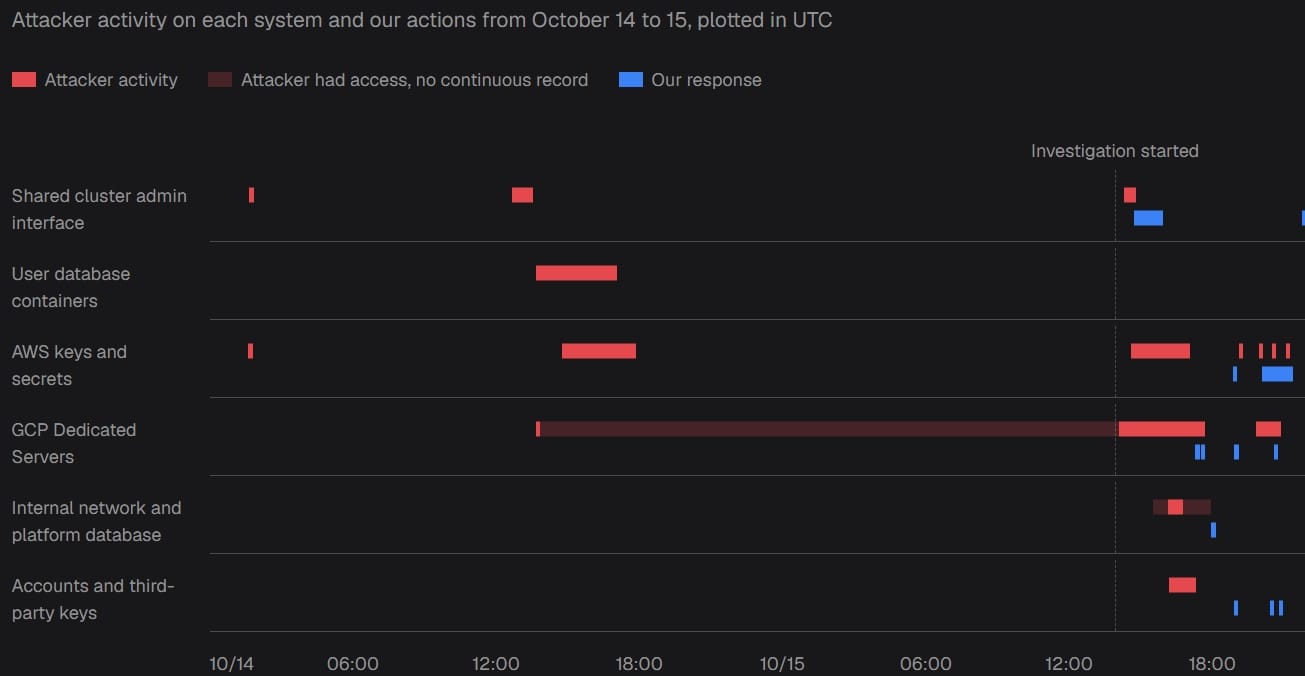
«El 14 y 15 de octubre de 2026, un atacante utilizó credenciales internas filtradas de Zeabur para irrumpir en el clúster compartido, algunos servidores dedicados y sistemas internos de Zeabur, y finalmente leer la base de datos de la plataforma», reza el comunicado de Zeabur.
Zeabur es una plataforma de alojamiento y despliegue para desarrolladores que permite conectar un repositorio de GitHub y delegar en la plataforma la gestión del despliegue, las bases de datos, HTTPS y la infraestructura.
A finales de agosto de 2026, la compañía sufrió otra brecha de seguridad cuando unos hackers explotaron una vulnerabilidad en la aplicación NextChat de un cliente y luego se movieron por sistemas internos mal aislados. Esto provocó el robo de credenciales de AWS y el acceso a la base de datos de producción, exponiendo información de cuentas, claves de API y otros secretos almacenados allí.
En el último incidente, Zeabur afirma que el compromiso fue más amplio, afectando a clústeres compartidos en nueve regiones, 321.810 cuentas y aproximadamente 3,2 millones de registros de variables de entorno.
Además, Zeabur confirmó inicios de sesión como root en 101 servidores de GCP por parte de 92 usuarios, y que los atacantes añadieron claves SSH a 50 servidores y adjuntaron 16 copias de discos de clientes a sus propias máquinas virtuales.
La empresa señala que los atacantes probablemente obtuvieron las credenciales utilizadas en el segundo ataque durante la brecha de agosto, aunque no lo ha confirmado.
Además de no almacenar las credenciales de forma cifrada, Zeabur tampoco rotó todas las credenciales de las cuentas de administrador desde el incidente de agosto, mientras que los portales de administración seguían siendo accesibles desde internet público.
«Los tokens de administrador no tenían caducidad, no se habían rotado desde su creación en enero de 2024 y no se incluyeron en la rotación posterior a agosto», explicó Zeabur.
Se insta a los usuarios a rotar de inmediato las credenciales y secretos expuestos, revocar todas las sesiones activas y reconstruir los servidores de GCP comprometidos.
Las variables que previamente se migraron exclusivamente a los servidores de los clientes como parte de la respuesta al incidente de agosto quedaron fuera de esta última exposición de la base de datos de la plataforma, aunque los hosts comprometidos aún podrían exponerlas.
Zeabur anuncia su cierre
Tras descubrir el último incidente de seguridad, Zeabur anunció durante el fin de semana que cesará sus servicios a partir del 1 de diciembre de 2026 y completará el cierre el 31 de diciembre de 2026.
La decisión llega después de 3,5 años de crecimiento continuo, incluido un año récord en 2026, pero Zeabur afirmó que escalar el proyecto para satisfacer la demanda del mercado se ha vuelto cada vez más complejo y difícil de mantener, y que los recientes fallos de seguridad son reflejo de ello.
«Tras el incidente de agosto, pasamos mucho tiempo discutiendo y luchando sobre qué hacer a continuación», explicó Zeabur. «Después de este último incidente, reevaluamos lo que implicaría seguir operando y las responsabilidades que nuestro equipo podría asumir. Finalmente decidimos cerrar».
El 1 de diciembre se deshabilitarán las renovaciones y se pausarán todos los servicios en ejecución en los clústeres compartidos. Para finales de año, todos los servidores dedicados caducarán y se apagarán, y todos los clústeres compartidos se detendrán.
Es posible que se conceda a los usuarios tiempo adicional para la migración de datos, aunque aún no se han proporcionado plazos concretos al respecto.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Blue 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- El hackeo de Sakura Internet expone datos de hasta 1,36 millones de cuentas
- Nikkei revela la tercera brecha de datos en un mes, 1,8 millones de registros expuestos
- El incidente de malware de Nippon Columbia expone 8,6 millones de registros de fans del karaoke
- ASOS vincula la brecha de datos a un ataque de ingeniería social y robo de credenciales
- Advantest confirma el robo de información personal en un ataque de ransomware
Categorías: Datos de clientes, Brecha de datos, Brecha de seguridad, Cierre, Zeabur
















Deja una respuesta