

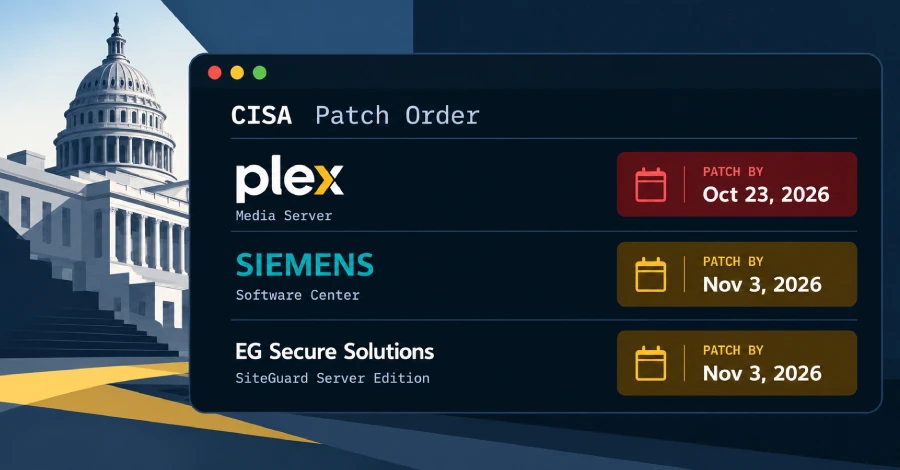
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) de Estados Unidos añadió el martes cuatro vulnerabilidades a su catálogo de Vulnerabilidades Conocidas y Explotadas (KEV). El grupo más destacado es el denominado Plex2Shell, compuesto por cuatro fallos que afectan a Plex Media Server.
Los cuatro fallos de Plex2Shell
- CVE-2026-96652 (puntuación CVSS: 5.3): falsificación de petición del lado del servidor (SSRF) en Plex Media Server.
- CVE-2026-96654 (puntuación CVSS: 6.9): neutralización incorrecta de esquemas de URI codificados en una página web en Plex Media Server.
- CVE-2026-96655 (puntuación CVSS: 5.3): falsificación de petición del lado del servidor (SSRF) en Plex Media Server.
- CVE-2026-96656 (puntuación CVSS: 8.6): control externo de nombre de archivo o ruta en Plex Media Server.
El investigador de seguridad Zach Main, que descubrió y reportó las vulnerabilidades, indicó que un atacante remoto podría encadenar los cuatro fallos para lograr ejecución remota de código sin autenticación. Los problemas se corrigieron en Plex Media Server 1.43.3.10861, publicado el 3 de agosto de 2026.
La inclusión de estos cuatro fallos en el catálogo KEV se produce después de que el investigador boredhackerblog informara de que actores de amenazas están aprovechando las vulnerabilidades para desplegar mineros de criptomonedas y malware proxy.
Otros dos fallos explotados
CISA también marcó otras dos vulnerabilidades como explotadas activamente. La primera es un fallo de carga lateral de DLL en Siemens Software Center (CVE-2026-110936, puntuación CVSS: 8.4), que se ha utilizado en ataques ClickFix mediante una plataforma llamada Romulus.
El segundo fallo es un error de inyección de comandos en EG Secure Solutions SiteGuard Server Edition (CVE-2026-106931, puntuación CVSS: 8.5), cuya explotación confirmó la empresa japonesa. Por el momento no hay más detalles sobre la actividad de explotación.
Plazos de parcheo
CISA insta a las agencias del Poder Ejecutivo Civil Federal (FCEB) a aplicar las correcciones de CVE-2026-106931, CVE-2026-96656 y CVE-2026-96654 antes del 23 de octubre de 2026, y las del resto antes del 3 de noviembre de 2026.
















Deja una respuesta