

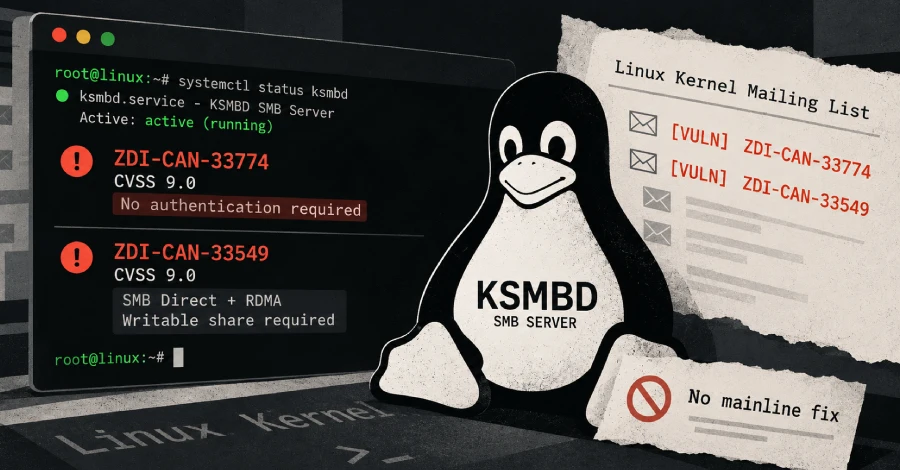
Los servidores Linux que ejecutan KSMBD, el servidor SMB integrado en el kernel, están expuestos a dos fallos de ejecución remota de código reportados públicamente y calificados con 9.0 por Zero Day Initiative (ZDI) de Trend Micro. Hasta la fecha, no existe una corrección en el kernel principal.
Una de las vulnerabilidades, identificada como ZDI-CAN-33774, puede desencadenarse antes de cualquier autenticación de red. La otra, ZDI-CAN-33549, requiere el transporte SMB Direct y una interfaz de red compatible con RDMA.
Detalles de ZDI-CAN-33549
ZDI-CAN-33549 es un subdesbordamiento de entero en la ruta SMB Direct de KSMBD. Un cliente puede proporcionar descriptores de búfer RDMA en los que el primero es más largo que la carga útil declarada, lo que provoca un desbordamiento del contador de tamaño del servidor y permite que una copia de memoria posterior sobrepase el final de un búfer asignado.
Su explotación requiere tres condiciones: una interfaz compatible con RDMA (ya sea hardware o el controlador de software rxe), un recurso compartido KSMBD con permisos de escritura y un cliente que negocie SMB Direct.
Detalles de ZDI-CAN-33774
ZDI-CAN-33774 no requiere autenticación, por lo que expone a cualquier servidor que ejecute KSMBD en el puerto 445. El fallo es una condición de carrera en la forma en que KSMBD asigna su tabla de controladores: una ráfaga de paquetes SMB1 cortos seguida de un paquete SMB2 en la misma escritura TCP hace que los trabajadores manejen datos SMB1 con un controlador SMB2, leyendo más allá del final del búfer más corto. También existe una vía para escribir más allá del búfer una vez que el atacante tiene acceso a un recurso compartido.
Estado de las correcciones
A fecha del jueves, ninguno de los dos fallos tiene una corrección nombrada en el kernel principal ni en linux-next, el árbol de integración que alimenta al primero. El sitio de noticias Linux Phoronix informó que Stefan Metzmacher, mantenedor de SMB Direct, envió una corrección para ZDI-CAN-33549 dirigida al próximo ciclo de desarrollo del kernel, pero esto no ha sido confirmado por otras fuentes.
Las correcciones en el kernel principal suelen tardar semanas en llegar a las ramas estables y a los kernels de las distribuciones. Ninguno de los fallos tiene identificador CVE, ya que el proyecto del kernel solo los asigna después de que haya una corrección disponible en el árbol estable.
Comprobación y afectación
Ejecutar systemctl status ksmbd o lsmod | grep ksmbd permite confirmar si el módulo está activo. Red Hat Enterprise Linux no incluye KSMBD por defecto, según la documentación de soporte de Red Hat.
Origen de los informes y reacción de los mantenedores
Los informes de ZDI atribuyen el hallazgo a TrendAI, el escáner de IA de Trend Micro. La documentación de seguridad del kernel de Linux, actualizada en mayo de 2026 tras las indicaciones de Linus Torvalds, establece que los errores encontrados por herramientas de IA son, por definición, ya públicos y deben enviarse a las listas de desarrolladores de los subsistemas.
El enrutamiento de ZDI pareció seguir esa lógica, copiando listas de correo públicas junto con la dirección privada de seguridad del kernel, sin adjuntar parches a ninguno de los informes.
Greg Kroah-Hartman, mantenedor del kernel estable, respondió a tres de los cinco informes del kernel con minutos de diferencia. Sobre el informe del controlador GPU de VMware, escribió: «Por alguna razón enviaron esto a listas públicas y no incluyeron un parche, así que no hay mucho que podamos hacer con esto». Sobre el informe del controlador NVMe, diecisiete segundos después: «De nuevo, ¿sin parche y enviado a una lista pública? Por favor, arreglen su proceso de envío».
Otros informes de ZDI
Tres de los cinco informes del kernel no están relacionados con SMB. ZDI-CAN-33367, descubierto por el investigador p1r0x, es una escalada de privilegios local en la pila de red del kernel que requiere acceso local. ZDI-CAN-34068 es una escalada de privilegios local en el controlador de GPU virtual de VMware, y ZDI-CAN-34076 es una revelación de información en el controlador de destino NVMe; ninguno afecta a servidores KSMBD.
Un sexto informe de ZDI, ZDI-CAN-32005, es un desbordamiento de búfer en ConnMan, un demonio de red separado del kernel de Linux.
















Deja una respuesta