

Investigadores en ciberseguridad han publicado detalles de una campaña de gran escala que ha atacado dispositivos de red perimetral expuestos, como los firewalls Fortinet FortiGate y Palo Alto Networks GlobalProtect. Según una investigación conjunta de Group-IB y NyxLab, los artefactos del análisis indican que los operadores de esta campaña han obtenido acceso a numerosas organizaciones en todo el mundo y han intentado comprometer aún más a algunas víctimas, lo que ha resultado en acceso remoto persistente y exfiltración de datos.
La actividad de explotación se atribuye a un actor de amenazas conocido como k0t, que también utiliza los alias CryptoFeel, Member19 y QazWsxShop. Este ciberdelincuente fue observado por primera vez en la naturaleza el 22 de octubre de 2025. Se evalúa que mantiene vínculos con grupos de ransomware como Qilin y The Gentlemen, y probablemente actúa como intermediario de acceso inicial o afiliado. El análisis de su actividad en la dark web revela un gran interés en la compra de código de explotación de vulnerabilidades y herramientas, o cuentas premium para motores de búsqueda de metadatos como FOFA y ZoomEye.
Las víctimas de la campaña son globales y pertenecen a una amplia gama de sectores, dado el objetivo indiscriminado de dispositivos de red expuestos. Una parte significativa de los compromisos se produjo entre febrero y junio de 2026, lo que coincide con otra campaña de recolección de credenciales denominada FortiBleed. Casi el 38% de las víctimas se concentran en la región de Asia-Pacífico, seguidas por un 31,9% en América Latina, un 15,8% en Europa y un 12,7% en Oriente Medio y el Norte de África.
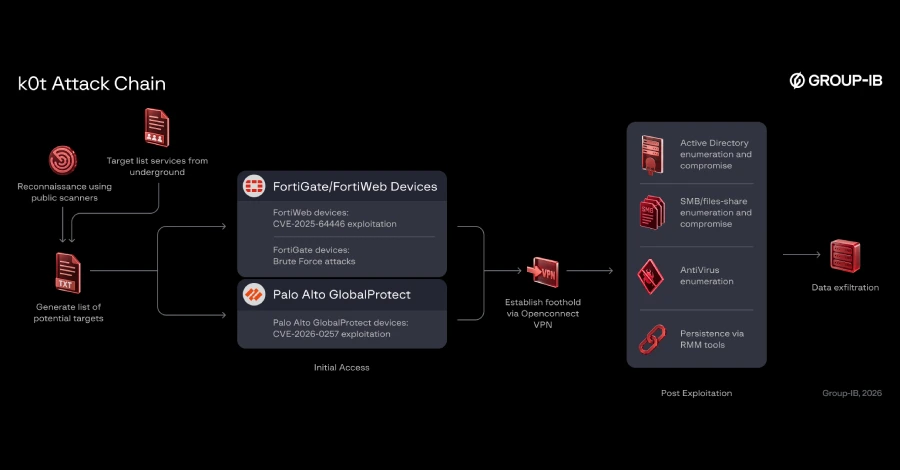
La cadena de ataque se desarrolla de la siguiente manera:
- Realización de reconocimiento mediante herramientas de escaneo público como FOFA y ZoomEye para enumerar dispositivos VPN y firewalls expuestos a Internet, filtrar candidatos por producto y confeccionar listas de objetivos de dispositivos perimetrales potencialmente vulnerables.
- Intento de explotación de estos dispositivos a través de vulnerabilidades conocidas como CVE-2025-64446 (fallo de path traversal en FortiWeb) y CVE-2026-0257 (fallo de omisión de autenticación en Palo Alto Networks PAN-OS y Prisma Access) mediante scripts personalizados en Python denominados "fortnew.py" y "exploit_2026_0257.py", o realización de ataques de fuerza bruta con combinaciones comunes de nombre de usuario y contraseña, para obtener acceso inicial.
- Establecimiento de una base en los objetivos mediante una conexión VPN OpenConnect.
- Ejecución de acciones posteriores a la explotación y robo adicional de credenciales, como la enumeración de Active Directory, SMB y la solución antivirus instalada.
- Establecimiento de persistencia en el host mediante herramientas legítimas de acceso remoto como MeshCentral Agent, Atera, Teramind y AnyDesk, así como un framework de emulación de adversarios de código abierto conocido como AdaptixC2.
- Exfiltración de los datos recolectados utilizando Rclone hacia buckets de Wasabi S3 y unidades en la nube de MEGA.
Los ataques también se caracterizan por el uso de utilidades legítimas de administración y pruebas de penetración como NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam y Mimikatz para adentrarse más en los entornos corporativos de las víctimas.
k0t parece seleccionar objetivos potenciales enumerando dispositivos de red expuestos a escala en lugar de investigar organizaciones individuales. Sus prioridades geográficas declaradas comienzan con Estados Unidos y Canadá, seguidas de países europeos y mercados seleccionados de Asia-Pacífico.
Los vínculos de k0t con Qilin y The Gentlemen se derivan del hecho de que muchas víctimas de la campaña también fueron incluidas posteriormente por estos grupos de ransomware en sus sitios de filtrado de datos. Sin embargo, la naturaleza exacta de la conexión entre esta amenaza y dichas bandas no está clara.
Además, Group-IB y NyxLab señalaron que encontraron una "superposición insignificante" en los datos comprometidos entre esta actividad y FortiBleed. Se han identificado más de 70.000 credenciales expuestas asociadas con dispositivos de red y volcados LDAP en relación con la campaña.
Esto concuerda con los informes de que muchos operadores probablemente estén involucrados en el clúster de actividad FortiBleed, lo que sugiere que este podría ser un conjunto de datos separado, un subconjunto de operadores o una operación de acceso relacionada dentro de la actividad más amplia vinculada a FortiBleed. Se recomienda a las organizaciones que actúen para garantizar que las vulnerabilidades mencionadas en este informe se remedien adecuadamente.
















Deja una respuesta