

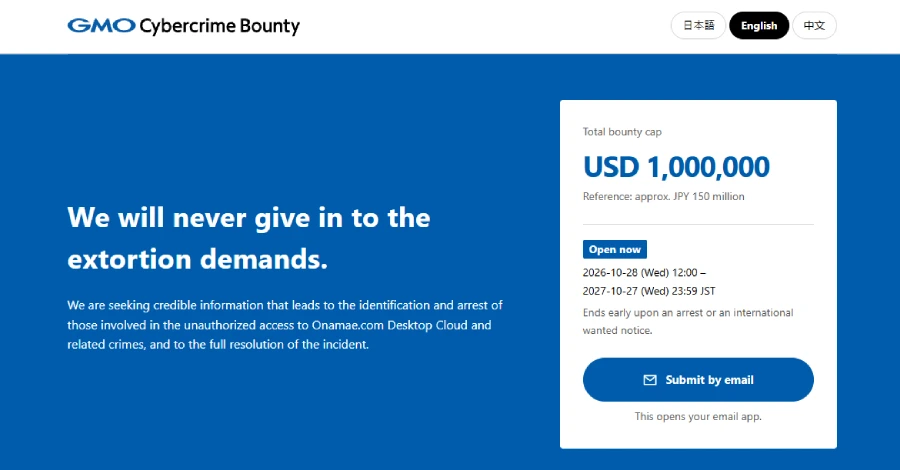
GMO Internet Group, con sede en Japón, ha puesto en marcha un programa de recompensas de hasta un millón de dólares en total para quienes aporten información que permita identificar y detener a los responsables del ciberataque contra su servicio Onamae.com Desktop Cloud. La compañía se negó a pagar una demanda de extorsión y ahora busca la colaboración ciudadana para localizar a los atacantes.
El programa, denominado GMO Cybercrime Bounty, comenzó el 28 de octubre y solo abonará las recompensas si la pista facilitada conduce a una detención, ya sea dentro o fuera de Japón, o a una orden internacional de búsqueda, como una notificación roja de Interpol. El servicio afectado aloja escritorios Windows que los clientes utilizan para operar en el mercado de divisas (FX). Un bróker ha relacionado operaciones no autorizadas en algunas cuentas de sus clientes con credenciales de acceso filtradas desde dicho servicio.
Detalles del programa de recompensas
GMO Internet Group financia y gestiona este programa. Las pistas se envían por correo electrónico a una dirección indicada en un sitio web dedicado, en japonés, inglés o chino, y pueden ser anónimas. El plazo está abierto hasta que se produzca una detención, se emita una orden internacional de búsqueda o hasta el 27 de octubre de 2027, lo que ocurra primero.
La compañía busca información que vincule a personas, servidores, dominios, direcciones IP, cuentas o direcciones de criptomonedas con el ataque, la extorsión o el movimiento de dinero, así como pruebas sobre cómo se llevaron a cabo los delitos. No se aceptan conjeturas, acusaciones sin fundamento ni la simple reproducción de información pública.
Una pista solo genera pago si conduce a una detención, incluida una realizada por la policía fuera de Japón, o a una orden internacional de búsqueda. GMO decide en qué medida cada pista contribuyó y un único informante puede recibir el millón de dólares completo o el total puede repartirse. Los informantes deben demostrar su identidad antes del pago y, si ninguna pista califica, no se realiza ningún abono.
No pueden recibir recompensa las personas implicadas en el delito, quienes hayan obtenido información ilegalmente (por ejemplo, comprando datos filtrados) ni el personal de GMO. La empresa pide a los informantes que no accedan a sistemas ajenos, negocien o paguen a los atacantes, ni envíen datos filtrados, credenciales o malware.
Las pistas se comparten con la policía y otras autoridades de Japón y del extranjero según sea necesario. GMO ya ha entregado a la policía todas sus pruebas sobre las amenazas, incluidos los registros de comunicaciones. La compañía nunca solicitará contraseñas, códigos de autenticación ni tarifas a los informantes, y solo se comunicará con ellos desde direcciones que terminen en @cybercrimebounty.gmo.
El incidente y las cuentas de trading
GMO Internet, la filial que gestiona el servicio, detectó el 20 de octubre que un tercero había instalado programas maliciosos en algunos servidores de clientes. Al día siguiente, desconectó los servidores de todos los planes. La empresa calcula que 26.739 servidores podrían estar afectados, aunque esta cifra no equivale al número de intrusiones o robos de datos confirmados.
El 24 de octubre, GMO confirmó un problema de seguridad en los sistemas del servicio, acceso no autorizado al mismo y la exfiltración de información de clientes. Todo lo que los clientes almacenaran en los servidores pudo haber sido visto, incluidos los credenciales de inicio de sesión guardados en software de trading como MetaTrader 4 y 5 (MT4/MT5). GMO no conserva los datos de tarjetas de pago de los clientes en los servidores.
Los clientes comenzaron a informar de operaciones no reconocidas el 21 de octubre. El bróker OANDA Japan confirmó que un tercero inició sesión y operó en algunas de sus cuentas using pares de ID y contraseña que cree que se filtraron desde los servidores de GMO. Ha restringido las operaciones en las cuentas que podrían estar afectadas y, a fecha de 26 de octubre, no había encontrado intrusiones ni filtraciones en sus propios sistemas centrales.
Otro bróker, FXTF, advirtió el 22 de octubre de que terceros podrían haber robado los inicios de sesión de algunos clientes que utilizan servidores VPS, en un ataque que cree que afectó a los servidores VPS de otra compañía. También podrían haber usado esos inicios de sesión para acceder y operar. FXTF recomendó a los clientes que se habían conectado a Desktop Cloud que cambiaran sus contraseñas de FXTF desde un dispositivo que nunca se hubiera conectado a dicho servicio.
GMO Internet Group declaró en un comunicado remitido al mercado de valores el 28 de octubre que aún no había confirmado cuántos clientes cubrirán sus pagos, cuánta información se publicó ni qué operaciones califican para compensación. Tampoco había confirmado impacto alguno de la brecha en sus otros servicios.
Las amenazas y la filtración
Según GMO, los atacantes amenazaron con seguir manipulando cuentas de clientes en más de 70 firmas de valores y FX, publicar información sobre el servicio y sobre los ordenadores de los clientes, atacar esos equipos con ransomware y revelar detalles de los sistemas de GMO.
Fijaron el mediodía del 27 de octubre como plazo para publicar la información de los clientes y lanzar el ataque de ransomware. A la 1:55 p.m. de ese día (hora de Japón), no se había confirmado ningún ataque de ransomware. El material publicado el 27 de octubre consistía, según los atacantes, en la información personal de un cliente, informó ITmedia NEWS esa tarde. GMO lo estaba verificando ese mismo día.
Los atacantes recopilaron información sobre cualquier persona que visitara su sitio, según GMO, que recomienda a los visitantes ejecutar un análisis antivirus completo. La empresa pide que no se visite ese sitio ni ninguno nuevo, y que no se republique ni se enlace el material.
Cómo entraron los atacantes
A fecha de 28 de octubre, GMO no había revelado cómo accedieron los atacantes. Masatoshi Kumagai, máximo responsable de GMO Internet Group, escribió en una entrada de blog del 25 de octubre que los hackers de sombrero blanco del propio grupo habían advertido previamente al equipo que gestionaba el servicio sobre problemas existentes. La respuesta no fue ni lo suficientemente rápida ni lo suficientemente exhaustiva, escribió, y los atacantes aprovecharon esa brecha.
En su sitio web, los atacantes afirmaron que una única cuenta de administrador se compartía en todos los servidores y que las unidades de los ordenadores de los clientes eran visibles desde los servidores por defecto al conectarse, según ITmedia NEWS. También aseguraron haber utilizado una vulnerabilidad del servicio para llegar a los propios ordenadores de los clientes. GMO tampoco ha confirmado públicamente estas afirmaciones.
Hasta el 26 de octubre, GMO había recogido ordenadores de clientes que se ofrecieron para su análisis y, a las 11:59 a.m. del 27 de octubre (hora de Japón), no había encontrado malware, incluido ransomware, en los equipos que ya había terminado de revisar. Esto no confirma que todos los dispositivos de los clientes estén a salvo, y el análisis continúa.
Recomendaciones para los clientes
GMO ha indicado a los clientes de Desktop Cloud que adopten las siguientes medidas:
- Cambiar las contraseñas de las cuentas de trading y del software de trading desde un dispositivo no utilizado para operar en FX, como un teléfono.
- Cerrar todas las sesiones iniciadas, a través del bróker si es necesario, incluso después de cambiar la contraseña.
- Revisar el historial de operaciones y los saldos, y notificar al bróker cualquier operación no reconocida en primer lugar.
- Activar la autenticación de dos factores cuando el bróker la ofrezca.
- Cambiar las contraseñas reutilizadas en otros servicios o guardadas en el navegador.
- Ejecutar un análisis antivirus completo en los dispositivos utilizados para conectarse y hacer copias de seguridad de los datos.
- No responder a mensajes de quienes afirman estar detrás del ataque, ni abrir sus enlaces o archivos.
- Ignorar las ofertas para recuperar dinero perdido a cambio de una tarifa. GMO nunca pedirá una contraseña ni un código de autenticación.
GMO Internet pagará 5.000 yenes a cada usuario actual y cubrirá las pérdidas reales de trading y las comisiones de aquellas operaciones que confirme como no autorizadas y causadas por la brecha. Los clientes cuya información se confirme publicada también recibirán entre 10.000 y 25.000 yenes por cada tipo de información expuesta.
GMO no reiniciará el servicio en los sistemas comprometidos tal como están. A los clientes que quieran un escritorio Windows se les ofrecerá el traslado a un servicio separado, gratuito durante seis meses y solo con su consentimiento; los detalles se darán a conocer antes del 30 de octubre.
















Deja una respuesta