

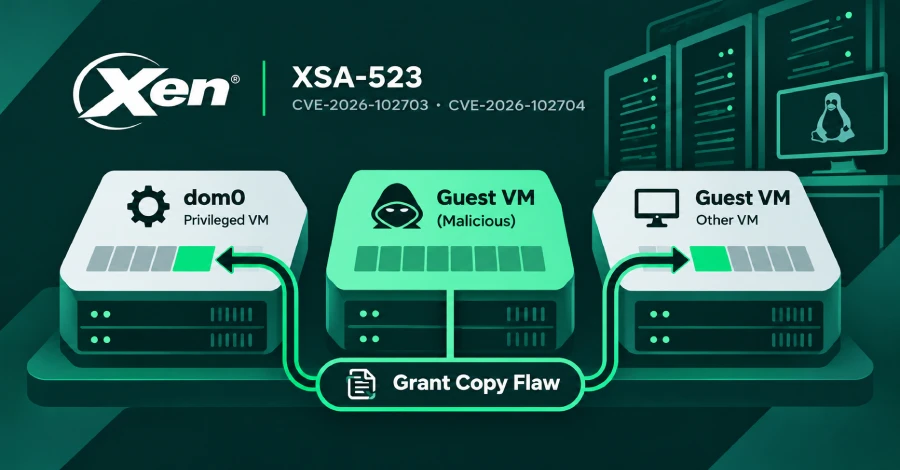
El Proyecto Xen ha revelado dos vulnerabilidades en su hipervisor que permiten a una máquina virtual invitada maliciosa acceder a la memoria de otras VM en el mismo servidor físico, incluida dom0, la VM privilegiada que administra el sistema. El aviso XSA-523, publicado el 3 de noviembre junto con los parches correspondientes, advierte que no se conoce ninguna forma de mitigar el problema.
Todas las versiones de Xen desde la 4.6 en adelante son vulnerables; las versiones 4.5 y anteriores no se ven afectadas. Los fallos se identifican como CVE-2026-102703 y CVE-2026-102704 y están documentados en el aviso XSA-523.
El Proyecto Xen atribuyó el descubrimiento a la empresa de inteligencia artificial Anthropic, que empleó su modelo Claude para encontrar los fallos. Stephan Lipp, de Ada Logics, validó posteriormente el hallazgo, y el equipo de investigación de seguridad de CodeAnt AI informó de forma independiente del mismo problema más adelante.
El origen del fallo
Los errores se localizan en la operación de copia por concesión (grant copy), que Xen utiliza para transferir datos entre máquinas virtuales. Cada VM indica a Xen cuáles de sus páginas de memoria pueden usar otras VM, y Xen verifica esos permisos. Para ahorrar tiempo cuando procesa un lote de copias dentro de la misma página de memoria, Xen reutiliza comprobaciones que ya había realizado. En algunos casos no volvió a comprobar cuando debería haberlo hecho, y ese descuido es precisamente lo que permite a un invitado malicioso leer y escribir memoria que no le pertenece.
XCP-ng, una plataforma de virtualización de código abierto basada en Xen, señaló en sus notas de actualización que "un único invitado comprometido puede escapar de su aislamiento y tomar el control de todo el host".
El aviso de Xen no menciona ningún ataque que aproveche estas vulnerabilidades ni especifica qué nivel de acceso dentro de la VM necesita un atacante para explotarlas.
Qubes OS, un sistema operativo de escritorio centrado en la seguridad que mantiene el software en compartimentos separados basados en Xen llamados qubes, publicó un boletín en el que indica que todas las versiones y configuraciones soportadas están afectadas. La corrección está disponible para Qubes 4.3, la única versión que el proyecto sigue manteniendo.
Dado que todas las versiones de Xen desde la 4.6 son vulnerables, otros productos construidos sobre esas versiones también se ven afectados hasta que sus fabricantes incorporen los parches de XSA-523. A fecha del 4 de noviembre, el rastreador de seguridad de Debian incluía el paquete xen como vulnerable en sus versiones bookworm, trixie y forky, y como corregido en sid.
Correcciones y reinicios por plataforma
Estas son las correcciones publicadas hasta el momento:
- Código fuente de Xen: el aviso incluye parches para xen-unstable hasta Xen 4.19.x y para Xen 4.18.x hasta 4.17.x.
- Xen 4.6 a 4.16: el aviso no incluye parches para estas versiones. El soporte de seguridad de Xen 4.16 finalizó el 2 de diciembre de 2024.
- XCP-ng 8.3: xen-4.17.7-4.2.xcpng8.3, publicado el 3 de noviembre. Es necesario reiniciar los hosts. Vates, la empresa que respalda XCP-ng, califica el impacto como crítico.
- Qubes OS 4.3: paquetes Xen 4.19.6-3 en dom0. Es necesario reiniciar dom0, y los usuarios de Anti Evil Maid deben volver a sellar su frase de contraseña secreta porque los nuevos binarios de Xen modifican PCR18 y PCR19.
Qubes indicó a sus usuarios el 3 de noviembre que siguieran instalando actualizaciones con normalidad. En ese momento los paquetes corregidos estaban en su repositorio de pruebas de seguridad y se trasladarían al repositorio estable en las dos semanas siguientes, una vez completadas las pruebas de la comunidad.
XSA-523 es independiente de XSA-500, un fallo anterior en la copia por concesión que Xen reveló el 28 de julio, y cuenta con sus propios parches.
















Deja una respuesta