

La Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) ha confirmado que los atacantes han comenzado a explotar una vulnerabilidad de máxima gravedad en GitLab que fue corregida a principios de este mes. La falla, identificada como CVE-2026-97229, fue descubierta por un investigador de seguridad conocido por el alias 'joaxcar' en el compilador de expresiones regulares de CI/CD, el componente que analiza, compila y evalúa expresiones regulares en los archivos de configuración de pipelines.
El origen del problema es una debilidad de desbordamiento de entero que, debido a una validación insuficiente de las expresiones, podría permitir a atacantes remotos ejecutar código arbitrario en instancias afectadas mediante una expresión regular especialmente diseñada en una configuración de CI/CD.
GitLab ha remediado un problema que, en determinadas condiciones, podría haber permitido a un usuario no autenticado ejecutar código arbitrario en el servidor de GitLab mediante una expresión regular especialmente diseñada en una configuración de CI/CD, debido a una validación insuficiente de las expresiones regulares.
GitLab corrigió el fallo en las versiones 19.4.2, 19.3.5 y 19.2.8 de sus ediciones Community Edition (CE) y Enterprise Edition (EE), e instó a los administradores a actualizar sus servidores de inmediato. La compañía también publicó detecciones de amenazas para apoyar a los clientes con instancias autogestionadas tras detectar intentos de explotación.
El jueves, CISA confirmó la explotación activa e incluyó CVE-2026-97229 en su catálogo de vulnerabilidades conocidas y explotadas (KEV). Asimismo, ordenó a las agencias federales asegurar sus servidores antes del domingo, en cumplimiento de la Directiva Operativa Vinculante (BOD) 26-04. Aunque la directiva solo obliga al ámbito federal, la agencia recomendó a todos los equipos de seguridad, incluidos los del sector privado, priorizar la aplicación del parche para proteger sus redes frente a los ataques en curso.
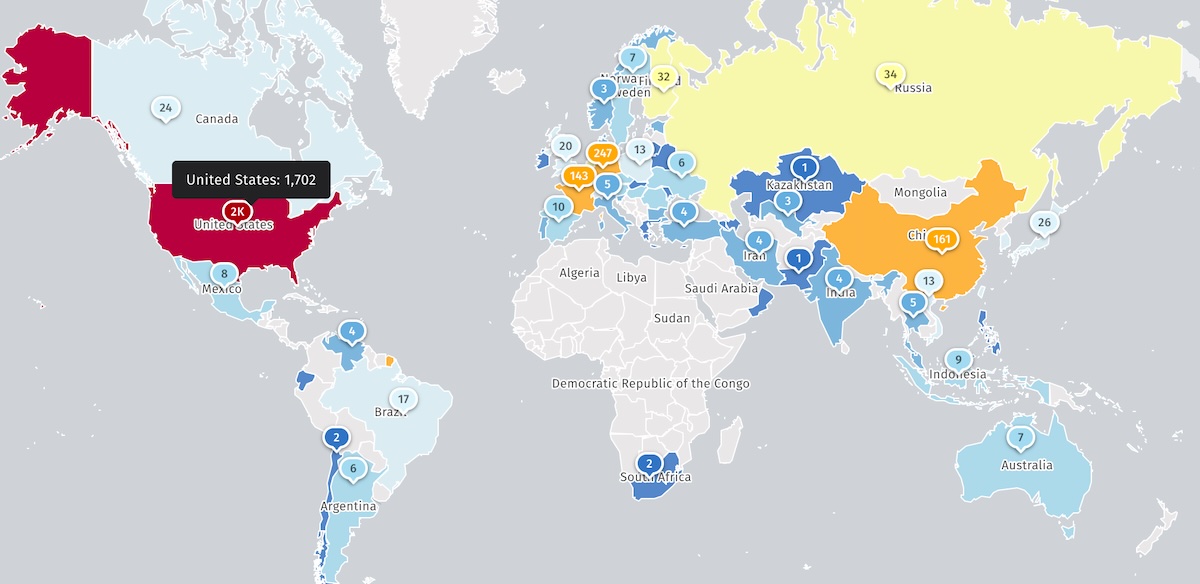
El observatorio de amenazas en Internet Shadowserver rastrea cerca de 2.800 instancias de GitLab Community Edition expuestas a Internet, aunque no precisa cuántas ya han sido aseguradas contra los ataques.
CVE-2026-97229 es el último de una serie de problemas de seguridad que GitLab ha abordado desde principios de año. En enero corrigió un bypass de autenticación de dos factores de alta gravedad (CVE-2026-0723) que permitía a atacantes que conocían el ID de cuenta del objetivo eludir la autenticación de dos factores. A principios de este mes también solucionó una falla de máxima severidad en el compilador de expresiones regulares (CVE-2026-110264) que podía permitir a atacantes remotos ejecutar código arbitrario en las instancias afectadas.
Casi dos semanas después, GitLab abordó otra vulnerabilidad de máxima severidad (CVE-2026-85706) en la API de commits del repositorio que puede aprovecharse para leer datos sensibles, como credenciales y otros secretos, de los servidores vulnerables. Un día más tarde, CISA añadió CVE-2026-85706 a su lista de fallos explotados activamente después de que la firma de ciberseguridad watchTowr informara de que los atacantes ya habían comenzado a escanear Internet en busca de servidores GitLab sin parchear.
CISA ha etiquetado seis vulnerabilidades de GitLab como explotadas en el wild desde noviembre de 2021, incluidas dos (CVE-2021-22175 y CVE-2021-39935) en febrero de este año. La plataforma DevSecOps de GitLab es utilizada por más del 50 % de las empresas de la lista Fortune 100 y cuenta con más de 70 millones de usuarios registrados en todo el mundo.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
- GitLab advierte de una nueva vulnerabilidad de ejecución de código de máxima severidad
- F5 publica parches fuera de ciclo para vulnerabilidades críticas en NGINX
- Hackers explotan una falla en el WAF SiteGuard para ejecutar comandos como administradores
- Una falla crítica en BlockStrap permite a los hackers ejecutar código en servidores Magento













Deja una respuesta