

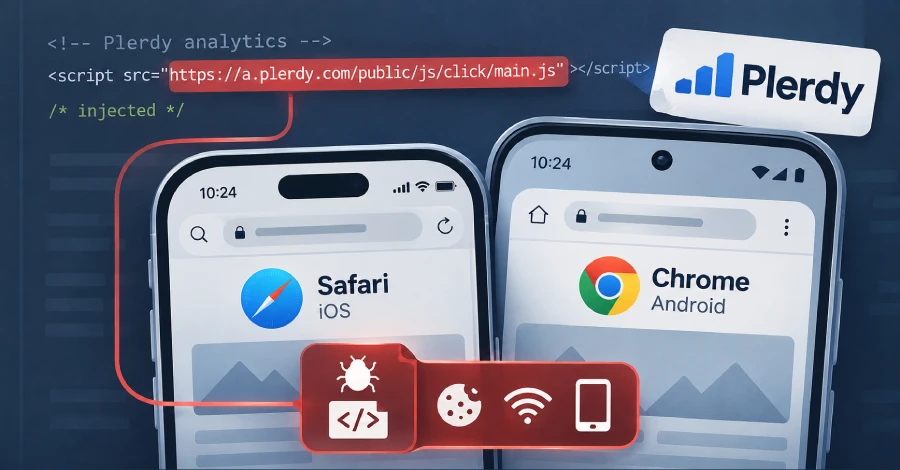
El grupo de amenazas vinculado a Rusia conocido como APT29 estaría detrás de una campaña de watering hole a gran escala dirigida a usuarios de iOS y Android. La operación se apoya en sitios web comprometidos, dominios falsos y un ataque a la cadena de suministro del servicio ucraniano de analítica web Plerdy SEO Tracker. Así lo afirma un informe técnico de los investigadores Amaury-Jacques Garçon y Félix Aime, de la firma francesa Sekoia, compartido con The Hacker News.
El código JavaScript inyectado recopila atributos del navegador y del dispositivo; posteriormente, la infraestructura de entrega despliega una cadena de exploits N-day específica para cada plataforma, ya sea iOS o Android. El objetivo final es distribuir cargas útiles capaces de robar cookies del navegador y, en algunos casos, contraseñas de Wi-Fi o datos completos del dispositivo móvil. La actividad, bautizada como Poisoned Source, fue descubierta a mediados de octubre de 2026.
Tres vectores de infección
- Compromiso de sitios web legítimos para inyectar JavaScript malicioso.
- Sitios de imitación que suplantan páginas de alto perfil en Estados Unidos ("america250[.]holiday"), Ucrania, República Checa y Bulgaria.
- Compromiso de la cadena de suministro de Plerdy SEO Tracker entre el 27 de agosto y el 3 de septiembre de 2026, mediante la inyección de código malicioso en "a.plerdy[.]com/public/js/click/main.js".
Entre los sitios comprometidos se incluyen una importante asociación comercial de la industria química que representa a empresas estadounidenses, un partido político europeo de extrema derecha y un sitio web búlgaro relacionado con el ámbito militar. Se sospecha que la campaña de watering hole podría haber sido diseñada para atacar a individuos específicos en lugar de ser un esfuerzo indiscriminado.
No está claro si los atacantes pretendían atacar a los visitantes de sitios web concretos o comprometer el mayor número posible de dispositivos móviles sin parchear, exfiltrando datos de forma indiscriminada antes de identificar y explotar selectivamente la información de interés. Sin embargo, varios de estos sitios probablemente atraigan a visitantes de alto valor o importancia estratégica en el contexto de la guerra entre Rusia y Ucrania. Este ataque a la cadena de suministro se propagó a través de objetivos de alto valor, como sitios web del ejército, fuerzas especiales y equipamiento militar (balístico, UAV).
Independientemente del método empleado, todos los caminos conducen a la misma carga útil: un cargador JavaScript que perfila el dispositivo y el navegador del visitante y luego sirve el malware adecuado para la siguiente etapa. En el caso de iOS, conduce a un exploit kit llamado DarkSword para recolectar cookies y datos completos del dispositivo. En Android, el malware está equipado para exfiltrar datos de Chrome y contraseñas de Wi-Fi sin establecer persistencia. Se han identificado al menos tres exploits diferentes:
- Clase A: dirigido a dispositivos iOS con iOS 16.7, explota CVE-2025-43529 (la misma vulnerabilidad que aprovecha DarkSword) y CVE-2024-27834 para entregar malware JavaScript destinado al robo de cookies.
- Clase B: dirigido a dispositivos iOS con iOS 18.5, explota la cadena DarkSword compuesta por CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 y CVE-2025-43520 para entregar malware JavaScript que exfiltra datos completos del dispositivo. Esto incluye mensajes SMS e iMessages; bases de datos SQLite Apple Mail Envelope Index y Protected Index; correo de voz; bases de datos de WhatsApp y Telegram; llavero de iCloud, contraseñas de Wi-Fi; contactos; historial de llamadas; historial y cookies de Safari; fotos; y datos de Apple Health, Calendario, Notas e iCloud Drive.
- Clase C: dirigido a dispositivos Android con versiones de Chrome de la 139 a la 145 (excluyendo explícitamente la 143 por razones que aún se desconocen), explota CVE-2026-3910 y CVE-2025-27038 para lograr ejecución remota de código, escape de sandbox, escalada de privilegios y, finalmente, entregar AndroSnitch para recopilar datos de Chrome y contraseñas de Wi-Fi.
En los tres casos, los datos exfiltrados se envían al endpoint "ad.starx-net[.]com:8881/telemetry/v12". La cadena de ataque de Android incorpora una verificación para determinar si el dispositivo objetivo es un Samsung Galaxy S25 Ultra examinando su identificador de modelo (SM-S938B). Si coincide, la actividad de explotación se detiene.
AndroSnitch debe su nombre a sus similitudes con ANDROSNATCH, una carga útil de robo de cookies de Chrome que Google documentó en agosto de 2024 en relación con una presunta campaña de watering hole de APT29. Esa campaña se dirigió a usuarios de Android que visitaban un sitio web del gobierno de Mongolia, aprovechando una cadena de exploits de Chrome que involucraba CVE-2024-5274 y CVE-2024-4671.
Esta operación también confirma el continuo reuso de frameworks de exploits móviles de proveedores comerciales de vigilancia (CSV), como DarkSword, por parte de conjuntos de intrusión patrocinados por Estados. La adopción de cadenas de exploits N-day empaquetadas reduce el costo y el umbral técnico necesarios para llevar a cabo explotación móvil avanzada.
Evolución de los kits Coruna y DarkSword
El desarrollo se produce semanas después de que iVerify y Report URI detallaran la variante P7 de DarkSword, distribuida mediante ataques de "medio clic" que aprovechan infraestructura publicitaria. En un caso, se afirma que el exploit se propagó a través de un anuncio malicioso de Instagram con temática del Mundial, servido desde "ad-track[.]live".
La otra vía forma parte de una campaña criminal denominada DeadTag, en la que los atacantes adquieren dominios expirados vinculados a antiguas etiquetas de analítica y publicidad que aún se cargan en miles de sitios web. La idea es servir JavaScript malicioso a visitantes de iPhone y ejecutar silenciosamente las acciones del atacante.
El script comprueba quién está visitando. Los motores de búsqueda, escáneres de seguridad, navegadores automatizados y cualquier cosa que parezca un bot no reciben nada.
Luego, el script interactúa con el servidor del atacante, que decide el destino al que debe redirigirse a cada visitante. Las rutas de explotación para iPhone que aprovechan DeadTag conducen al exploit kit Coruna para iPhones más antiguos con iOS 13 a 17.2.1, y a DarkSword P7 para dispositivos iOS con versiones 18.4 a 18.7.
No se trata de páginas de phishing ni de descargas de aplicaciones falsas; ambos kits atacan al propio navegador. Basta con abrir la página para que el dispositivo quede comprometido. No hay nada que tocar, no es necesario hacer clic en ningún enlace, no hay nada que instalar y no aparece ninguna advertencia. Si el iPhone ejecuta una versión vulnerable de iOS, el kit escapa del navegador e instala spyware en el dispositivo.
Otros esquemas conducen a redirecciones señuelo de Google, páginas de registro de apuestas y casinos fraudulentos, anuncios de búsqueda de ofertas de coches y dentistas, y encuestas falsas y páginas de premios del tipo "has ganado". Más de 660 dominios expirados y vueltos a registrar forman parte de la red DeadTag.
Según un análisis publicado por Zimperium zLabs, las campañas que distribuyen los kits de explotación Coruna y DarkSword han seguido evolucionando, con 608 dominios que entregan código de la familia Coruna a octubre de 2026. Aunque Coruna fue desarrollado inicialmente por un actor estatal para operaciones altamente dirigidas, su posterior filtración tras la divulgación inicial ha hecho que el kit de herramientas sea ampliamente accesible para múltiples actores de amenazas en sus propias campañas.
En muchos casos, se ha descubierto que los sitios señuelo indican explícitamente a los visitantes que salgan de su navegador integrado o de un navegador alternativo de iOS y abran el enlace en Safari para activar la cadena de exploits según el sistema operativo del dispositivo.
Los objetivos que ejecutan iOS 17.2.1 o versiones anteriores reciben el framework heredado Coruna (con cargas útiles JavaScript idénticas byte a byte en múltiples configuraciones recuperadas). Por el contrario, los dispositivos con versiones posteriores de iOS reciben una cadena de ejecución derivada de DarkSword.
La huella de distribución analizada abarca portales de citas, plataformas de acompañamiento con IA, promociones de criptomonedas, servicios de streaming multimedia y, en varios casos, sitios legítimos comprometidos que sirven el kit mediante iframes ocultos.
















Deja una respuesta