Saltar al contenido
  • jueves, 17 septiembre 2026
  • 6:08 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
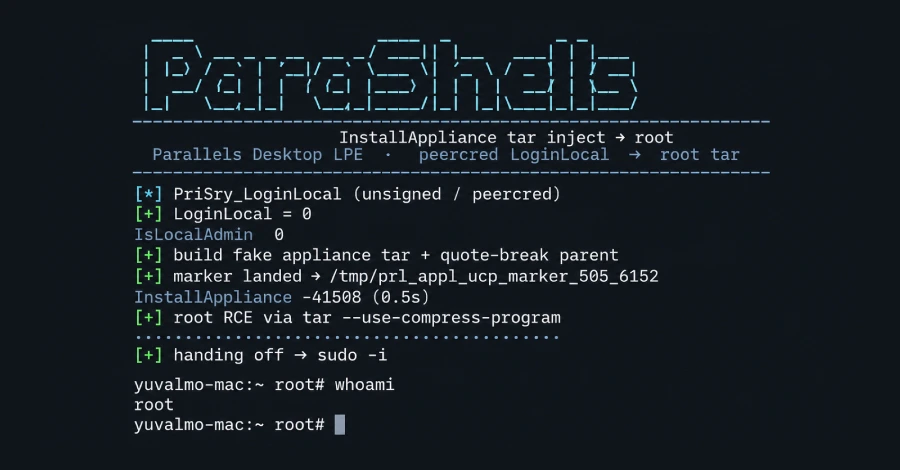
  • Fallo en Parallels Desktop permite a usuarios locales de Mac sin privilegios obtener acceso root, pero los Mac con Intel no pueden instalar la solución
Forense digital (DFIR)
Fallo en Parallels Desktop permite a usuarios locales de Mac sin privilegios obtener acceso root, pero los Mac con Intel no pueden instalar la solución
admin Sep 16, 2026 0

Una vulnerabilidad en Parallels Desktop para Mac permite a una cuenta local normal ejecutar código como root, el nivel más…

Más información

Recent Posts

  • Fallo crítico en Docker Sandboxes permite que código invitado malicioso lea y modifique archivos del host macOS
  • Guía experta para CISO sobre pentesting agéntico para sitios web
  • ¿Puedes demostrar que un nuevo CVE es explotable antes que los atacantes? Aprende cómo en este webinar
  • Fallo crítico en el validador DNSSEC de Unbound permitiría ejecución remota de código mediante una zona DNS maliciosa
  • OpenAI revela seis incidentes de desalineación en sus modelos, incluyendo cargas no autorizadas y ocultamiento de errores

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Fallo crítico en Docker Sandboxes permite que código invitado malicioso lea y modifique archivos del host macOS
Sep 17, 2026
Guía experta para CISO sobre pentesting agéntico para sitios web
Sep 17, 2026
¿Puedes demostrar que un nuevo CVE es explotable antes que los atacantes? Aprende cómo en este webinar
Sep 17, 2026
Fallo crítico en el validador DNSSEC de Unbound permitiría ejecución remota de código mediante una zona DNS maliciosa
Sep 17, 2026
OpenAI revela seis incidentes de desalineación en sus modelos, incluyendo cargas no autorizadas y ocultamiento de errores
Sep 17, 2026
Recent Posts
  • Fallo crítico en Docker Sandboxes permite que código invitado malicioso lea y modifique archivos del host macOS
  • Guía experta para CISO sobre pentesting agéntico para sitios web
  • ¿Puedes demostrar que un nuevo CVE es explotable antes que los atacantes? Aprende cómo en este webinar
  • Fallo crítico en el validador DNSSEC de Unbound permitiría ejecución remota de código mediante una zona DNS maliciosa
  • OpenAI revela seis incidentes de desalineación en sus modelos, incluyendo cargas no autorizadas y ocultamiento de errores
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal

