
Investigadores de FoxIO han revelado vulnerabilidades en QPACK, el esquema de compresión de cabeceras de HTTP/3, que permiten a un…
Más información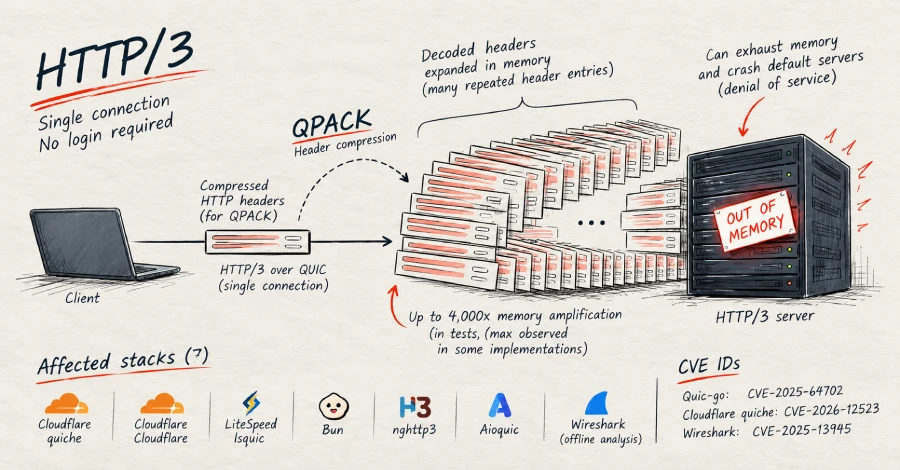

Investigadores de FoxIO han revelado vulnerabilidades en QPACK, el esquema de compresión de cabeceras de HTTP/3, que permiten a un…
Más información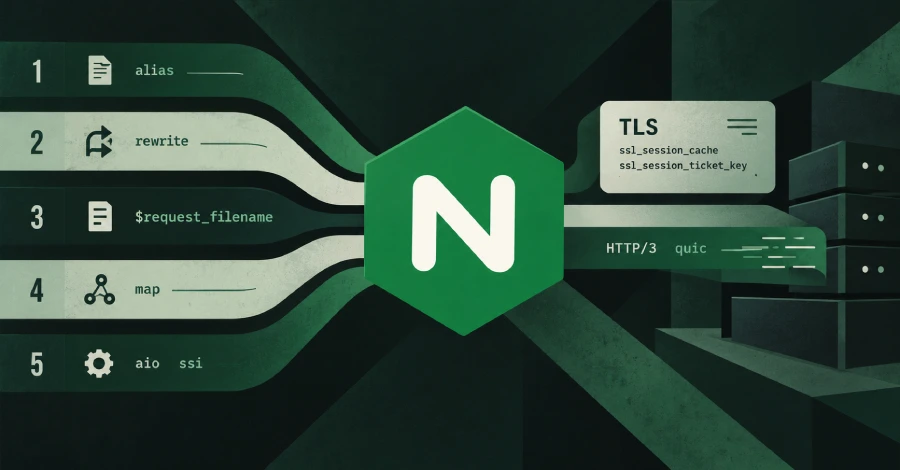
NGINX lanzó las versiones 1.30.6 y 1.31.7 el 14 de octubre para corregir cinco vulnerabilidades, una de ellas presente en…
Más información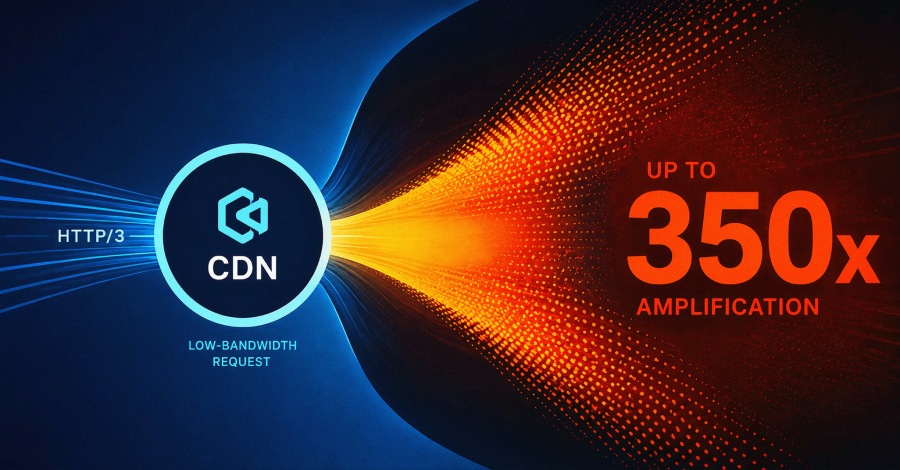
Investigadores han descubierto dos ataques de denegación de servicio que explotan la conversión de tráfico HTTP/3 cliente-CDN a HTTP/1.1 entre…
Más información
Un error en XQUIC, la biblioteca QUIC y HTTP/3 de Alibaba, permite a cualquier cliente remoto bloquear el servidor con…
Más información
F5 ha lanzado actualizaciones de seguridad para corregir dos vulnerabilidades críticas en NGINX Open Source que podrían permitir la ejecución…
Más información


