
Una vulnerabilidad de desbordamiento de búfer en el código PXE de EDK II, presente desde 2010 y registrada como CVE-2026-97631,…
Más información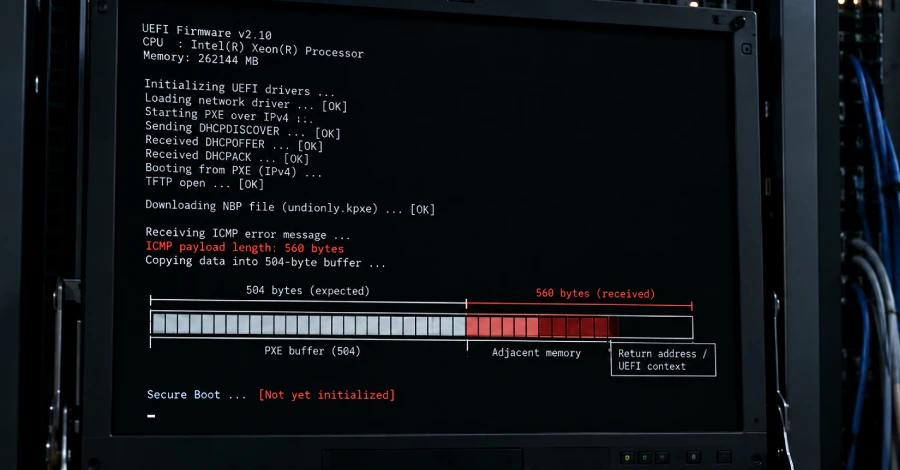

Una vulnerabilidad de desbordamiento de búfer en el código PXE de EDK II, presente desde 2010 y registrada como CVE-2026-97631,…
Más información
Un nuevo bootkit UEFI llamado BlackX, presuntamente vinculado al grupo APT41 de origen chino, atacó a organizaciones diplomáticas de Tayikistán,…
Más información
Un nuevo bootkit UEFI llamado BlackX, desplegado en una campaña de espionaje a principios de 2026, explotó la antigua vulnerabilidad…
Más información


