


Una vulnerabilidad crítica en la interfaz web de gestión Nginx UI, que incluye soporte para el Protocolo de Contexto de Modelo (MCP), está siendo explotada activamente para tomar el control completo del servidor sin necesidad de autenticación. La falla, identificada como CVE-2026-33032, se debe a que el endpoint '/mcp_message' queda sin protección, permitiendo a atacantes remotos ejecutar acciones privilegiadas de MCP sin credenciales, como modificar y recargar archivos de configuración de Nginx.
"[…] cualquier atacante de red puede invocar todas las herramientas MCP sin autenticación, incluyendo reiniciar nginx, crear/modificar/eliminar archivos de configuración de nginx y activar recargas automáticas de configuración, logrando una toma completa del servicio nginx", según la descripción de la vulnerabilidad en la Base de Datos Nacional de Vulnerabilidades (NVD).
NGINX lanzó una corrección para la falla en la versión 2.3.4 el 15 de marzo, un día después de que investigadores de Pluto Security AI la reportaran. Sin embargo, el identificador de la vulnerabilidad, junto con detalles técnicos y un exploit de prueba de concepto, surgió a finales de mes. La empresa de inteligencia de amenazas Recorded Future señala que CVE-2026-33032 está bajo explotación activa.
Nginx UI es una interfaz de gestión web popular para el servidor web Nginx, con más de 11.000 estrellas en GitHub y 430.000 descargas de Docker. Según escaneos de Pluto Security con Shodan, hay aproximadamente 2.600 instancias expuestas públicamente potencialmente vulnerables, la mayoría en China, Estados Unidos, Indonesia, Alemania y Hong Kong.
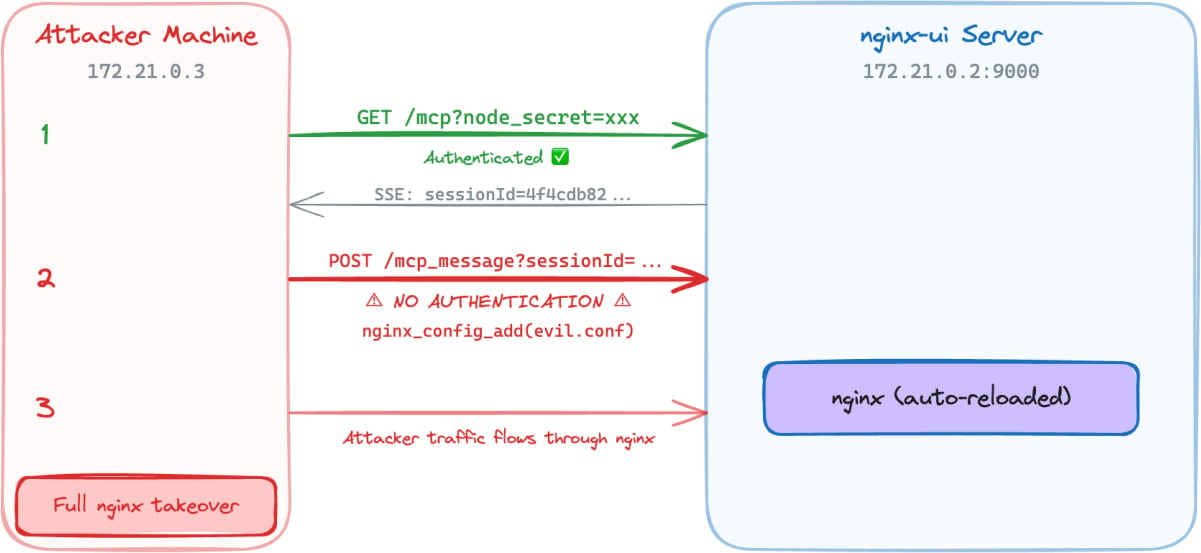
La explotación solo requiere acceso a la red: se establece una conexión SSE, se abre una sesión MCP y luego se usa el 'sessionID' para enviar solicitudes al endpoint '/mcp_message'. Los atacantes pueden invocar herramientas MCP sin autenticación para realizar acciones como leer y exfiltrar archivos de configuración, inyectar bloques de servidor maliciosos y activar recargas automáticas, tomando el control completo del servidor.
Dado el estado de explotación activa y la disponibilidad de PoCs públicos, se recomienda a los administradores aplicar las actualizaciones de seguridad lo antes posible. La última versión segura de nginx-ui es la 2.3.6, lanzada la semana pasada.
















Deja una respuesta