


Un investigador de seguridad ha publicado una herramienta de prueba de concepto llamada GhostLock que muestra cómo una API legítima de archivos de Windows puede ser utilizada en ataques para bloquear el acceso a archivos almacenados localmente o en recursos compartidos de red SMB.
Esta técnica, creada por Kim Dvash de Israel Aerospace Industries, abusa de la API 'CreateFileW' de Windows y los modos de uso compartido de archivos para evitar que otros usuarios y aplicaciones abran archivos mientras los identificadores permanecen activos.
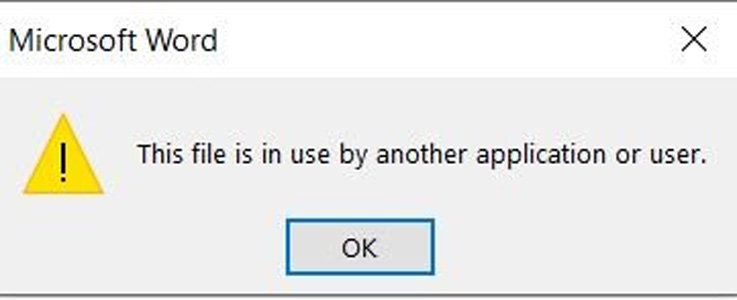
La técnica GhostLock abusa del parámetro 'dwShareMode' en la función CreateFileW(), que especifica el tipo de acceso que otros procesos tienen a un archivo mientras está abierto. Cuando un archivo se abre con 'dwShareMode = 0', Windows otorga al proceso acceso exclusivo al archivo, impidiendo que otros usuarios o aplicaciones lo abran.
El investigador ha publicado una herramienta GhostLock en GitHub que automatiza este ataque abriendo recursivamente un gran número de archivos en recursos compartidos SMB. Mientras estos identificadores de archivo están abiertos, los nuevos intentos de acceder a los archivos fallarán con violaciones de uso compartido. La herramienta puede ser ejecutada por usuarios de dominio 'estándar' y no necesita privilegios elevados para bloquear archivos.
El ataque se agrava si un atacante lo lanza desde múltiples dispositivos comprometidos simultáneamente, mientras readquiere continuamente identificadores de archivo a medida que los procesos anteriores se terminan. Sin embargo, una vez que la sesión SMB asociada finaliza, los procesos GhostLock se eliminan o el sistema afectado se reinicia, Windows cierra automáticamente los identificadores y se restaura el acceso a los archivos.
Dvash dijo a BleepingComputer que la técnica debe considerarse principalmente como un ataque de interrupción en lugar de destructivo, como el ransomware. 'Sí, el impacto se basa en la interrupción, no en la destrucción. El paralelo con el ransomware es la ventana de tiempo de inactividad operativa, no la pérdida de datos'.
Si bien este ataque se asemeja más a una técnica de denegación de servicio, podría ser útil como señuelo durante intrusiones. Los atacantes podrían usar interrupciones generalizadas de acceso a archivos para abrumar al personal de TI mientras llevan a cabo robo de datos, movimiento lateral u otras actividades maliciosas en otro lugar del entorno.
El investigador dice que muchos productos de seguridad y sistemas de detección de comportamiento se centran en detectar escrituras masivas de archivos o operaciones de cifrado. GhostLock genera principalmente un gran número de solicitudes legítimas de apertura de archivos, lo que hace menos probable que sea detectado. 'El único observable que identifica de manera confiable este ataque es el recuento de archivos abiertos por sesión con ShareAccess = 0 en la capa del servidor de archivos, una métrica que reside dentro de las interfaces de gestión de la plataforma de almacenamiento, no en los registros de eventos de Windows, ni en la telemetría de EDR, ni en los datos de flujo de red', explica Dvash.
El investigador ha compartido consultas SIEM y una regla de detección NDR en el documento técnico de GhostLock que los equipos de TI y defensores pueden usar como plantilla para detecciones.







Deja una respuesta