


El restablecimiento de contraseñas suele ser la primera medida ante una sospecha de compromiso. Tiene sentido: restablecer las credenciales es una forma rápida de cortar la vía de acceso más obvia para un atacante. Sin embargo, esto no siempre resuelve el problema por completo. Tanto en entornos Active Directory (AD) como en entornos híbridos con Entra ID, los cambios de contraseña no invalidan inmediatamente la credencial anterior en todas las rutas de autenticación. Incluso una ventana corta es una oportunidad que potencialmente permite a los atacantes mantener el acceso o restablecerse. Para los arquitectos de seguridad y administradores de TI, esta brecha tiene implicaciones reales durante la respuesta a incidentes.
La brecha del restablecimiento de contraseñas
Windows almacena en caché los hashes de contraseñas localmente para permitir el inicio de sesión sin conexión. Si un dispositivo no se ha reconectado al dominio, puede conservar la credencial anterior en un formato utilizable. En entornos híbridos, también puede haber un breve retraso antes de que la nueva contraseña se sincronice con Entra ID. Esto significa que después de un restablecimiento de contraseña pueden existir tres estados: el usuario inició sesión con la nueva credencial mientras estaba conectado al AD (el almacén de credenciales en caché se actualiza, invalidando el hash antiguo); el usuario no ha iniciado sesión en una máquina en particular desde el restablecimiento (la credencial anterior en caché aún puede ser utilizable para ciertos intentos de autenticación); o en implementaciones híbridas, la contraseña se ha restablecido en AD pero el nuevo hash aún no se ha sincronizado con Entra ID (la contraseña anterior puede seguir autenticando durante el intervalo de sincronización de hash).
Secure your Active Directory passwords with Specops Password Policy: Verizon’s Data Breach Investigation Report found stolen credentials are involved in 44.7% of breaches. Effortlessly secure Active Directory with compliant password policies, blocking 4+ billion compromised passwords, boosting security, and slashing support hassles!
Cómo explotan los atacantes la brecha – Credenciales en caché
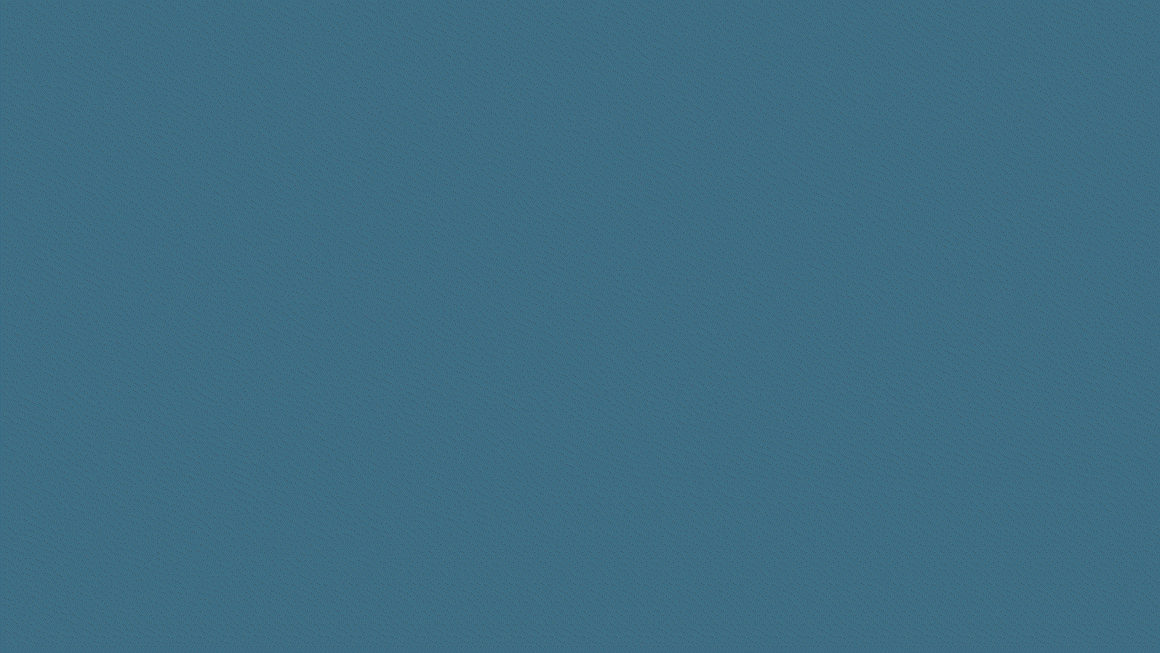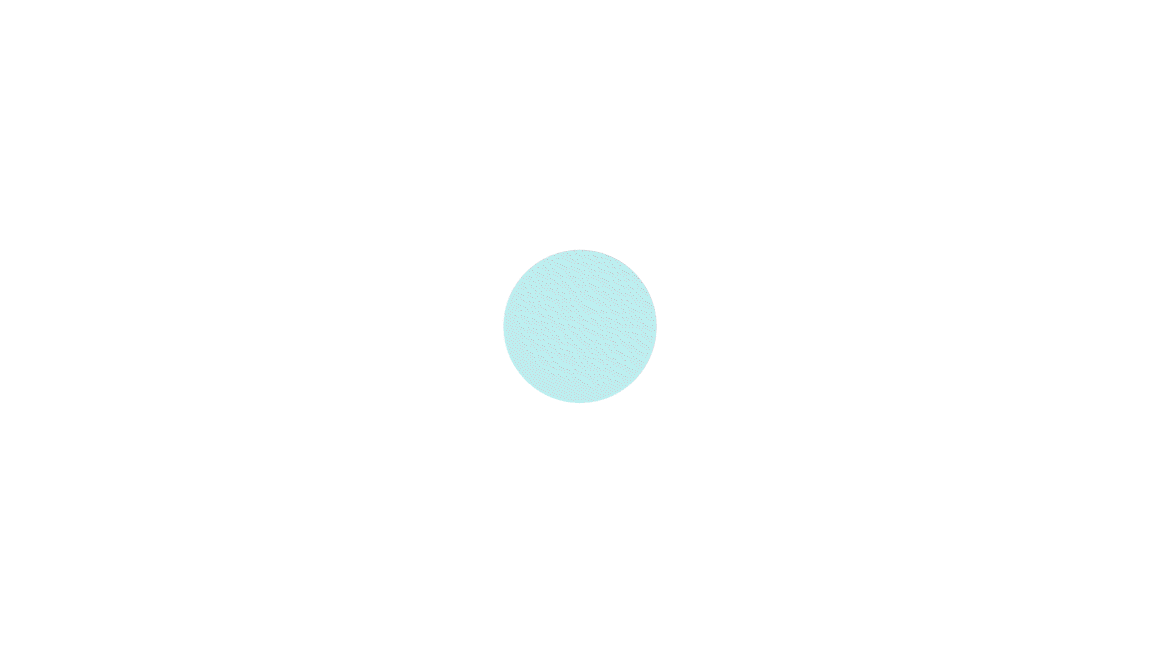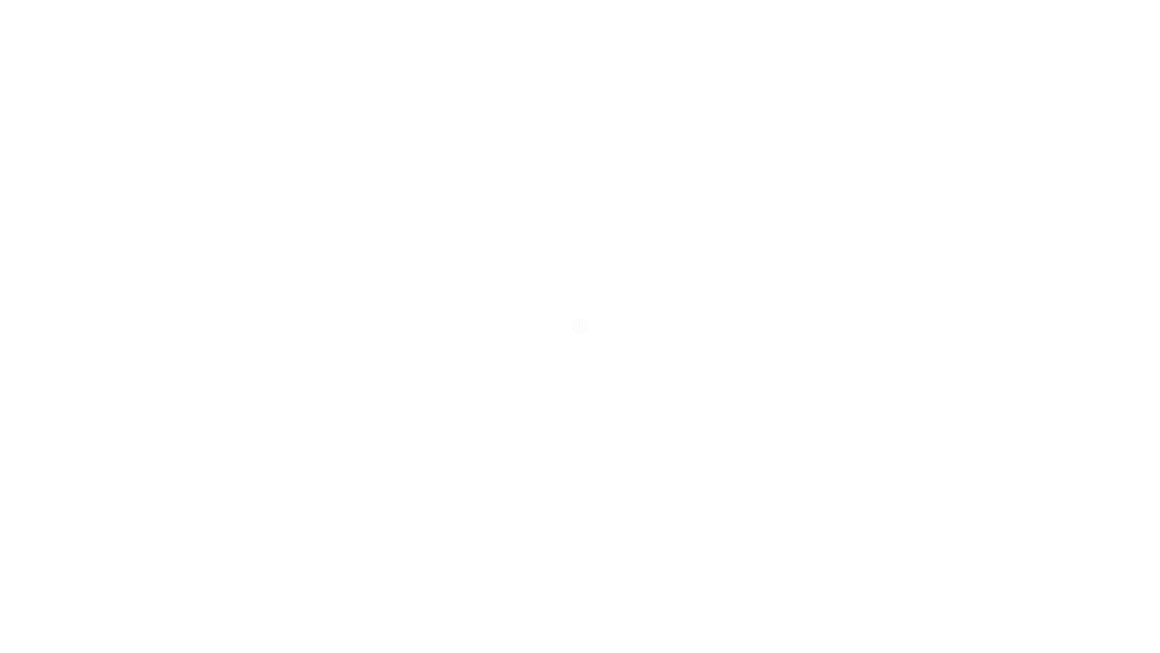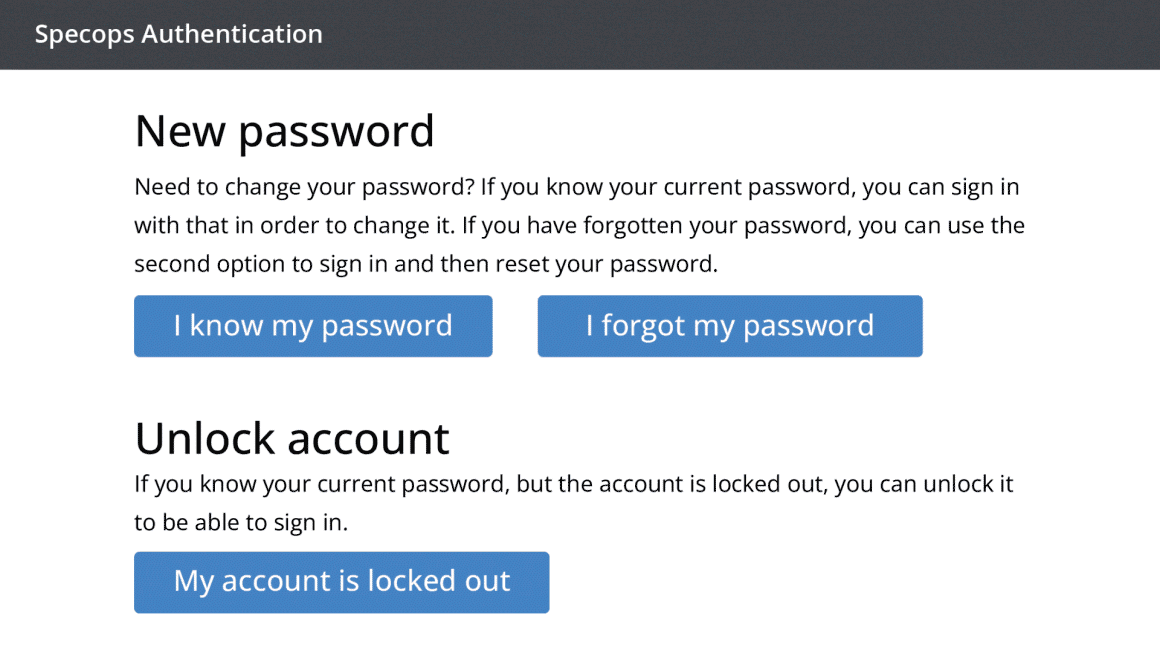
Los atacantes aprovechan los hashes de contraseñas almacenados en caché con métodos como pass-the-hash, donde el propio hash se utiliza en lugar de la contraseña en texto plano. Si ese hash fue capturado antes del restablecimiento, cambiar la contraseña no lo invalida inmediatamente en todos los lugares. Limitar esa exposición es crucial para defender entornos AD. Soluciones como Specops uReset permiten restablecimientos seguros de contraseñas autogestionados mediante la verificación de identidad del usuario final para reducir el riesgo de abuso. Cuando se combina con el Cliente Specops, uReset puede actualizar el almacén de credenciales en caché local inmediatamente en el dispositivo donde se realiza el restablecimiento, cerrando la ventana en la que el hash antiguo sigue siendo utilizable en ese endpoint. Esto no elimina por completo la deriva de identidad, pero reduce la exposición en el borde de la red, donde los portátiles corporativos y los sistemas remotos son frecuentemente atacados.
Sesiones activas
La autenticación AD se maneja principalmente a través de tickets Kerberos, que son válidos durante un período de tiempo determinado. Si un usuario o atacante ya tiene un ticket válido, puede seguir accediendo a recursos sin necesidad de volver a introducir la contraseña. Esto significa que un atacante con una sesión activa permanece autenticado incluso después de que se haya cambiado la contraseña. En algunos casos, esa ventana es lo suficientemente larga para establecer persistencia adicional o moverse lateralmente. A menos que las sesiones se invaliden explícitamente mediante cierre de sesión, reinicio o purga de tickets, el acceso puede continuar mucho más allá del restablecimiento.
Cuentas de servicio
A diferencia de las cuentas de usuario, las cuentas de servicio suelen tener contraseñas de larga duración, con privilegios elevados vinculados a sistemas críticos. Los atacantes pueden exponer esas credenciales mediante técnicas como Kerberoasting o descubrirlas al moverse lateralmente a través de la red. Debido a que estas cuentas están vinculadas a servicios en ejecución, es menos probable que se restablezcan rápidamente, especialmente si existe riesgo de interrupción. Esto las convierte en un recurso de respaldo fiable para los atacantes después de que se cierre un punto de acceso inicial.
Ataques con tickets
Como se mencionó anteriormente, en entornos que utilizan el protocolo de autenticación Kerberos, el acceso se controla mediante tickets en lugar de comprobaciones repetidas de contraseñas. Si un atacante puede falsificar esos tickets, no necesita credenciales válidas en absoluto. Un ataque Golden Ticket, posible al comprometer la cuenta de Ticket Granting Ticket de Kerberos, permite a los atacantes crear tickets de concesión de tickets válidos para cualquier usuario del dominio. Los Silver Tickets son más específicos y otorgan acceso a servicios concretos sin contactar con un controlador de dominio. En ambos casos, estos ataques eluden eficazmente los cambios de contraseña. Restablecer las contraseñas de los usuarios no invalida los tickets falsificados, y el acceso puede continuar hasta que se solucione el problema subyacente.
Permisos
AD se basa en gran medida en listas de control de acceso (ACL). Si un atacante concede a una cuenta comprometida (o a una nueva que controla) derechos como restablecer contraseñas de otros usuarios, ha creado efectivamente una puerta trasera. Incluso si se cambia la contraseña original, esos permisos permanecen. Además, las cuentas protegidas por AdminSDHolder (como administradores de dominio) heredan permisos de una plantilla específica. Los atacantes que modifican la ACL en el objeto AdminSDHolder pueden asegurarse de que sus permisos se reapliquen cada hora mediante SDProp.
Cómo garantizar la eliminación de los atacantes
El tiempo entre el restablecimiento de una contraseña y su sincronización en AD y Entra ID es pequeño, normalmente solo unos minutos, lo que limita severamente la oportunidad de los atacantes para explotar la brecha. También es posible forzar sincronizaciones más frecuentes, por ejemplo activando la notificación de cambios de AD o iniciando manualmente una sincronización con el inquilino de Entra ID. Sin embargo, la brecha aún existe, y para cuando se descubre un compromiso de cuenta, los atacantes pueden haber establecido puntos de apoyo adicionales. Si los restablecimientos de contraseña no son suficientes por sí solos, los defensores deben considerar cerrar completamente el acceso. Eso comienza con invalidar cualquier cosa que ya esté en juego. Las sesiones activas deben terminarse y los tickets Kerberos deben borrarse forzando el cierre de sesión o el reinicio en los sistemas afectados. Para compromisos más graves, a menudo es necesario restablecer la cuenta KRBTGT (dos veces) para invalidar los tickets falsificados. A continuación viene la higiene de credenciales más allá de las cuentas de usuario estándar. Las contraseñas de cuentas de servicio deben rotarse, especialmente aquellas con privilegios elevados, y cualquier credencial en caché en los endpoints debe borrarse a medida que los sistemas se reconectan. Igual de importante es revisar lo que ha cambiado en el propio directorio. Eso significa auditar las pertenencias a grupos, los derechos delegados y las ACL, y las cuentas y roles privilegiados. Busque cualquier cosa que pudiera permitir restablecer el acceso sin depender de una contraseña. Para brechas graves, no existe un solo paso que garantice la expulsión. Es una combinación de cortar sesiones, rotar las credenciales adecuadas y verificar que no queden rutas de acceso ocultas.
Asegure su AD hoy
Endurecer su AD requiere que cada cuenta esté protegida con contraseñas sólidas, combinadas con un proceso de restablecimiento seguro que limite las oportunidades de abuso. Specops le ayuda a hacer ambas cosas, dándole la confianza de que los restablecimientos de contraseñas fortalecen su seguridad en lugar de introducir nuevas brechas. Solicite una demostración para ver cómo nuestras soluciones pueden respaldar su estrategia de seguridad de identidad. Patrocinado y escrito por Specops Software.















Deja una respuesta