


Descubrimiento y características de C0XMO
Una nueva variante de la botnet Gafgyt, denominada C0XMO, está atacando el firmware de routers DD-WRT y tiene la capacidad de propagarse a otros tipos de dispositivos con diversas arquitecturas de CPU. Los investigadores encontraron muestras para ARM, MIPS, PowerPC, SuperH, x86, x86_64 y otras, con exploits para DVR, routers, plataformas de gestión de video y dispositivos Android.
La botnet fue detectada atacando a una empresa tecnológica japonesa, pero la dirección IP de origen correspondía a un dispositivo ubicado en Alemania. Los investigadores de Fortinet descubrieron C0XMO y destacaron su diseño modular, que permite a los operadores actualizar sus técnicas de explotación, agregar o eliminar arquitecturas objetivo y expandir su capacidad de movimiento lateral de forma independiente del payload principal.
Fundamentalmente, C0XMO sigue siendo un malware para lanzar ataques de denegación de servicio distribuido (DDoS) y admite 19 métodos, incluyendo inundaciones UDP/TCP/SYN/ICMP, 'ping of death', amplificación NTP/Memcached, inundaciones UDP de voz de Discord y ataques específicos de Valve.
Mecanismo de propagación y persistencia
Según los investigadores, el malware C0XMO se entrega explotando CVE-2021-27137, una vulnerabilidad de desbordamiento de búfer causada por una entrada de usuario insuficiente. Puede ser aprovechada sin autenticación y permite ejecutar código arbitrario.
Escáner Gafgyt
Para una distribución más amplia, C0XMO descarga un script Python que instala paquetes adicionales como 'requests', 'paramiko' y 'beautifulsoup4', necesarios para el escaneo de red y la comunicación, así como para actividades sobre protocolos SSH y Telnet.
El escáner utiliza hilos de trabajo para escanear aleatoriamente sistemas expuestos en puertos comunes como 22 (SSH), 23 (Telnet), 80/443 (HTTP/HTTPS), 7547, 8080, 8443, 8888 y otros. Tras encontrar un objetivo, intenta forzar credenciales débiles de Telnet y SSH, detecta la arquitectura de la CPU e implementa un binario C0XMO compatible.
El script contiene casi dos docenas de funciones para diversas tareas de escaneo, explotación de vulnerabilidades HTTP y basadas en ADB, detección de arquitectura de CPU, inicio de sesión SSH/Telnet y verificación de direcciones IP. Su propósito principal es moverse lateralmente en la red.
Una vez que obtiene acceso a un dispositivo, el malware se copia a ubicaciones ocultas como '/tmp/.sys', '/var/tmp/.sys' y '/dev/shm/.sys', y luego crea tareas cron que lo relanzan cada 15 minutos. Además, se modifican los archivos de inicio del shell para permitir la ejecución automática.
Eliminación de malware rival y comunicación C2
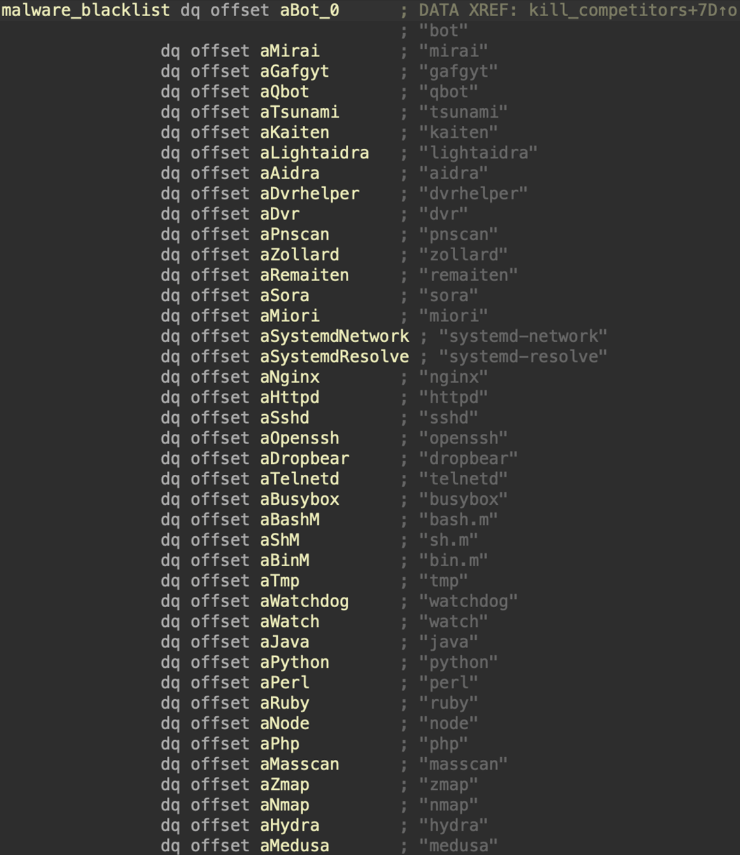
C0XMO escanea activamente los procesos en ejecución para identificar clientes de botnets competidores en el host, así como herramientas de equipos rojos, herramientas de programación y servicios de red que puedan interferir con su operación, y los elimina. Para ello, borra los binarios y elimina sus mecanismos de persistencia, incluyendo tareas cron, scripts de inicio, servicios del sistema y entradas de perfil del shell.
Después, se conecta a una dirección de comando y control (C2) codificada mediante un protocolo de enlace personalizado de varias etapas que incluye cadenas mágicas y secretos compartidos, y luego espera órdenes. Los comandos admitidos incluyen comprobaciones de latido, inicio y detención de escaneos, y lanzamiento de ataques DDoS utilizando uno de los 19 métodos compatibles.
Recomendaciones y conclusiones
La recomendación general para defenderse de C0XMO y otros malware de botnet es mantener los dispositivos actualizados, utilizar credenciales de administrador únicas y deshabilitar las capacidades de acceso remoto cuando no sean necesarias.
Fortinet describe a C0XMO como 'con una arquitectura y un conjunto de características considerablemente más avanzados en comparación con las botnets IoT anteriores'. Los investigadores señalan que el diseño general del malware indica 'un mayor grado de sofisticación operativa y complejidad que el típico malware Gafgyt'.
C0XMO tiene una arquitectura y un conjunto de características considerablemente más avanzados en comparación con las botnets IoT anteriores. El diseño general del malware indica un mayor grado de sofisticación operativa y complejidad que el típico malware Gafgyt.
















Deja una respuesta