


Microsoft vincula ataque a la cadena de suministro de Mastra AI con hackers norcoreanos
Microsoft ha atribuido un reciente ataque a la cadena de suministro de Mastra AI, que comprometió más de 140 paquetes npm, al grupo de hackers norcoreano Sapphire Sleet, también conocido como BlueNoroff. Esta atribución se produce después de que Microsoft revelara a principios de semana que atacantes secuestraron una cuenta de mantenedor de npm y la utilizaron para publicar actualizaciones maliciosas de paquetes.
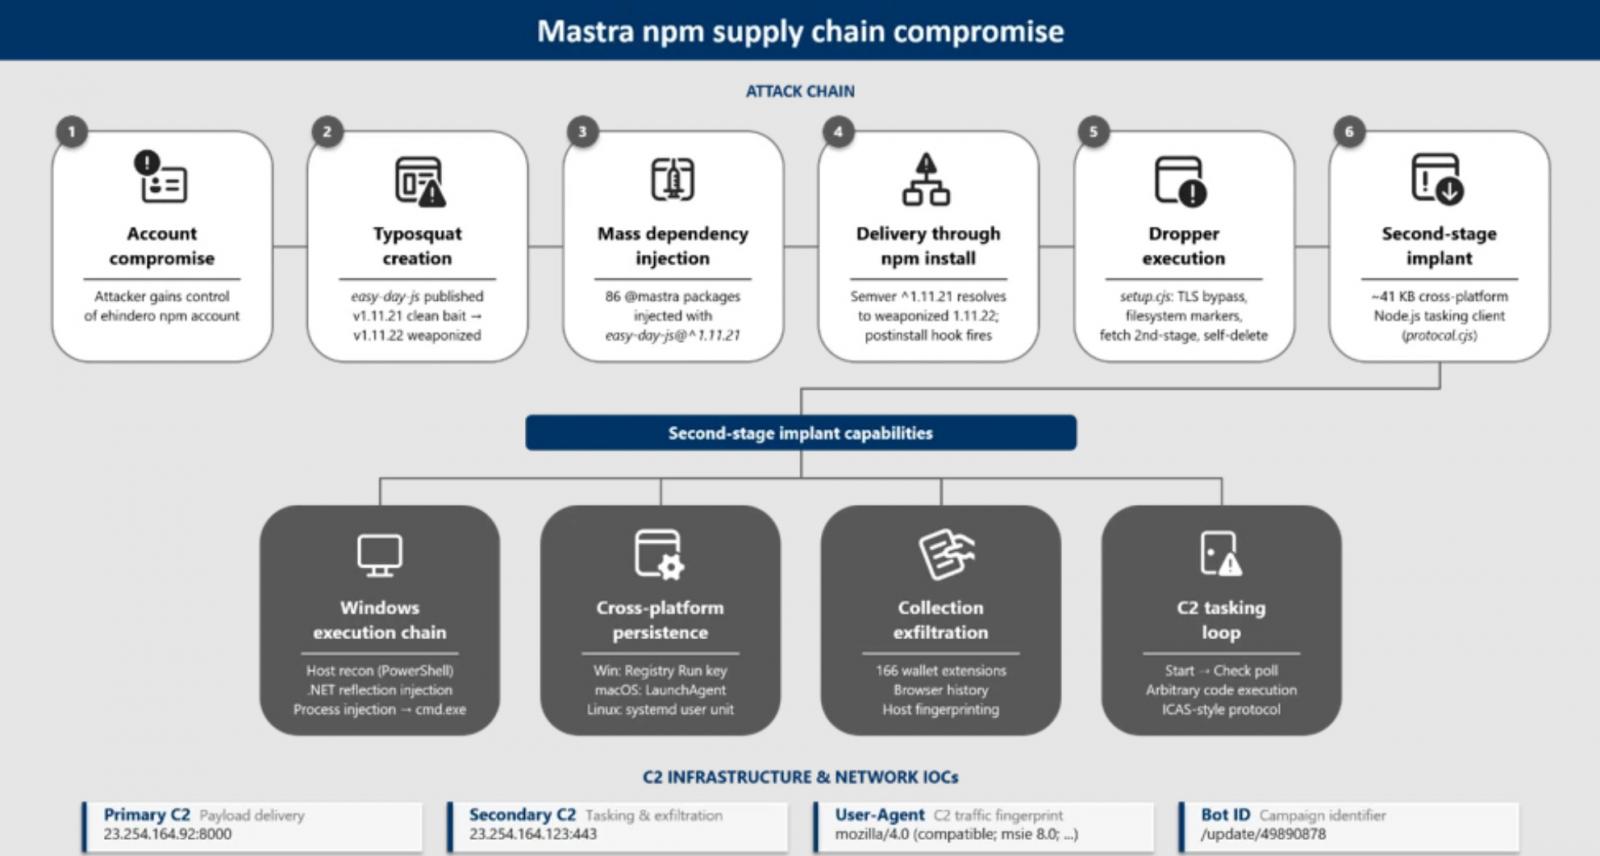
Según Microsoft, el ataque comenzó cuando los actores de amenazas comprometieron la cuenta de mantenedor de npm 'ehindero', que tenía permisos de publicación en el entorno de paquetes de Mastra. Usando la cuenta, los atacantes publicaron actualizaciones maliciosas para más de 140 paquetes en el ámbito @mastra, que inyectaban una dependencia maliciosa llamada 'easy-day-js', una variante de typosquatting de la librería legítima dayjs.
Cuando se instalaban los paquetes comprometidos, la dependencia maliciosa ejecutaba un hook post-instalación que desplegaba un descargador de malware en los dispositivos de los desarrolladores, con el objetivo final de robar credenciales, claves API, tokens de autenticación y billeteras de criptomonedas.
Una vez instalado, easy-day-js activaba un hook postinstalación que ejecutaba un script descargador ofuscado, deshabilitaba la verificación de certificados TLS, contactaba con la infraestructura de comando y control controlada por los atacantes, descargaba un payload de segunda etapa y lo ejecutaba como un proceso oculto.
Malware multiplataforma dirigido a billeteras de criptomonedas
El payload descargado de segunda etapa era un ladrón de información multiplataforma diseñado para atacar sistemas Windows, Linux y macOS. El implante recopilaba información sobre el host, historiales de navegadores, aplicaciones instaladas y procesos en ejecución, y verificaba si había 166 extensiones de navegador de billeteras de criptomonedas instaladas, incluyendo MetaMask, Phantom, Coinbase Wallet, Binance Wallet y TronLink.
El malware también utilizaba diferentes métodos de persistencia según el sistema operativo, como claves de registro de Windows, LaunchAgents de macOS y servicios systemd de Linux. Según Microsoft, los sistemas que se comunicaban con los servidores de comando y control de los atacantes mostraban actividades posteriores que utilizaban tácticas previamente asociadas con Sapphire Sleet, incluyendo el despliegue de un backdoor en PowerShell, mecanismos adicionales de persistencia, exclusiones de Microsoft Defender y un servicio malicioso de Windows que otorgaba privilegios SYSTEM.
Sapphire Sleet es un actor de amenazas patrocinado por el estado norcoreano, conocido por campañas de robo de criptomonedas, extensiones de navegador maliciosas, ofertas de empleo falsas y compromisos de la cadena de suministro de software diseñados para robar credenciales y activos de criptomonedas. Microsoft afirma que el grupo también fue responsable de un ataque separado a la cadena de suministro de npm contra el cliente HTTP Axios en abril de 2026.
















Deja una respuesta