


Una extensión maliciosa de Microsoft Edge, denominada 'Edgecution', ha sido empleada en un ataque de ransomware para evadir el sandbox del navegador e implementar un backdoor basado en Python. El acceso al sistema local se obtiene aprovechando el protocolo Chrome Native Messaging, que permite a las extensiones del navegador comunicarse con aplicaciones de escritorio nativas, como un gestor de contraseñas que interactúa con la extensión para rellenar formularios web.
El compromiso con Edgecution comienza cuando el atacante se hace pasar por personal de soporte de TI en Microsoft Teams y dirige a los empleados a una página fraudulenta bajo el pretexto de instalar una actualización de filtro de spam. Investigadores de la empresa de seguridad en la nube Zscaler creen que Edgecution es desplegado por un corredor de acceso inicial (IAB) vinculado al operador de ransomware Payouts Kings.
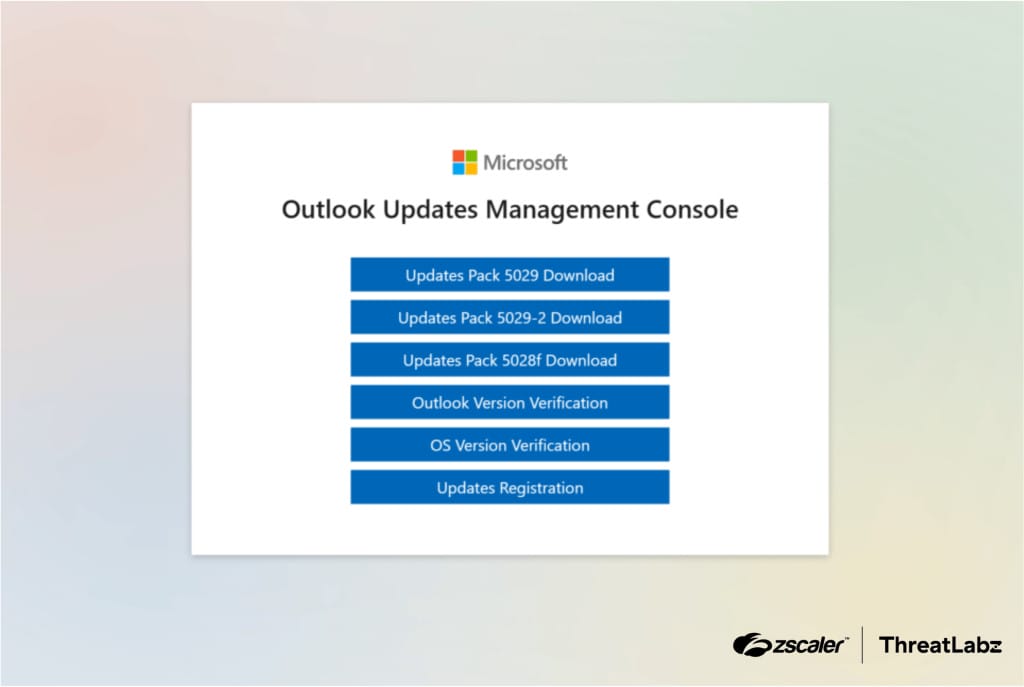
En ataques recientes que utilizan tácticas previamente asociadas con el IAB, el actor de amenazas dirigió a las víctimas a una falsa 'Consola de administración de actualizaciones de Outlook' de Microsoft que presentaba botones de descarga para paquetes de actualización o verificación de software. Sin embargo, los botones descargaban componentes maliciosos, copiaban scripts al portapapeles o lanzaban formularios solicitando contraseñas de Microsoft 365 y Outlook.
"Estos botones ofrecen al actor de amenazas tres opciones diferentes (a través de un script AutoHotKey, un script batch de Windows y un script PowerShell) para implementar el malware Edgecution", explica Zscaler. "Cuando se ejecuta el script AutoHotKey o el contenido del portapapeles, los comandos configurarán el entorno, corregirán los encabezados del archivo ZIP cifrado, extraerán los archivos relevantes y crearán una tarea programada que ejecuta Microsoft Edge".
Los componentes del malware se obtienen del sitio falso de actualizaciones de Microsoft en un archivo ZIP con encabezados malformados para evitar que los productos de seguridad lo reconozcan como un archivo válido. Según los investigadores, el archivo ZIP contiene una versión integrada de Python 3.13.3 y dos directorios llamados 'extension' y 'native', lo que proporciona una pista sobre la técnica utilizada en el ataque.
El primer componente del malware es la extensión maliciosa de Microsoft Edge disfrazada como 'Edge Monitoring Agent'. Se conecta al servidor de comando y control (C2) del atacante, recibe instrucciones para su ejecución y envía los resultados de vuelta al operador. El malware Edgecution se ejecuta en un navegador Edge sin interfaz gráfica, lo que lo hace invisible para el usuario, y utiliza el protocolo Native Messaging de Chrome para comunicarse con una aplicación local.
La extensión está limitada al sandbox del navegador, pero el atacante supera esta limitación mediante un segundo componente del malware, un backdoor basado en Python que actúa como ejecutor a nivel de host. Este componente recibe comandos que se transmiten desde la extensión maliciosa y puede solicitar las siguientes tareas: ejecutar comandos de shell, ejecutar PowerShell, ejecutar código Python arbitrario, escribir archivos en el host, enumerar procesos en ejecución y recopilar información del sistema.
El papel de los scripts es proporcionar una forma para que la extensión inicie el backdoor de Python. Esto se logra creando en el directorio nativo un archivo batch que la extensión puede invocar. Además, crean el manifiesto de Native Messaging de Chrome necesario que describe cómo el navegador puede conectarse a la aplicación nativa.
El análisis técnico de Zscaler señala que ambos componentes del malware tienen algunos comandos no utilizados que podrían activarse en versiones futuras. Los investigadores advierten que el método utilizado por Edgecution "ilustra la creciente sofisticación" de los actores de amenazas vinculados a operaciones de ransomware, y les permite establecer persistencia en los hosts comprometidos.
Recomiendan que las organizaciones fortalezcan la supervisión de las extensiones del navegador y apliquen controles estrictos sobre las configuraciones de los hosts de mensajería nativa para reducir el riesgo de compromiso. El informe de Zscaler proporciona una lista de indicadores de compromiso (IoC) que incluyen servidores de comando y control utilizados por Edgecution, hashes de la extensión maliciosa y el backdoor de Python.










Deja una respuesta