


Más de 9.300 claves de acceso de Amazon Web Services (AWS) que fueron expuestas públicamente entre agosto de 2022 y agosto de 2026 continúan activas y válidas, según un análisis realizado por Truffle Security. De estas, 817 pertenecían a empresas y 526 eran claves raíz de AWS, el nivel de privilegio más alto que existe.
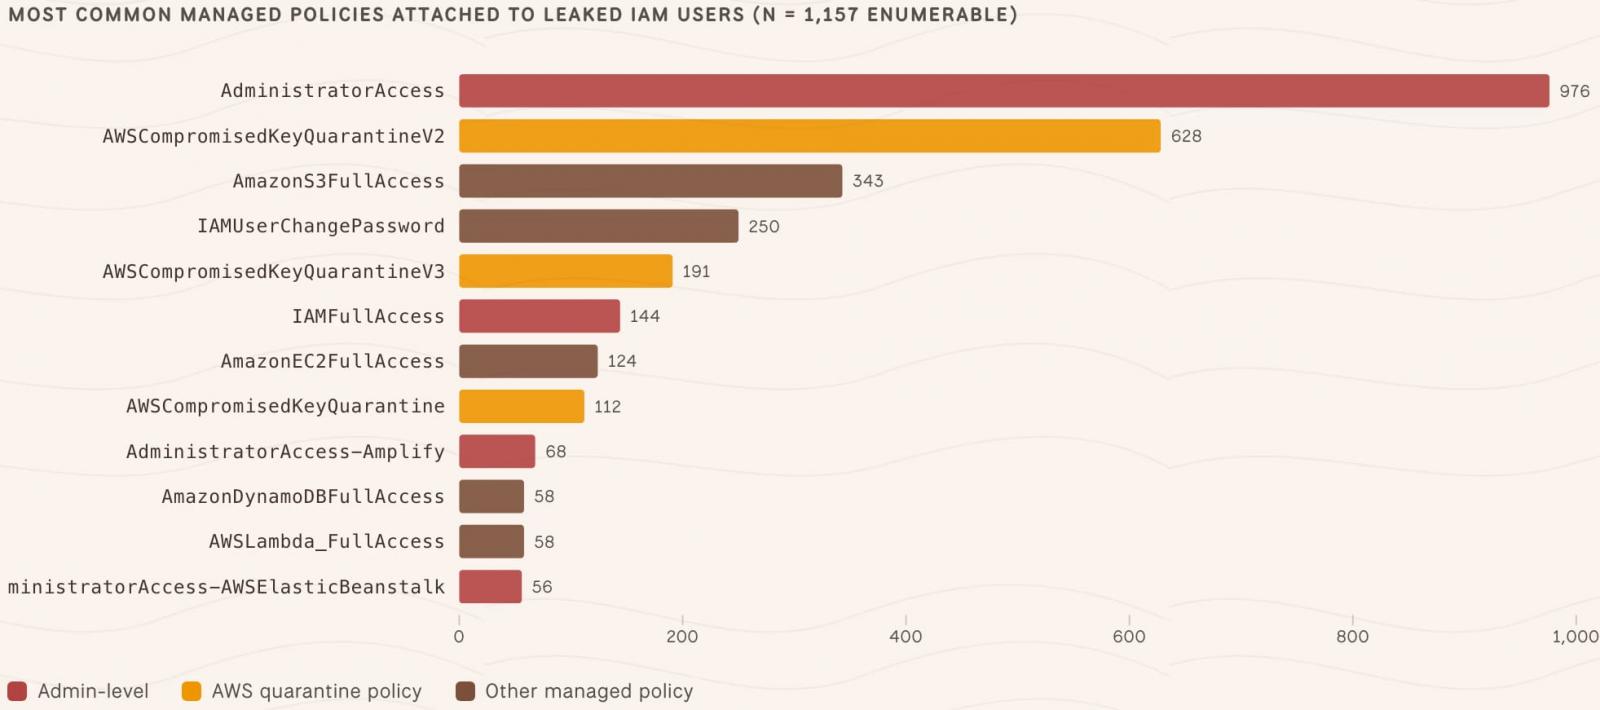
Los investigadores hallaron que 242 claves correspondían a usuarios de Identity and Access Management (IAM) con la política de administrador, la cual concede permisos totales para crear, modificar, eliminar y ver prácticamente todos los servicios y recursos de AWS dentro de una cuenta. En total, 768 claves activas proporcionaban control total sobre la cuenta AWS de una empresa.
Datos del estudio
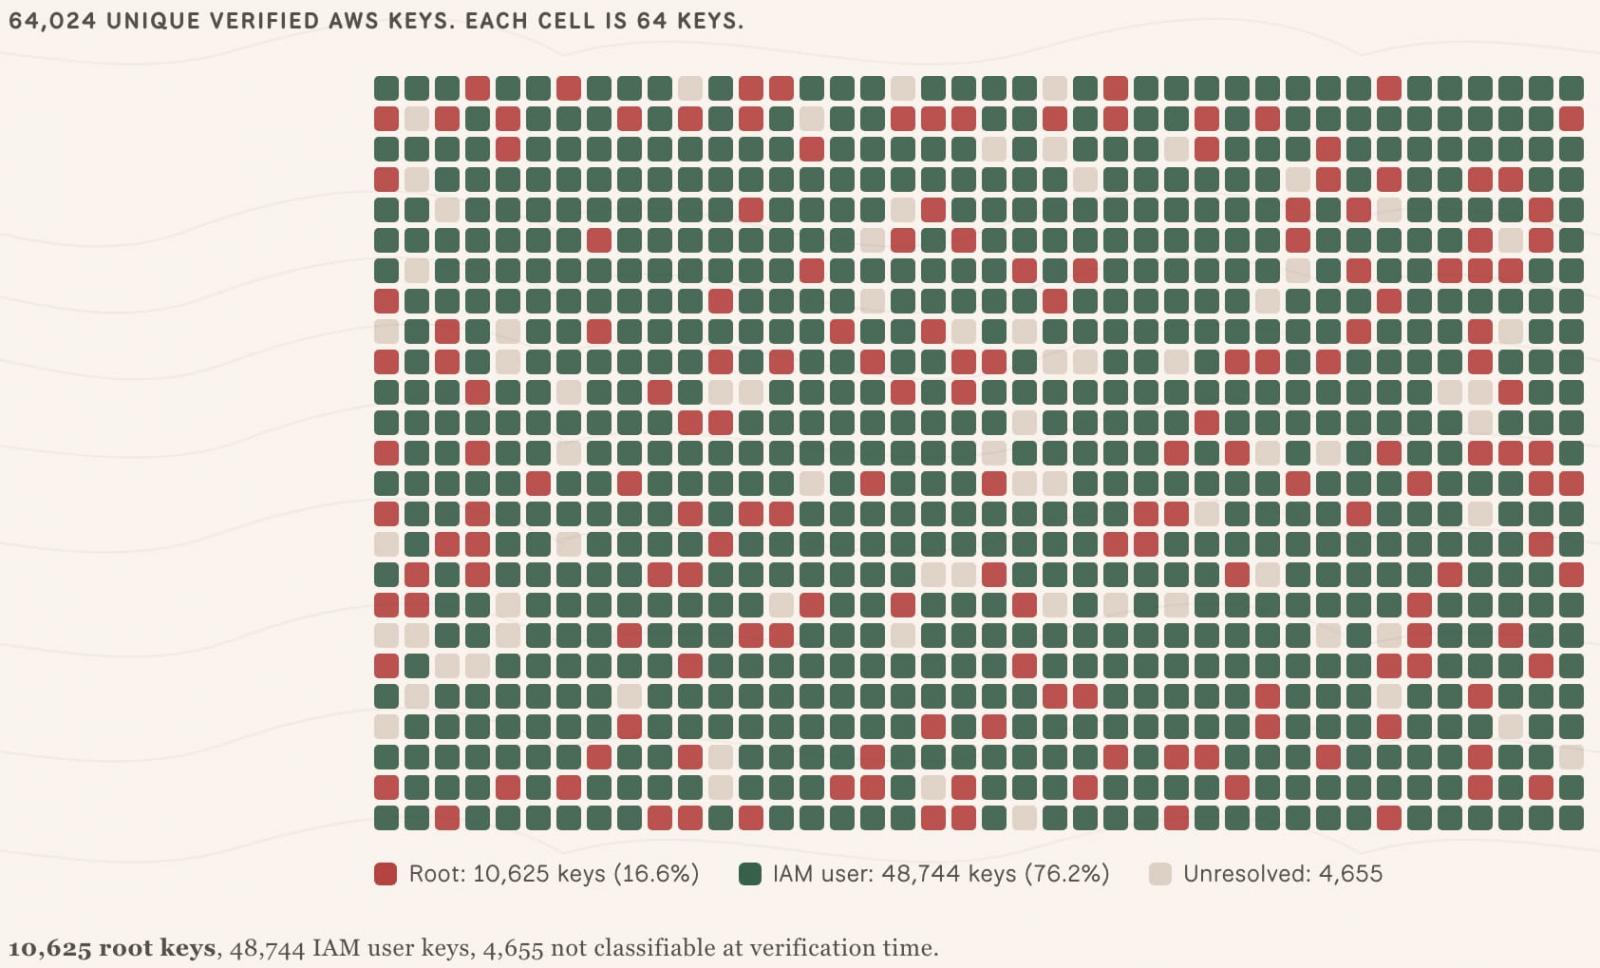
Truffle Security identificó 431.875 secretos de AWS en diversos repositorios de código, historial de Git, conjuntos de datos, imágenes Docker, bitácoras y registros de integración continua. Después de eliminar duplicados, se extrajeron 64.024 claves únicas vinculadas a 50.654 cuentas AWS. No obstante, solo 10.616 claves disponían de credenciales completas que permitieran su verificación, y el 88% de ellas seguían autenticándose correctamente al 10 de agosto.
Riesgos para las empresas
El control total de una cuenta AWS faculta a los atacantes para acceder, exfiltrar o borrar datos alojados en la nube, tomar el control de servidores y aplicaciones, y crear cuentas de administrador persistentes. También podrían implementar mineros de criptomonedas, lo que generaría cargos significativos para la empresa afectada. El estudio revela que solo 262 de las 2.754 cuentas legibles tenían configurada una alerta de presupuesto.
Origen de las filtraciones
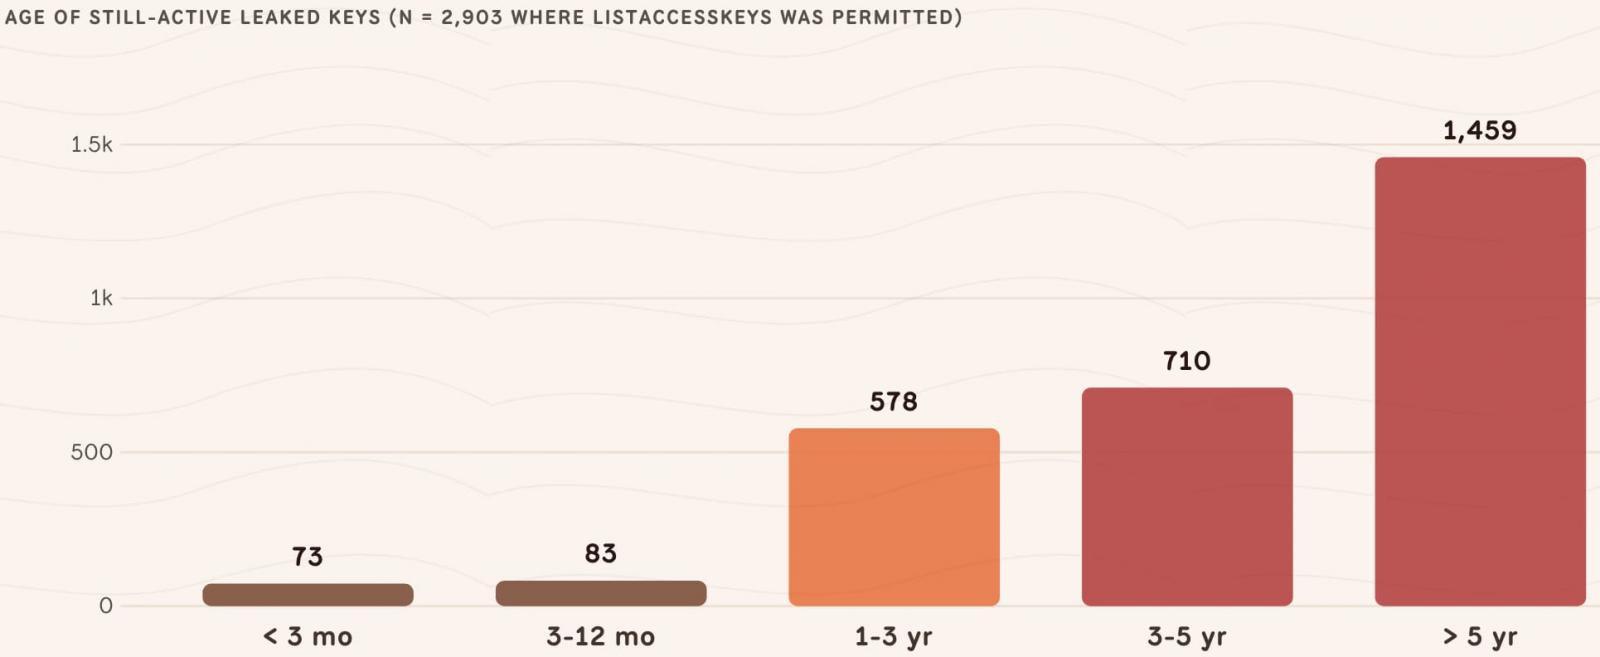
Hugging Face, la plataforma donde los desarrolladores comparten modelos de IA y conjuntos de datos, fue la mayor fuente de claves AWS filtradas, con 8.482 exposiciones únicas. De estas, el 17,9% eran claves raíz, sin restricciones de permisos IAM. Para las 2.903 claves con fecha de creación conocida, la edad media era de 1.831 días (aproximadamente cinco años), y la más antigua tenía 17,4 años. Solo el 13,7% de los usuarios poseían una clave más nueva asociada, lo que indica que la mayoría nunca se rotó.
Recomendaciones
- Eliminar todas las claves raíz.
- Revisar las credenciales IAM por antigüedad.
- Rotar o revocar claves expuestas.
- Configurar alertas de presupuesto.
- Considerar comprometida cualquier credencial aparecida en una fuente pública.
Respuesta de Amazon
Siempre que AWS tiene conocimiento de claves expuestas, notificamos a los clientes afectados. Investigamos a fondo todos los informes de claves expuestas y tomamos las medidas necesarias, como aplicar políticas de cuarentena para minimizar riesgos sin interrumpir su entorno de TI.
Un portavoz de Amazon declaró a BleepingComputer que también instan a seguir las mejores prácticas de seguridad y reportar incidentes a través del correo aws-security@amazon.com.















Deja una respuesta