

Según la empresa de inteligencia de amenazas Defused, los atacantes están apuntando a una cadena de dos vulnerabilidades en Microsoft SharePoint que les permite ejecutar código arbitrario en servidores no parcheados.
La primera vulnerabilidad, identificada como CVE-2026-55040, es un fallo de omisión de autenticación en la tubería de validación de tokens JWT. Atacantes sin privilegios pueden explotarla para realizar operaciones como usuario o administrador de un sitio de SharePoint.
La segunda, CVE-2026-63520, es una vulnerabilidad en Business Connectivity Services (BCS) de SharePoint que atacantes no autenticados pueden encadenar tras explotar con éxito CVE-2026-55040 para lograr ejecución remota de código (RCE) en un servidor SharePoint objetivo.
Ambos fallos cuentan con exploits de prueba de concepto (PoC) públicos, publicados por el investigador de seguridad de Rapid7, Stephen Fewer, el 11 de agosto (para CVE-2026-55040, primera parte de la cadena) y por el investigador de vulnerabilidades de VulnCheck, Jonathan Peterson, el 24 de agosto (para CVE-2026-63520).
Un día después de la publicación del exploit PoC para CVE-2026-55040, Defused informó que el código de explotación de Rapid7 ya había sido weaponizado en ataques.
Aproximadamente dos semanas después, el 25 de agosto, la compañía de ciberseguridad señaló que los actores de amenazas están encadenando la omisión de autenticación y el fallo RCE de SharePoint en ataques dirigidos a sus honeypots.
"Estamos viendo la cadena RCE de SharePoint CVE-2026-55040 + CVE-2026-63520 sondeada en nuestros honeypots", advirtió Defused el martes. "Se ejercitó el bypass JWT (55040), seguido de una intensa enumeración de administradores y sondeo del sumidero Business Data Catalog detrás de CVE-2026-63520. Aún no se ha observado ejecución de código".
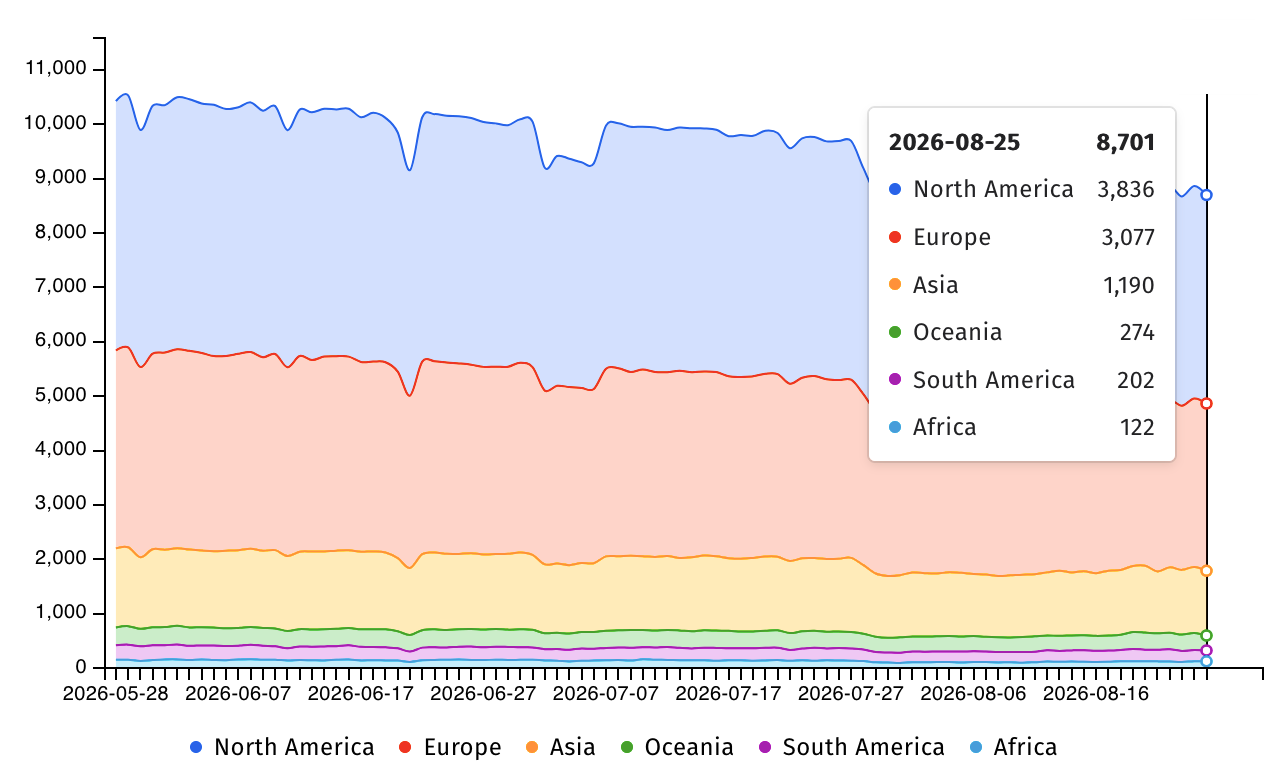
La organización sin ánimo de lucro de seguridad en Internet Shadowserver rastrea ahora más de 8.700 servidores Microsoft SharePoint expuestos en línea. Sin embargo, no hay detalles disponibles sobre cuántos son honeypots configurados para detectar intentos de explotación o cuántos ya han sido asegurados contra ataques dirigidos a estos fallos.
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) ya ordenó el 18 de agosto a las agencias federales y defensores de red que aseguren sus servidores SharePoint contra los ataques en curso de CVE-2026-55040.
Si bien Microsoft ha calificado la vulnerabilidad CVE-2026-63520 como un objetivo atractivo para los actores de amenazas, aún no la ha etiquetado como explotada en el wild.
El 15 de julio, CISA también advirtió a los defensores de red que aseguren sus servidores contra atacantes que explotan activamente tres vulnerabilidades (CVE-2026-32201, CVE-2026-45659 y CVE-2026-56164) para comprometer instancias de SharePoint Server locales expuestas a Internet.
La agencia de ciberseguridad instó a los equipos de seguridad a revisar la guía oficial de endurecimiento de seguridad de SharePoint Server de Microsoft y a evitar exponer directamente los servidores SharePoint en Internet a menos que sea necesario.
El martes, también confirmó que la vulnerabilidad de ejecución remota de código CVE-2026-45659 en SharePoint, señalada como explotada en el wild desde principios de julio, ahora también se explota en ataques de ransomware.
Desde noviembre de 2021, CISA ha señalado 15 fallos de Microsoft SharePoint explotados activamente, ocho de ellos también explotados por bandas de ransomware.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- Hackers aprovechan un nuevo exploit de Microsoft SharePoint en ataques
- Fallo crítico de RCE en la extensión IKE de Windows ahora explotado activamente
- CISA: fallo de Microsoft SharePoint ahora explotado en ataques de ransomware
- vBulletin corrige un fallo crítico de RCE preautenticación con exploit público
- CISA advierte a los administradores que parcheen fallos de SharePoint explotados activamente
















Deja una respuesta