


Agencias internacionales de aplicación de la ley y socios privados han incautado la infraestructura del malware Sality en una acción conjunta destinada a interrumpir y desmantelar la botnet peer-to-peer (P2P). Como parte de esta operación, el Departamento de Justicia de EE. UU. (DOJ), el FBI y el Servicio de Investigaciones Criminales de Defensa (DCIS) incautaron dominios vinculados a Sality en Estados Unidos, mientras que socios en Bulgaria, Hungría y Rumania incautaron dominios adicionales alojados en Europa.
El equipo de Counter Adversary Operations de CrowdStrike, en colaboración con agencias de aplicación de la ley y socios de la industria privada, también desmanteló los canales de control de la botnet mediante una operación de hundimiento peer-to-peer que aisló las máquinas infectadas.
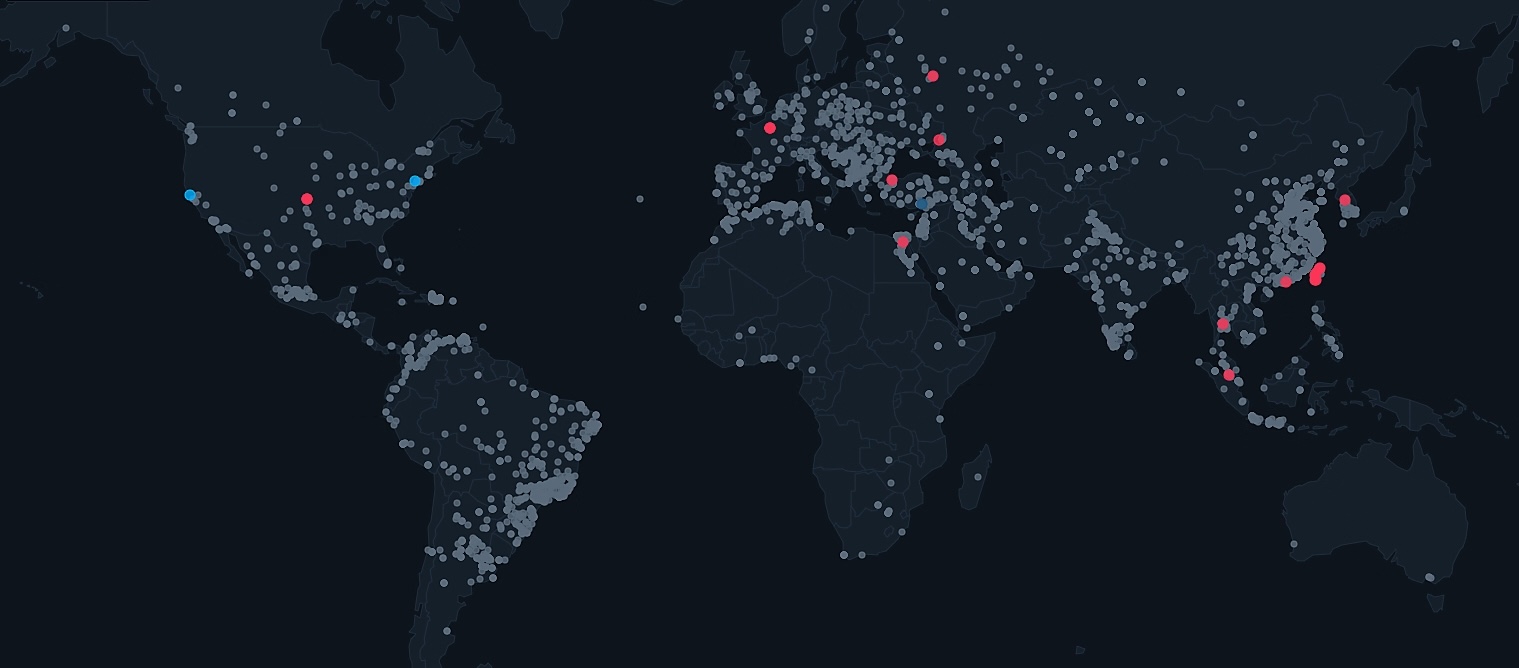
La botnet Sality ha estado activa durante más de dos décadas y ha infectado más de 15,000 dispositivos con malware desde al menos 2003, cuando apareció por primera vez. CrowdStrike afirma que Sality está controlado por un grupo criminal que rastrea como SALTY SPIDER, que probablemente opera desde la República de Bashkortostán en Rusia.
Las computadoras víctimas infectadas con Sality formaban parte de una botnet peer-to-peer (P2P), que es una red de computadoras (cada una un 'bot') infectadas con el malware Sality y controladas por el operador de Sality, dijo el DOJ.
Según CrowdStrike, las dos redes separadas de botnet Sality que aún estaban activas durante la operación de esta semana se utilizaban principalmente para distribuir cargas útiles de malware EggJagger en ataques de secuestro de portapapeles (clipjacking).
- A lo largo de su historia, Sality distribuyó una amplia variedad de familias de malware distintas que abarcaban robo de credenciales, distribución de spam, servicios proxy, explotación de redes y ataques de denegación de servicio distribuido (DDoS).
- Durante los últimos ocho años, la carga útil principal ha sido EggJagger, una herramienta de clipjacking que monitorea el portapapeles en busca de direcciones de criptomonedas y las reemplaza silenciosamente con direcciones controladas por el operador.
La botnet P2P fue interrumpida hundiendo la lista de superpares conocidos de Sality, que forman su columna vertebral de comunicación, para bloquear la propagación de paquetes de archivos (transferencias directas de carga útil) y paquetes de URL (instrucciones de descarga de carga útil) y purgar las listas de pares de las máquinas infectadas.
Después de más de dos décadas de operación continua, CrowdStrike, junto con agencias internacionales de aplicación de la ley y socios de la industria, llevó a cabo una operación de interrupción exitosa contra la botnet Sality, que ahora ya no está bajo el control del operador, agregó CrowdStrike.
Las agencias de aplicación de la ley de todo el mundo han desmantelado múltiples operaciones de ciberdelincuencia desde principios de año como parte de acciones conjuntas internacionales. En marzo, las autoridades estadounidenses y europeas, junto con socios privados, interrumpieron la red proxy cibercriminal SocksEscort y derribaron la infraestructura de comando y control (C2) utilizada por las botnets Aisuru, KimWolf, JackSkid y Mossad.
Más recientemente, las autoridades neerlandesas sacaron de línea una botnet masiva de 17 millones de dispositivos en mayo, y una operación liderada por el FBI interrumpió las plataformas de piratería QScan y QTRouter utilizadas por grupos chinos de ciberespionaje.
















Deja una respuesta