

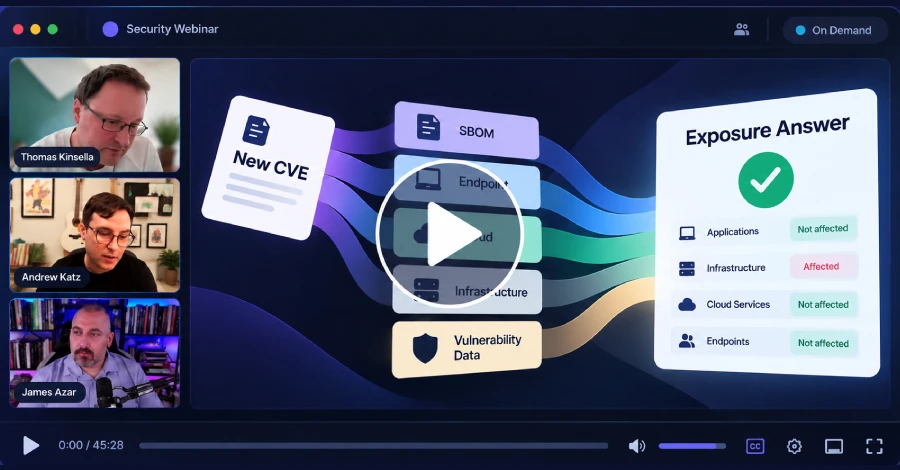
Cuando se divulga una vulnerabilidad crítica, la alerta llega al instante, pero la pregunta más difícil de responder es: ¿estamos realmente expuestos? Para muchos equipos de seguridad, hallar esa respuesta implica saltar entre múltiples herramientas, como escáneres de vulnerabilidades, soluciones de endpoints, inventarios en la nube, SBOMs, repositorios y datos de aplicaciones, con el fin de reunir el contexto necesario para actuar con rapidez.
Con la aceleración del uso de inteligencia artificial en el descubrimiento e investigación de vulnerabilidades, ese retraso cobra mayor relevancia. El desafío ya no es únicamente detectar vulnerabilidades, sino reducir el lapso entre la divulgación, la evaluación de exposición y la respuesta efectiva. Por ello, lo invitamos a registrarse en nuestro próximo seminario web en vivo, titulado 'Superando los ataques de la era de la IA con una respuesta más rápida', donde verá cómo el equipo de seguridad de Tines aborda este problema.
Vea cómo Tines creó una vista de exposición más rápida
En esta sesión, el cofundador y CCO de Tines, Thomas Kinsella, junto con el ingeniero sénior de operaciones de seguridad, Andrew Katz, mostrarán cómo su equipo integra múltiples fuentes de datos de exposición en un único panel interactivo.
La presentación cubrirá cómo los equipos pueden conectar diversos datos: SBOMs para identificar paquetes vulnerables, datos de endpoints para conocer aplicaciones y versiones instaladas, inventarios en la nube para detectar recursos afectados, y datos de vulnerabilidades para priorizar los sistemas que realmente importan. El objetivo es claro: transitar con mayor rapidez desde 'nuevo CVE' hasta 'esto nos afecta' o 'esto no nos afecta'. En lugar de reconstruir manualmente ese panorama ante cada nueva vulnerabilidad, los equipos pueden crear flujos de trabajo reutilizables que capturen el contexto pertinente y simplifiquen la evaluación de exposición.
Únase al seminario web para observar el panel de exposición en acción y descubrir cómo Tines conecta los datos de seguridad con un proceso de toma de decisiones más ágil.
Dónde encaja la IA, y dónde no debería
También se examinará cómo Tines combina el análisis asistido por IA con la automatización determinista. La IA puede ayudar a los equipos a razonar sobre entradas complejas y a diseñar flujos de trabajo más rápidamente. Una vez que esos flujos son revisados y aprobados, la automatización predecible se encarga de la ejecución repetitiva, evitando que los analistas realicen manualmente los mismos pasos cada vez.
Para los equipos de gestión de vulnerabilidades, SecOps, seguridad en la nube y AppSec, el valor práctico es evidente: menos tiempo recopilando evidencia, respuestas más rápidas y un camino más corto hacia la acción. La próxima vulnerabilidad importante no llegará con un mapa que indique dónde existe en su entorno. Sus herramientas ya pueden contener la respuesta. Regístrese en 'Superando los ataques de la era de la IA con una respuesta más rápida' para ver cómo Tines ha construido una forma más ágil de encontrarla.
















Deja una respuesta