

Un grupo de investigadores ha desvelado DDRop, un ataque de hardware que rompe la protección de memoria en la computación confidencial de Intel y AMD. El método suprime silenciosamente las escrituras en la memoria de un servidor, de manera que el procesador continúa leyendo datos cifrados antiguos como si fueran los más recientes.
El ataque exige que el adversario ya controle el software del servidor y pueda acceder físicamente a la máquina durante un breve periodo para insertar una pequeña placa de circuitos, conocida como interposer, entre el procesador y un módulo de memoria. Construir ese interposer cuesta menos de 200 dólares. DDRop funciona contra Intel TDX, Intel Scalable SGX y AMD SEV-SNP, el hardware que los servicios en la nube emplean para mantener privados los datos de los clientes mientras están en uso, incluso frente al proveedor de la nube.
La computación confidencial mantiene cifrada la memoria de un servidor, de modo que incluso alguien con acceso físico a la máquina solo ve datos codificados. Sin embargo, para cubrir la gran cantidad de memoria que utiliza un servidor en la nube, estos diseños omiten una garantía llamada frescura. El procesador puede confirmar que la memoria está cifrada, pero no que contiene el último valor escrito, y que los datos cifrados antiguos aún se descifran correctamente.
DDRop convierte esa brecha en un ataque. Cuando el interposer suprime una escritura, el valor anterior permanece en la memoria y el procesador lo lee como si la actualización hubiera ocurrido. El motor de cifrado no detecta nada anómalo.
Según los investigadores, DDRop es el primer ataque activo con interposer que funciona en la memoria DDR5 de los servidores en la nube actuales, y el primero en romper la integridad de un sistema Intel TDX actualizado en lugar de solo leer datos de él.
Ataques anteriores con interposer en DDR5, como TEE.fail, eran pasivos. Escuchaban el bus de memoria y tenían que ralentizarlo para funcionar con equipos de laboratorio de segunda mano. Los ataques activos que modificaban lo que veía la memoria, como Battering RAM, solo funcionaban en DDR4 más antiguo, y el rediseñado formato de comandos de DDR5 bloquea el truco de intercambio de direcciones que utilizaban. DDRop lo elude suprimiendo escrituras.
El interposer es una pequeña placa de interruptores que se sitúa en el bus de memoria y funciona a toda la velocidad de DDR5. Para suprimir una escritura, fuerza un error en el bus de comandos y luego corta el cable que el módulo de memoria utiliza para informar de ese error, de modo que el módulo descarta silenciosamente el comando y nunca se avisa al procesador.
DDRop es obra de investigadores de KU Leuven, ETH Zurich, la Universidad de Durham y Google, y está previsto que se presente en la conferencia ACM CCS 2026 en noviembre. El equipo afirma que publicará los diseños de la placa del interposer, el firmware del controlador y el código del ataque en GitHub, junto con su artículo de investigación.
Rompiendo Intel TDX
En Intel TDX, los investigadores convirtieron la supresión de escrituras en un control total de una máquina virtual protegida. TDX mantiene las tablas de páginas de cada máquina virtual cifradas y bajo el control de un firmware de confianza.
Cuando ese firmware escribe entradas vacías para configurar una nueva tabla de páginas, DDRop suprime esas escrituras, de modo que la tabla conserva en su lugar datos elegidos por el atacante que quedaron en esa memoria previamente. Eso permite que la propia máquina virtual del atacante asigne su memoria a cualquier dirección física y lea o modifique memoria protegida.
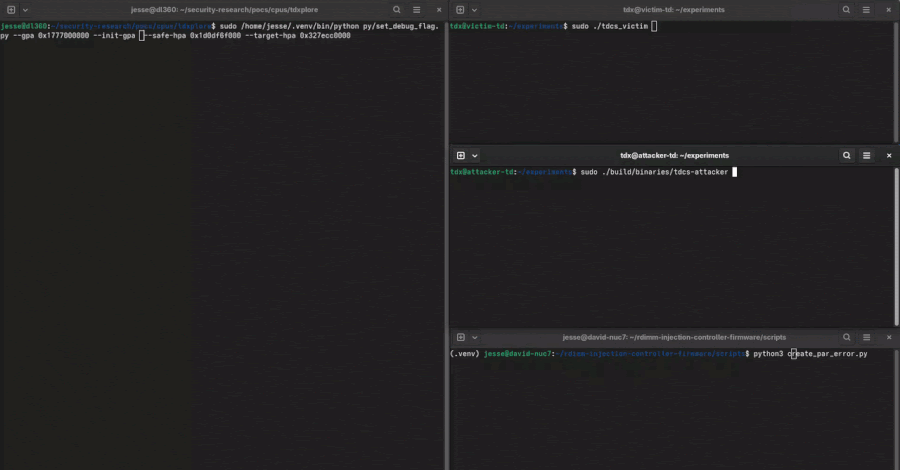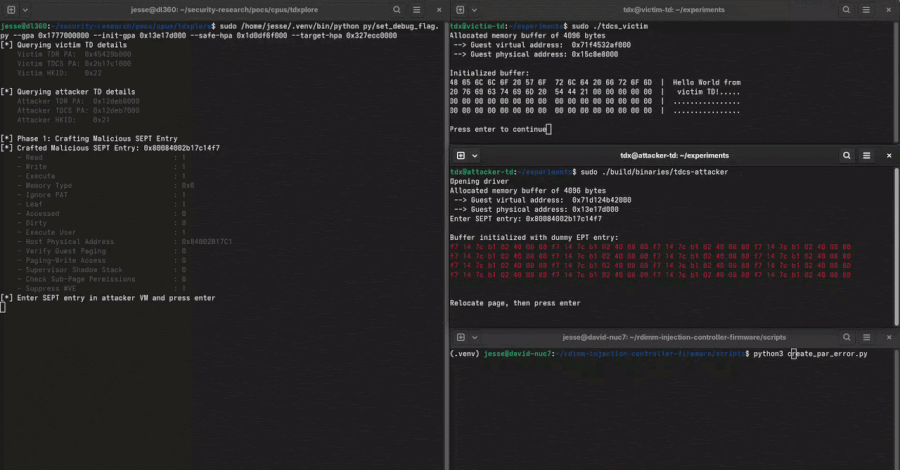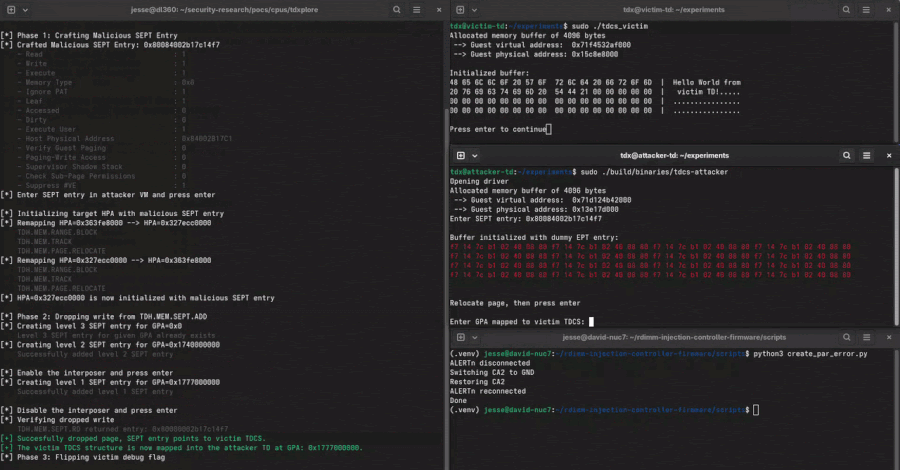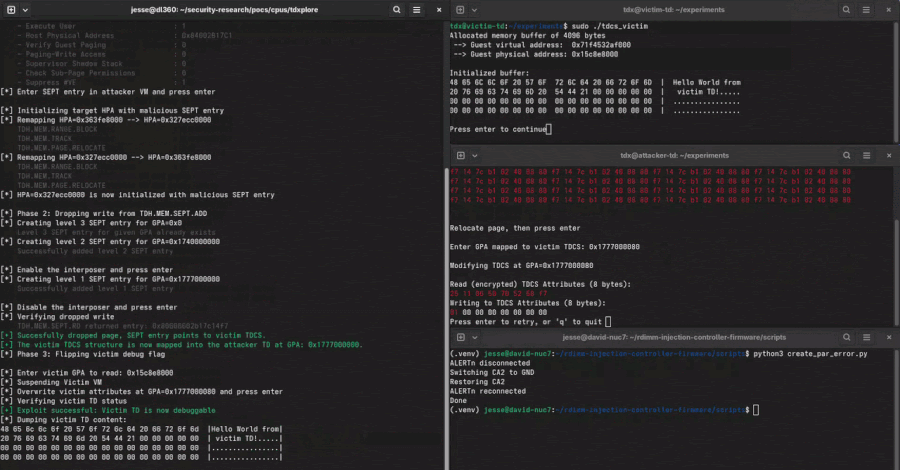
Con ese acceso, los investigadores leyeron la memoria privada de una máquina virtual víctima y cambiaron una máquina víctima a modo de depuración, lo que les permitió copiar su memoria en texto plano y luego restaurar los datos originales para que la víctima no mostrara signos de manipulación.
También sobrescribieron la medición de lanzamiento que utiliza una máquina virtual para demostrar a un cliente remoto que se inició en un estado conocido y de confianza. Con eso cambiado, una máquina virtual controlada por el atacante podría pasar esa comprobación como si fuera de confianza.
Dos de estos resultados, leer la memoria de una víctima y activar el modo de depuración, se mostraron solo bajo el modo predeterminado de TDX, llamado integridad lógica. El modo opcional y más fuerte de TDX, llamado integridad criptográfica, los bloquearía, según los investigadores, porque ambos implican cambiar datos que pertenecen a otra máquina virtual.
Falsificar la atestación de una máquina, argumentan, seguiría funcionando bajo el modo más fuerte, porque esa escritura ocurre dentro de la propia máquina virtual del atacante y bajo su propia clave, por lo que el hardware sigue marcando los datos como válidos. La integridad criptográfica tampoco añade una comprobación de frescura, por lo que no puede detectar que se reutilizaron contenidos antiguos. Su sistema de pruebas no soportaba ese modo, por lo que no pudieron confirmarlo.
En AMD SEV-SNP, el resultado es más limitado. Suprimir escrituras durante la función de reubicación de páginas de AMD permitió a los investigadores copiar el contenido de una página víctima en otra, pero los ataques de modo de depuración y falsificación de atestación son específicos de Intel TDX.
Las tres tecnologías cifran la memoria sin la comprobación de frescura que explota DDRop, por lo que las tres se ven afectadas. El Intel Client SGX más antiguo, usado en algunos chips de escritorio y portátiles, no lo está, porque utiliza un árbol de integridad por hardware que detecta datos obsoletos, aunque Intel lo ha retirado desde entonces.
Las GPU de computación confidencial de NVIDIA quedan fuera de alcance, porque su memoria está dentro del encapsulado del chip, donde no se puede colocar un interposer. Los investigadores no probaron Arm CCA y dicen que también podría verse afectado.
El ataque está dirigido a servidores en la nube, no a ordenadores domésticos ni teléfonos. Intel TDX, Scalable SGX y AMD SEV-SNP son ofrecidos por las principales plataformas en la nube, incluidas AWS, Microsoft Azure y Google Cloud, para proteger las cargas de trabajo de los clientes. DDRop no demuestra que se haya accedido ilegalmente a ninguno de estos servicios.
Demuestra que un atacante con el acceso adecuado y un componente de hardware barato podría socavar la protección en la que se basan esos servicios.
Los investigadores declararon a The Hacker News que no tienen evidencia de que DDRop o un interposer activo comparable se haya utilizado fuera de un laboratorio.
Sin parche sencillo
No hay un parche sencillo. La debilidad está en el diseño del hardware, según los investigadores. El cifrado de memoria escalable actual renuncia a la comprobación de frescura a cambio de proteger grandes cantidades de memoria, y cerrar la brecha de forma definitiva requeriría nuevo hardware de cifrado de memoria que añada tanto integridad como frescura.
Los cambios de software pueden elevar el listón sin eliminar la causa raíz. Entre ellos se incluyen restringir las funciones de gestión de memoria que abusa DDRop, comprobar que las escrituras importantes realmente se hayan realizado y buscar un interposer durante el arranque.
Intel y AMD fueron informados de DDRop con antelación mediante divulgación coordinada, y ambas reconocieron los hallazgos y emitirían boletines de seguridad en la fecha de divulgación. Ninguna de las dos empresas ofreció orientación sobre mitigaciones ni un calendario, según los investigadores.
AMD dijo a The Hacker News que, dado que el ataque requiere acceso físico al sistema, queda fuera del alcance del modelo de amenazas publicado para SEV / SNP. Intel mantiene la misma posición sobre ataques físicos contra la memoria del servidor.
Intel ha dicho por separado que los ataques físicos de este tipo con interposer quedan fuera de la protección que ofrece su cifrado de memoria, y que no tiene previsto asignar un CVE a tales ataques.
También ha descrito esta área de investigación como "fuera de alcance, pero no fuera de la mente". El modo opcional de integridad criptográfica de Intel, disponible en algunos procesadores Xeon actuales, ya bloquea parte de DDRop, e Intel dice que está trabajando en diseños de cifrado de memoria más fuertes para chips futuros.
Una de esas propuestas, llamada versionado de líneas de caché, añadiría una comprobación de frescura al bus de memoria. Los investigadores dicen que no está claro si detendría DDRop, y que Intel no ha dicho si lo haría.
AMD dijo que su boletín sobre DDRop se publicará en su página de seguridad de productos más tarde el 14 de septiembre. Intel no respondió a una solicitud de comentarios antes de la publicación.
Construir el interposer es barato. Los investigadores calcularon las piezas para una unidad en unos 159 dólares, sin contar desarrollo ni mano de obra, y dicen que se puede instalar en minutos y luego controlar enteramente desde software.
Como solo necesita una breve visita a la máquina, los investigadores señalan que el acceso requerido podría provenir de un empleado deshonesto de un centro de datos, una manipulación en algún punto de la cadena de suministro o un hardware incautado bajo obligación legal.






Deja una respuesta