

El grupo de extorsión ShinyHunters accedió al sitio de filtraciones de datos de la operación de ransomware Clop (también conocida como Cl0p), desfiguró el portal alojado en Tor y asegura haber robado información del servidor y las claves privadas de su servicio onion.
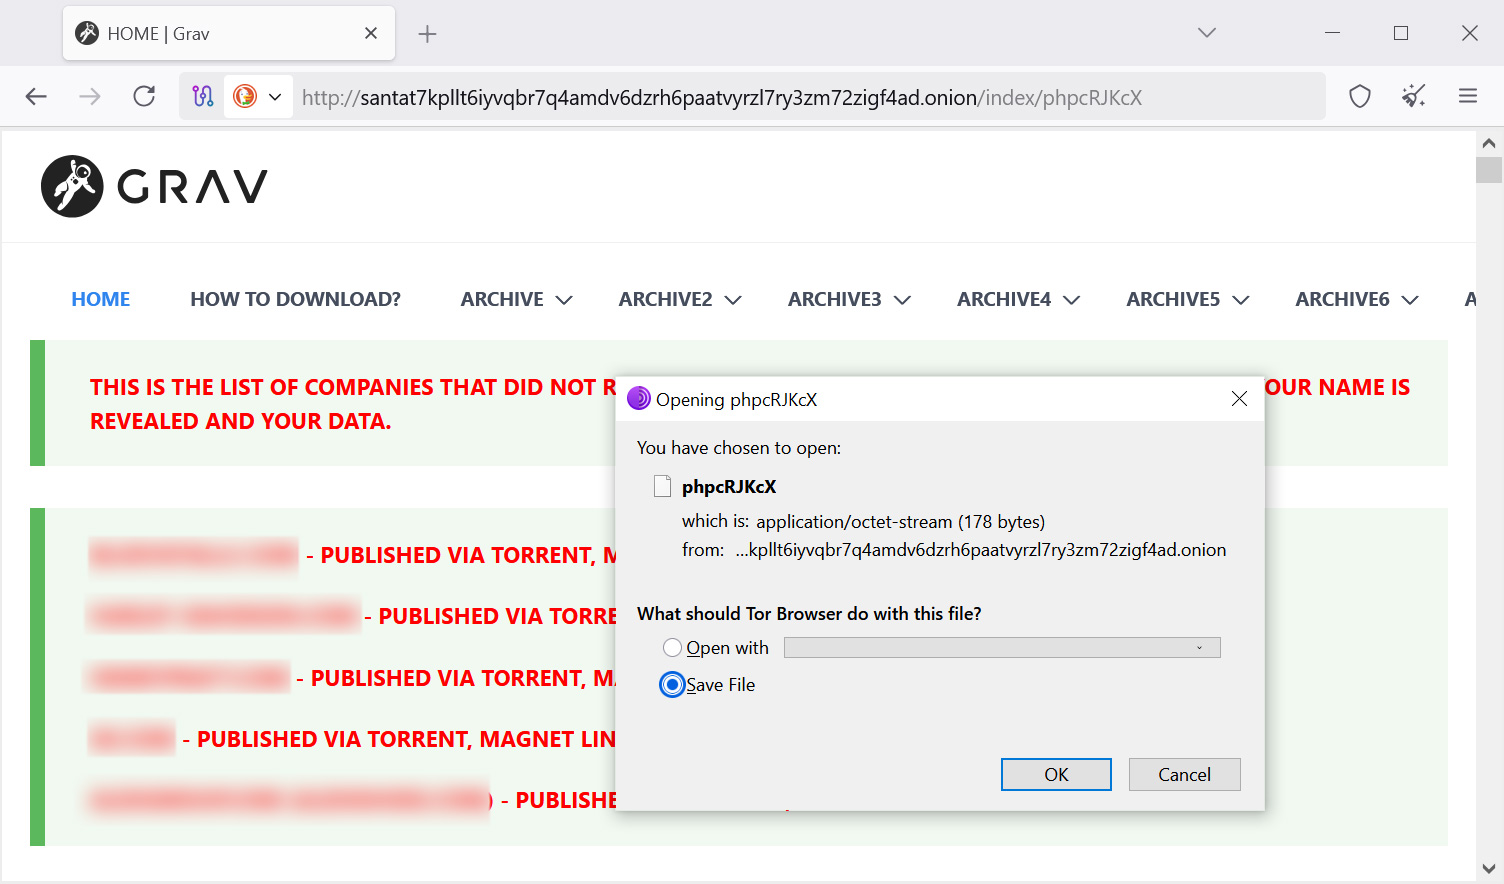
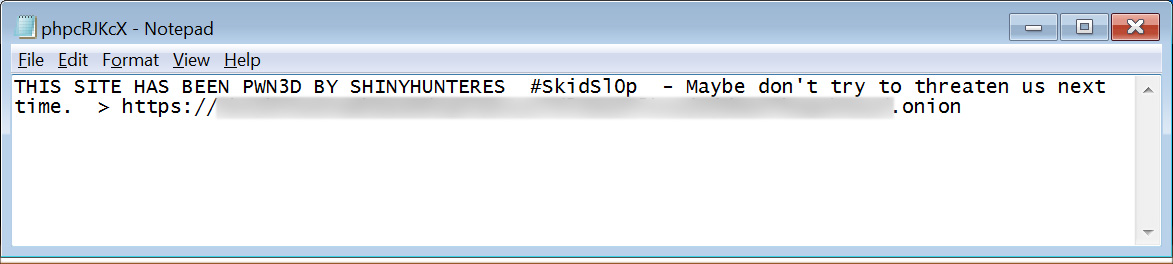
El ataque comenzó la noche del viernes, cuando ShinyHunters aprovechó lo que describe como una vulnerabilidad de carga de archivos sin autenticación en Grav CMS para subir un archivo de texto al sitio de Clop. El archivo contenía un mensaje dirigido a la banda de ransomware en el que les advertían que no los amenazaran e incluía un enlace al sitio de filtraciones de ShinyHunters.
THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES #Skids10p – Maybe don't try to threaten us next time
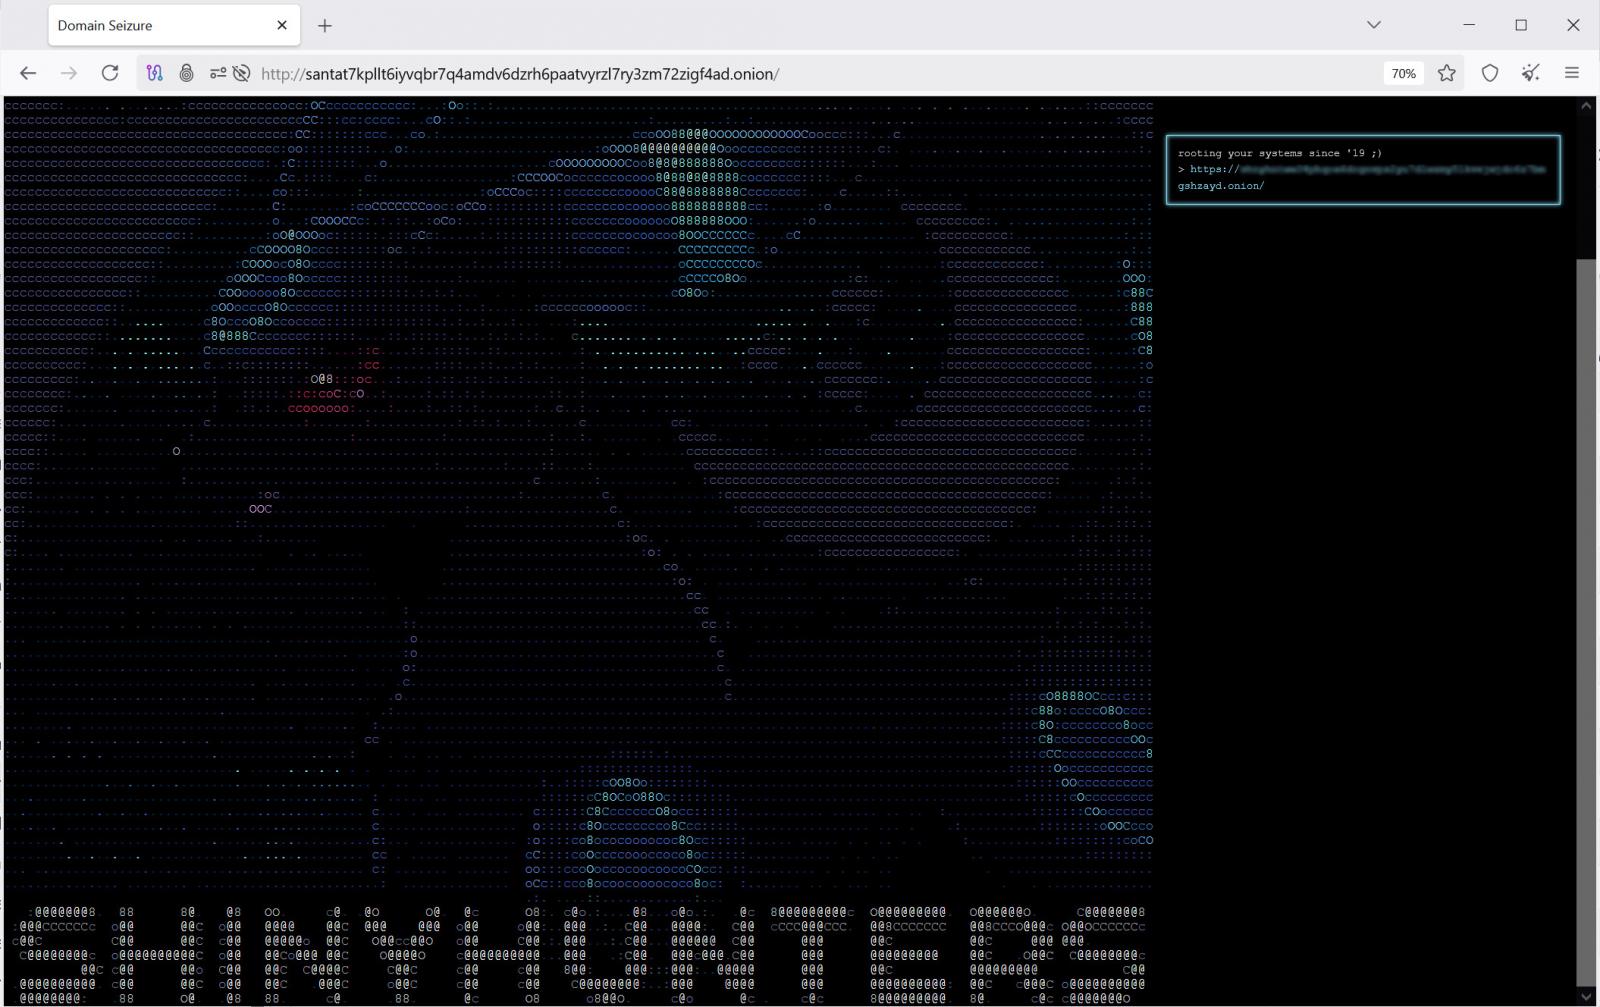
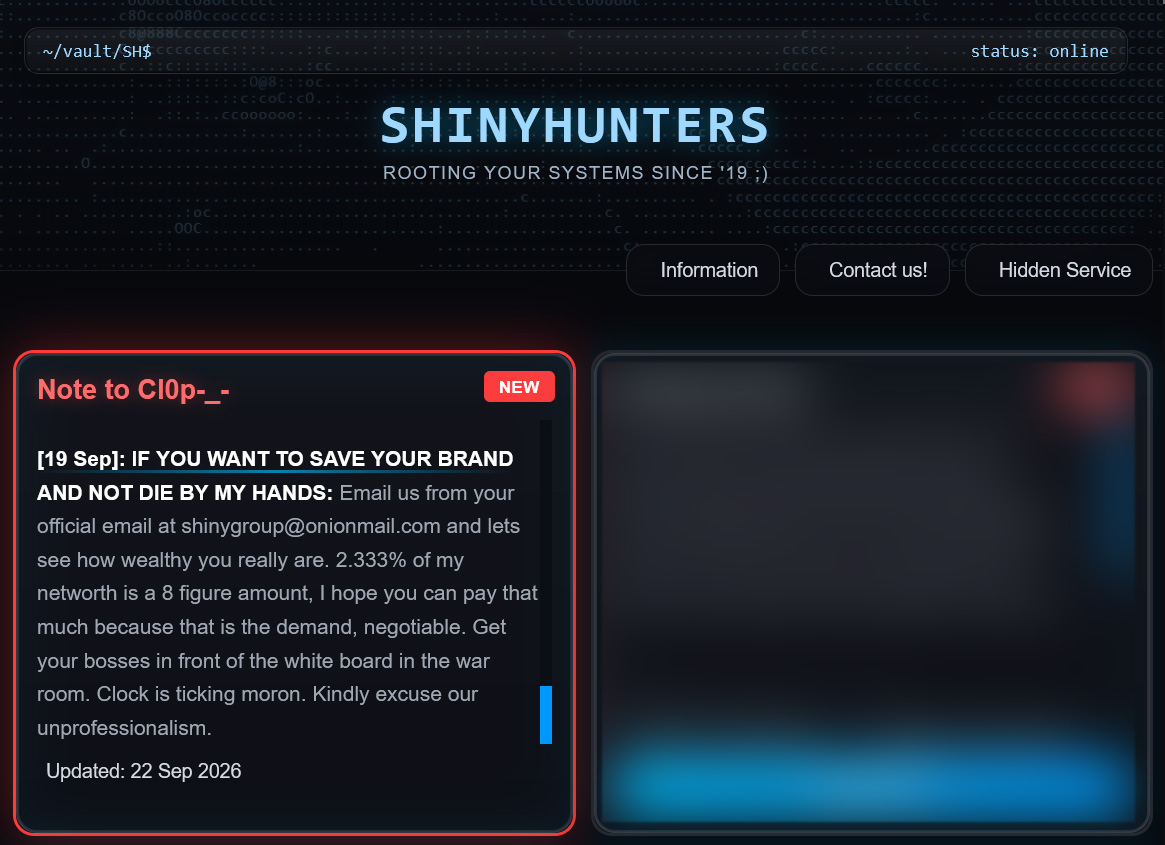
BleepingComputer confirmó que el archivo había sido cargado en el servidor de Clop y podía descargarse directamente desde el sitio Tor de la banda. Horas después, ShinyHunters afirmó haber 'desfigurado por completo' el sitio de Clop. Al visitarlo, se comprobó que había sido reemplazado por una página con arte ASCII de Umbreon, el Pokémon utilizado como logotipo del grupo, junto a un enlace a su sitio Tor y el mensaje 'rooting your systems since '19 ;)'. Según ShinyHunters, la página desfigurada seguía siendo servida desde la infraestructura de Clop al momento de la publicación.
Tras la publicación del artículo, ShinyHunters añadió una serie de actualizaciones diarias en su sitio de filtraciones, advirtiendo a Clop que estaba siendo extorsionada y amenazando con publicar la información presuntamente robada si no cumplían sus demandas. El grupo exigió inicialmente un pago de ocho cifras y luego indicó que la cantidad aumentaría cada 24 horas que Clop no respondiera. También añadió nuevas exigencias, como una disculpa pública, y amenazó con revelar información sobre empresas que supuestamente pagaron a Clop durante su campaña de extorsión contra Oracle E-Business Suite, incluyendo los montos y las direcciones de Bitcoin asociadas.
El 21 de septiembre, Clop respondió públicamente con un breve mensaje en su propio sitio de filtraciones, previamente secuestrado por ShinyHunters: 'Shiny Hunters we trying to reach you. Your email does not work. Come online old platform no email'. ShinyHunters rechazó la petición y continuó exigiendo el pago, reiterando que Clop era ahora el objetivo de un intento de extorsión.
ShinyHunters afirma haber robado datos
ShinyHunters declaró a BleepingComputer que obtuvo 'acceso total' al servidor y robó código fuente, complementos de Grav CMS, registros del sistema y otros datos. 'Los datos que robamos incluyen códigos fuente, complementos de gravCMS y otras cosas. Todavía los estamos descargando y revisando', señaló el grupo. Los atacantes también afirman haber sustraído todos los archivos almacenados en /var/log, lo que podría incluir actividad del sistema, registros de autenticación y posiblemente las direcciones IP de quienes se conectaron.
ShinyHunters también asegura haber obtenido las claves privadas utilizadas por el servicio Tor onion de Clop. 'Tenemos sus claves onion. Así que si nos expulsan no importaría en absoluto porque controlamos las claves privadas para alojar exactamente la misma URL onion', afirmó el atacante. Si las claves son válidas, esto permitiría operar un sitio Tor con la dirección onion existente de Clop en servidores bajo su control.
BleepingComputer confirmó de forma independiente la desfiguración y el archivo subido anteriormente, pero no ha verificado de manera independiente las afirmaciones sobre el robo de registros, código fuente o claves privadas onion. ShinyHunters dice estar revisando los datos presuntamente robados. Al preguntarles qué planeaban hacer con la información, el atacante respondió: 'Vamos a extorsionarlos'. El grupo planea publicar un mensaje en su propio sitio de filtraciones indicando a Clop que contacte con ellos en un plazo de 72 horas.
El investigador de ciberseguridad VXDB dijo a BleepingComputer que la imagen de Umbreon ahora mostrada en el sitio de Clop es la misma que se utilizó en la desfiguración del sitio HackForums en agosto de 2020, que ShinyHunters también reivindicó en aquel momento.
Enfrentamiento entre grupos criminales
ShinyHunters afirma que el ataque es una represalia por las amenazas que, según ellos, hizo un representante de Clop durante una disputa en curso entre los grupos. Según ShinyHunters, un representante de Clop amenazó con identificar a los miembros del grupo y profirió amenazas violentas después de que ShinyHunters interrumpiera una campaña de robo de datos de Clop. La disputa se remonta a la campaña de robo de datos de Clop contra Oracle E-Business Suite en 2025.
En octubre de 2025, Clop explotó múltiples vulnerabilidades en servidores de Oracle E-Business Suite, incluida una falla de día cero rastreada como CVE-2025-61882, para robar datos de organizaciones en campañas de extorsión. Casi al mismo tiempo, atacantes que se autodenominan 'Scattered Lapsus$ Hunters', incluido ShinyHunters, filtraron una prueba de concepto de exploit que Oracle luego confirmó que coincidía con un exploit utilizado en los ataques de Clop. En ese momento, ShinyHunters dijo a BleepingComputer que el exploit les pertenecía originalmente y que Clop lo obtuvo sin autorización.
ShinyHunters sostiene que las tensiones aumentaron tras la campaña de Oracle, con un representante de Clop supuestamente amenazando a miembros del grupo. 'Durante la campaña de Oracle EBS que ejecutaron y me robaron el año pasado, alguien de cl0p me escribió personalmente y dijo, y cito (traducido del ruso): Tengo más dinero que tú y que toda tu gente junta, te mataré pronto', declaró ShinyHunters a BleepingComputer. BleepingComputer no ha verificado estas acusaciones de forma independiente y se ha puesto en contacto con Clop sobre la brecha y las alegaciones, y actualizará la historia si recibe respuesta.
- Passkey-themed phishing attacks lead to Microsoft 365 data theft
- ShinyHunters hackers claim breach of Florida "DAVID" DMV database
- Novocure data breach affects more than 1,400 cancer patients
- Clop created custom web shell for Windchill data theft attacks
- Ernst & Young data breach claimed by ShinyHunters extortion gang






Deja una respuesta