

El shadow IT comprende hardware, software y servicios que funcionan sin el conocimiento o la aprobación de los equipos de TI y seguridad. Incluye aplicaciones no autorizadas que los empleados instalan, extensiones de navegador con permisos excesivos y endpoints provisionados una sola vez que nunca se incorporan a ninguna plataforma de monitoreo. Estos activos no gestionados generan brechas de visibilidad porque los controles de seguridad existentes no los supervisan.
Muchas organizaciones recurren a escaneos de descubrimiento de red para medir la cobertura de activos. Aunque son útiles, solo identifican los endpoints que responden durante la ventana de escaneo. Los dispositivos apagados, los segmentos de red aislados y el software que no expone puertos de escucha pueden permanecer invisibles. Por lo tanto, el descubrimiento de red mide la accesibilidad de la red, no la cobertura de monitoreo.
Wazuh es una plataforma de seguridad gratuita y de código abierto que unifica capacidades SIEM y XDR en endpoints y cargas de trabajo en la nube. Recopila datos de inventario del sistema directamente desde cada endpoint monitoreado, lo que permite a los equipos de seguridad comparar lo que reportan los escaneos de red con lo que informan los endpoints monitoreados por Wazuh. Esta comparación ayuda a identificar endpoints no gestionados, software no autorizado y brechas de monitoreo.
Por qué el shadow IT resiste el descubrimiento
El shadow IT persiste porque las herramientas que reportan hallazgos a menudo no pueden observar los activos en cuestión. Comprender dónde se forman las brechas ayuda a los equipos de seguridad a decidir qué controles extender.
- Endpoints no gestionados: una estación de trabajo reimagenada y nunca reinscrita, o una máquina virtual creada para un proyecto de corta duración y dejada en ejecución, no produce telemetría. No aparece en informes de parches, hallazgos de vulnerabilidades ni datos de alertas, porque no hay un agente instalado para monitorearlos.
- Aplicaciones no aprobadas en endpoints gestionados: herramientas de acceso remoto, clientes de intercambio de archivos y utilidades de productividad instaladas fuera de la línea base aprobada introducen riesgo en endpoints que por lo demás están completamente monitoreados. Los endpoints son visibles, pero el software que ejecutan no siempre se revisa contra la política.
- Software que no abre ningún puerto de red: el descubrimiento de red no autenticado puede inferir servicios a partir de los puertos que expone un host, pero no puede identificar de manera confiable software que no escucha conexiones entrantes. Las extensiones de navegador, las utilidades instaladas localmente y las herramientas de acceso remoto que inician conexiones salientes hacia un intermediario no son observables mediante ese método.
- Dispositivos que no pueden ejecutar un agente: impresoras, switches, cámaras IP y otros dispositivos de red requieren métodos de inventario y monitoreo distintos de un agente de endpoint.
Abordar estas categorías requiere telemetría de endpoint y fuentes de datos adicionales para dispositivos que no pueden ejecutar un agente.
Cerrar el punto ciego con Wazuh
Wazuh ayuda a las organizaciones a reducir la exposición al shadow IT mediante la recopilación continua de inventario del sistema, el análisis centralizado y la correlación de los datos de inventario con información de vulnerabilidades y políticas. Las siguientes capacidades ayudan a los equipos de seguridad a identificar activos no gestionados y software no autorizado en todo su entorno.
- Inventario continuo del sistema: el agente de Wazuh recopila detalles de hardware, información del sistema operativo, paquetes instalados, interfaces de red, puertos en escucha, procesos en ejecución, servicios, usuarios, grupos y extensiones de navegador de cada endpoint monitoreado. El agente de Wazuh en endpoints Windows además informa las actualizaciones instaladas. El agente reenvía estos datos al servidor de Wazuh, que los procesa y los almacena en el indexador de Wazuh como el estado actual del endpoint. La capacidad de inventario del sistema está habilitada de forma predeterminada, ejecuta un escaneo inicial cuando se inicia el agente de Wazuh y vuelve a escanear en un intervalo configurable que por defecto es de una hora.
- Visibilidad centralizada en todo el entorno: los datos de inventario de cada endpoint monitoreado se agregan en índices dedicados y se presentan en el panel de Wazuh bajo IT Hygiene, organizados en las secciones Dashboard, System, Software, Processes, Network, Identity y Services. Los equipos de seguridad pueden consultar todos los datos desde una única interfaz en lugar de inspeccionar los endpoints individualmente. La sección Network incluye una pestaña Traffic que lista los puertos que están escuchando activamente en cada endpoint. Esta es una vista desde el lado del host de la misma información que un escaneo de red intenta inferir de forma remota.
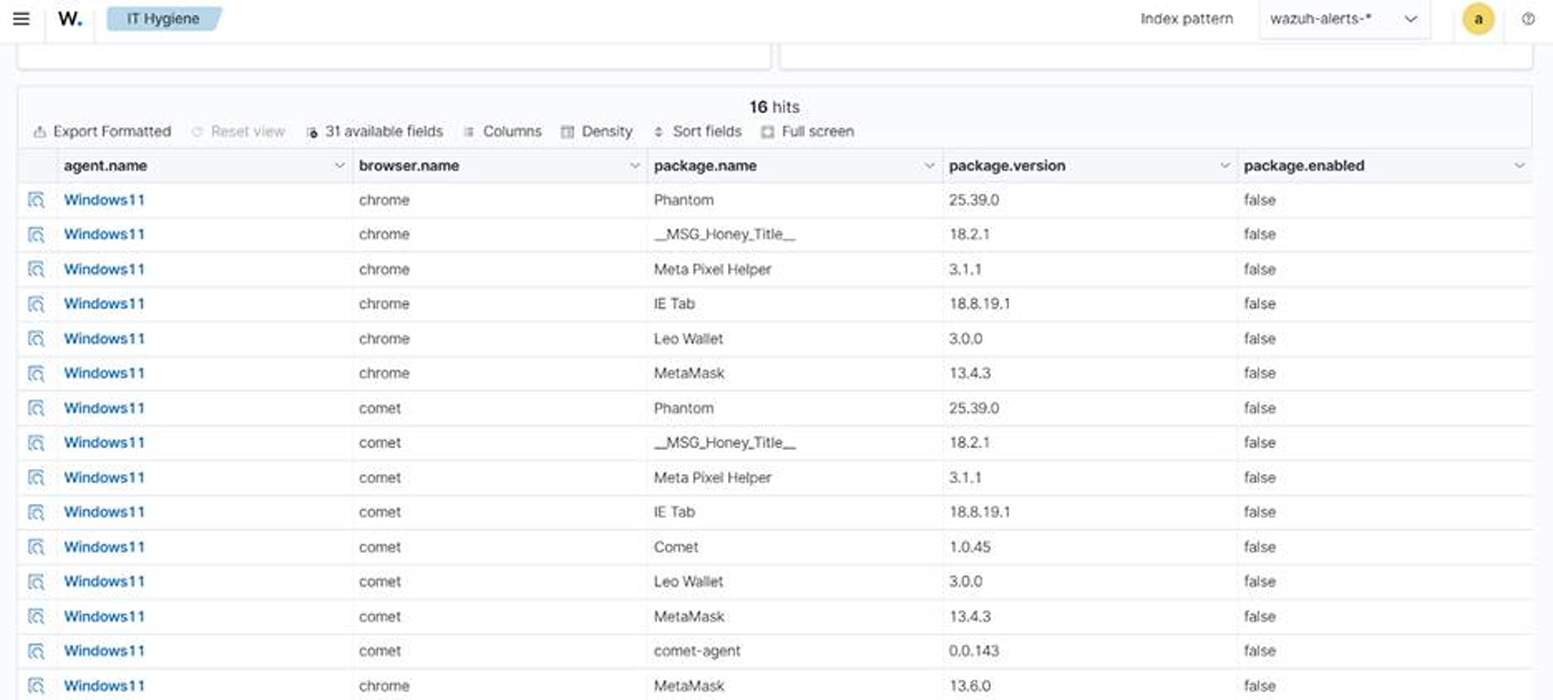
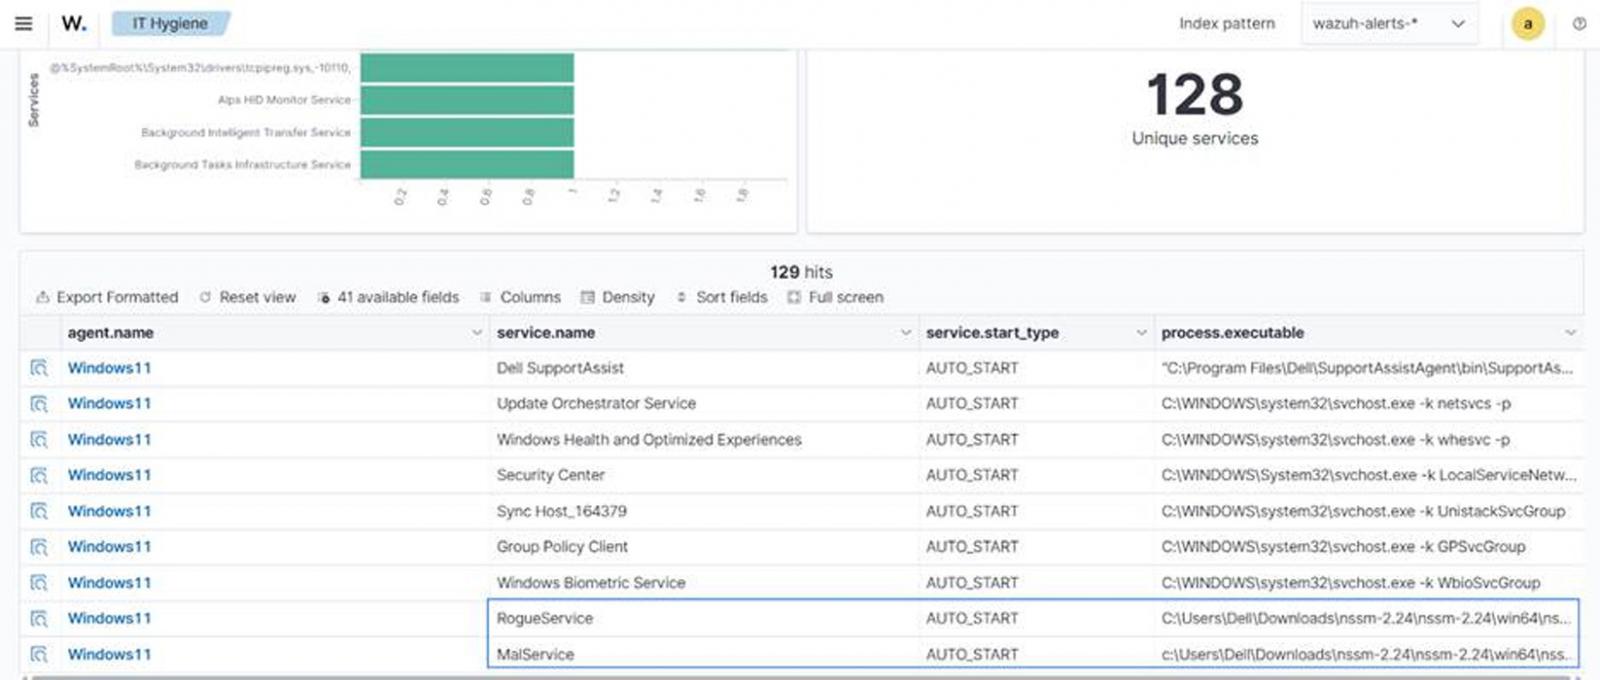
- Visibilidad de extensiones de navegador y servicios de endpoint: Wazuh 4.14.0 y posteriores recopilan datos de inventario sobre extensiones de navegador, servicios de endpoint, usuarios y grupos. El modelo de extensiones de navegador está unificado en Windows, macOS y Linux, lo que permite a los equipos de seguridad identificar extensiones con permisos amplios en todo el parque desde una única consulta. El inventario de servicios normaliza los servicios de Windows junto con las unidades systemd de Linux, lo que ayuda a los equipos a encontrar software no aprobado configurado para iniciarse automáticamente.
- Cobertura para dispositivos que no pueden ejecutar un agente de Wazuh: Wazuh ofrece monitoreo sin agente a través de SSH para routers, firewalls, switches y sistemas Linux o BSD. Para dispositivos que no admiten ni un agente ni una sesión SSH, el servidor de Wazuh acepta syslog directamente desde electrodomésticos de red y otros equipos. Estas capacidades brindan visibilidad adicional sobre dispositivos que no pueden ejecutar un agente de Wazuh. Sin embargo, el monitoreo por SSH y syslog solo proporciona la información expuesta por los comandos, archivos y registros de dispositivos configurados.
- Monitorear la propia cobertura de agentes: el estado de inscripción de agentes mide la cobertura entre los endpoints ya registrados en el servidor de Wazuh. No identifica endpoints desconocidos que nunca se instalaron o inscribieron. Un agente de Wazuh informa uno de cuatro estados: never connected, pending, active o disconnected. Los agentes que se inscribieron pero nunca se conectaron indican implementaciones que no se completaron. Un agente pasa a disconnected cuando no llega ningún mensaje de keep-alive dentro de la ventana configurada, que por defecto es de 15 minutos. Revisar estos estados ayuda a los equipos de seguridad a identificar endpoints que se supone están monitoreados pero no reportan.
- Correlacionar el inventario con vulnerabilidades y políticas: los datos de inventario respaldan las decisiones de seguridad cuando se comparan con una referencia. La detección de vulnerabilidades de Wazuh correlaciona el inventario de software recopilado con el contenido de vulnerabilidades de la plataforma Cyber Threat Intelligence (CTI) de Wazuh. No sondea endpoints ni barre la red, por lo que el análisis se ejecuta de forma centralizada sobre datos que los endpoints ya han reportado. El mismo inventario se puede combinar con fuentes de datos externas para identificar software al final de su vida útil que ya no recibe actualizaciones de seguridad.
- Búsqueda de amenazas en los datos de inventario: dado que el inventario se almacena e indexa de forma centralizada, los equipos de seguridad pueden consultarlo durante las investigaciones en lugar de recopilar datos bajo demanda. La publicación del blog de Wazuh Threat hunting using inventory data collected by Wazuh lo demuestra con reglas personalizadas, listas CDB de software y puertos no autorizados, y consultas ejecutadas contra el inventario. Este enfoque saca a la luz activos que ninguna alerta individual señala por sí sola.
- Detectar y eliminar aplicaciones no autorizadas: los equipos de seguridad pueden configurar reglas personalizadas de Wazuh para detectar aplicaciones no autorizadas seleccionadas y usar un script de Active Response probado para eliminarlas de los endpoints monitoreados. La publicación del blog de Wazuh Managing shadow IT with Wazuh cubre la configuración completa, incluidas las reglas de detección personalizadas y el script de respuesta activa que desinstala aplicaciones no aprobadas de los endpoints monitoreados.
Conclusión
El shadow IT es un problema de visibilidad antes que un problema de políticas. Las organizaciones no pueden hacer cumplir una línea base de software en activos que no pueden ver, y el escaneo de red por sí solo muestra únicamente los sistemas que responden durante un escaneo.
Wazuh ayuda a reducir esta brecha de visibilidad al recopilar inventario de los endpoints monitoreados e ingerir datos de fuentes sin agente configuradas. El inventario de endpoints muestra qué está instalado, en ejecución y escuchando en cada host, mientras que el monitoreo sin agente y la ingesta de syslog extienden la visibilidad a dispositivos compatibles que no pueden ejecutar un agente de Wazuh. Los estados de inscripción de los agentes de Wazuh también ayudan a los equipos de seguridad a medir la cobertura de monitoreo en lugar de asumirla.
Con estos datos indexados de forma centralizada, los equipos de seguridad pueden identificar vulnerabilidades, investigar el inventario en todos los endpoints monitoreados, comparar el software con información del ciclo de vida e iniciar la remediación configurada para aplicaciones fuera de la línea base de software aprobada.
Descubra más sobre Wazuh explorando su documentación y uniéndose a su creciente comunidad de profesionales.
Patrocinado y escrito por Wazuh.
Categorías: Cybersecurity, EDR, Open Source, Shadow IT, SIEM, Wazuh












Deja una respuesta