


El dominio de ejemplo 'third-party.com' ahora aloja ataques ClickFix
El dominio 'third-party.com', que se usa comúnmente como marcador de posición en documentación y ejemplos de código, está mostrando una página falsa de verificación de Cloudflare que intenta engañar a usuarios de Windows para que ejecuten comandos de PowerShell. La noticia fue publicada por Lawrence Abrams el 23 de septiembre de 2026 a las 18:46.
El dominio third-party.com se ha utilizado durante mucho tiempo en documentación para representar un sitio web, API o servicio externo arbitrario, de forma similar a como los desarrolladores usan dominios como example.com. Sin embargo, a diferencia de example.com, example.net y example.org, que la IANA reserva específicamente para documentación, third-party.com es un dominio registrado normalmente cuyo contenido puede ser controlado por su propietario. Esta diferencia ahora es un problema de seguridad después de que el dominio comenzara a servir un ataque ClickFix que suplanta una verificación de seguridad de Cloudflare.
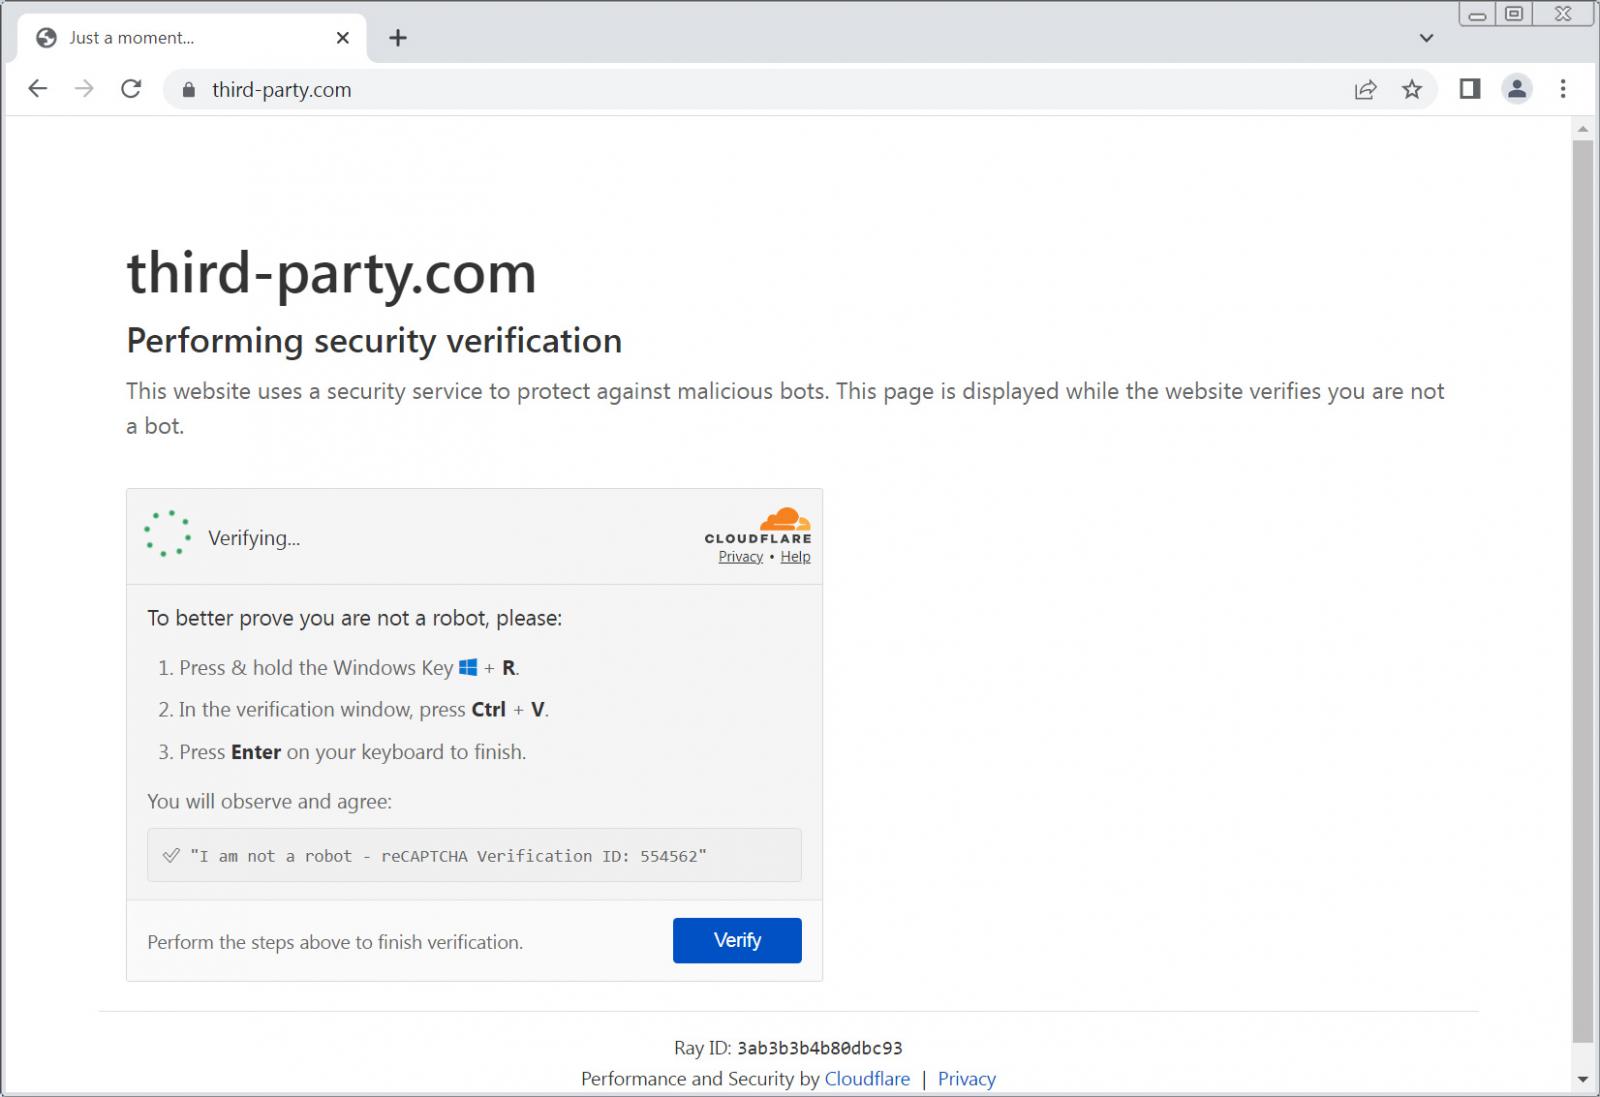
Manifold Security fue el primero en reportar el uso malicioso del dominio tras descubrirlo mientras examinaba documentación pública de habilidades de IA y servidores MCP que hacían referencia al dominio. BleepingComputer ha confirmado desde entonces que la página muestra una pantalla falsa de CAPTCHA de Cloudflare con el mensaje 'Performing security verification' y una casilla de 'Verify you are human'.
Después de que el usuario hace clic en la casilla de verificación, el sitio copia un comando malicioso de PowerShell en el portapapeles de Windows y luego indica al usuario que presione la tecla Windows + R, pegue el contenido del portapapeles con Ctrl+V y presione Enter. Cuando se ejecuta el comando de PowerShell, este reconstruye la URL del payload elxxvvx[.]xyz/f, descarga un script de PowerShell desde esa dirección y lo ejecuta.
Esta técnica se conoce comúnmente como ClickFix, en la que los atacantes utilizan errores falsos, mensajes de CAPTCHA o páginas de verificación para convencer a las víctimas de que ejecuten manualmente comandos copiados en su portapapeles. Los ataques ClickFix se han vuelto una forma popular de distribuir malware, ya que el malware se instala mediante comandos ejecutados por el usuario en lugar de descargarse de sitios web o como archivos adjuntos de correo electrónico. En algunos casos, esto podría permitir que el malware se instale eludiendo el software antivirus tradicional.
En el momento de las pruebas de BleepingComputer, elxxvvx[.]xyz ya no resolvía, dejando la cadena de ataque actual rota. Sin embargo, un informe de Hybrid Analysis del 2 de mayo de 2026 muestra que el sitio distribuía un script de PowerShell configurado para descargar un archivo zip de 134 MB desde una ubicación no especificada. El script guardaba el archivo como update26.zip, lo extraía e intentaba lanzar un ejecutable llamado draw.io.exe. Como el archivo update2.zip ya no está disponible, BleepingComputer no pudo determinar qué hace el payload.
Ax Sharma, de Manifold, señala que el ataque se dirige específicamente a usuarios de Windows, y que los visitantes de Linux y Mac verán errores que indican que su sistema operativo no es compatible.
Un agente de usuario de macOS o Linux no recibe nada de eso. Recibe una página casi idéntica que se detiene en un error: 'macOS is not supported. This website requires a Windows PC to access.' Sin envenenamiento del portapapeles, sin payload. El atacante solo muestra el arma a los objetivos contra los que funciona, que es precisamente por lo que una mirada casual, o un escáner en una IP de centro de datos Linux, no ve nada malo.
Un marcador de posición que no estaba reservado
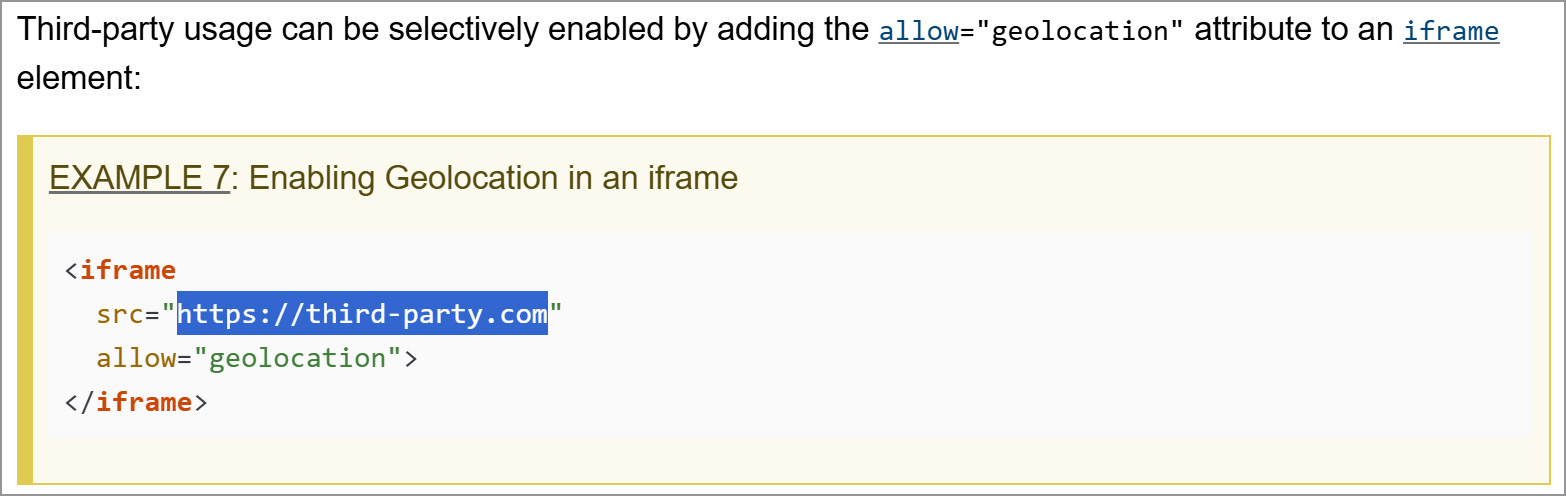
El aspecto más interesante del ataque es el dominio third-party.com elegido para alojar la página ClickFix. La documentación pública para desarrolladores ha tratado third-party.com como un nombre de host de ejemplo genérico durante muchos años. Por ejemplo, la especificación de geolocalización del W3C actualmente demuestra cómo otorgar permisos de geolocalización a un iframe externo usando third-party.com como dominio de marcador de posición. De manera similar, la especificación Compute Pressure del W3C utiliza el dominio al demostrar cómo un sitio web puede habilitar la API para contenido remoto. La documentación de Chromium para su API Telemetry Extension también usa third-party.com como ejemplo de sitio web permitido para comunicarse con una extensión de Chrome.
Otros ejemplos van más allá y usan el dominio en código que realmente haría solicitudes de red si se copiara literalmente. Una propuesta de PrivacyCG en GitHub también usa el dominio como destino de una solicitud fetch() de JavaScript desde un service worker. Publicaciones en línea indican que los desarrolladores han copiado estos y otros ejemplos similares en su propio código y proyectos. En una pregunta de Stack Overflow de 2015, un desarrollador dijo que había aplicado un ejemplo de carga asíncrona que contenía https://third-party.com/resource.js a su sitio web antes de descubrir que no se comportaba como esperaba después de publicar el sitio.
Estos ejemplos no significan que los proyectos o la documentación asociados estén comprometidos. Sin embargo, las aplicaciones o el código de prueba que copiaron dichas URL de marcador de posición ahora podrían hacer que un navegador o una herramienta automatizada contacte con el dominio real third-party.com y potencialmente muestre el ataque ClickFix en un navegador o aplicación.
A diferencia de example.com, que la IANA mantiene para documentación y no permite que se registre o transfiera, el dominio third-party.com no tiene tal protección, y claramente fue secuestrado o registrado en algún momento para llevar a cabo estos ataques ClickFix.
third-party[.]com ha sido un marcador de posición genérico en documentación durante años, el mismo papel que desempeña example.com. Una búsqueda pública de código lo revela en habilidades, documentación de servidores MCP y más de 1500 archivos en más de 1700 repositorios de nombres tan confiables como Chromium, Sanity y Vercel. Desde al menos junio de 2026 ha estado sirviendo el señuelo ClickFix.
Si bien el uso generalizado de third-party.com como marcador de posición en documentación hace que el dominio sea atractivo para los atacantes, no hay evidencia de que se registrara con fines maliciosos. El dominio se registró por primera vez en 1996, mucho antes de la campaña actual, y BleepingComputer no ha determinado cuándo ni cómo cambió el control del sitio. En este momento, no ha habido informes de que estas referencias a third-party.com hayan resultado realmente en ataques ClickFix ejecutados en dispositivos de desarrolladores o dentro de sus aplicaciones o páginas web. Sin embargo, como el dominio sigue activo, podría cambiarse fácilmente a un nuevo dominio de payload activo y utilizarse en futuros ataques.
Desarrolle su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Cómo los actores de amenazas están convirtiendo plataformas de IA confiables en una superficie de ataque
- Microsoft advierte sobre ataques TerminalFix que despliegan túneles inversos
- ESET rastrea el aumento de habilidades de IA maliciosas y malware adaptable
- Informe de InfraTrust advierte que los sistemas de gestión de red están bajo ataque
- Cómo un solo YAML de Kubernetes puede entregar una organización de GCP















Deja una respuesta