

El verano de 2026 dejó una nueva expresión en la industria de la seguridad: el robo de credenciales de IA. A finales de agosto, según informó BleepingComputer, Anthropic respondió al secuestro de sesiones de Claude impulsado por infostealers cerrando las sesiones de los usuarios, eliminando los métodos de pago guardados y reembolsando los cargos identificados como no autorizados.
Ese es el lado de la oferta. El Informe de Exposición de Identidad de IA de SOCRadar aborda el lado de la demanda: las empresas cuyos empleados son las credenciales que se venden. Partiendo de más de un millón de registros de infostealers vinculados a servicios de IA en más de 80.000 dominios corporativos, la investigación acotó el conjunto a 482 grandes empresas establecidas para responder una única pregunta: cuando un inicio de sesión de IA aparece en un registro de stealer, ¿de quién es y qué hereda el comprador?
De las 482 empresas, el 68% son organizaciones multimillonarias en 36 países y ocho sectores, concentradas en América del Norte, y decenas de ellas figuran en la lista Forbes. Entre ellas suman 5.434 registros de stealer vinculados a 1.500 direcciones de correo corporativas distintas, y 295 de las 482 aparecieron en los últimos 90 días.
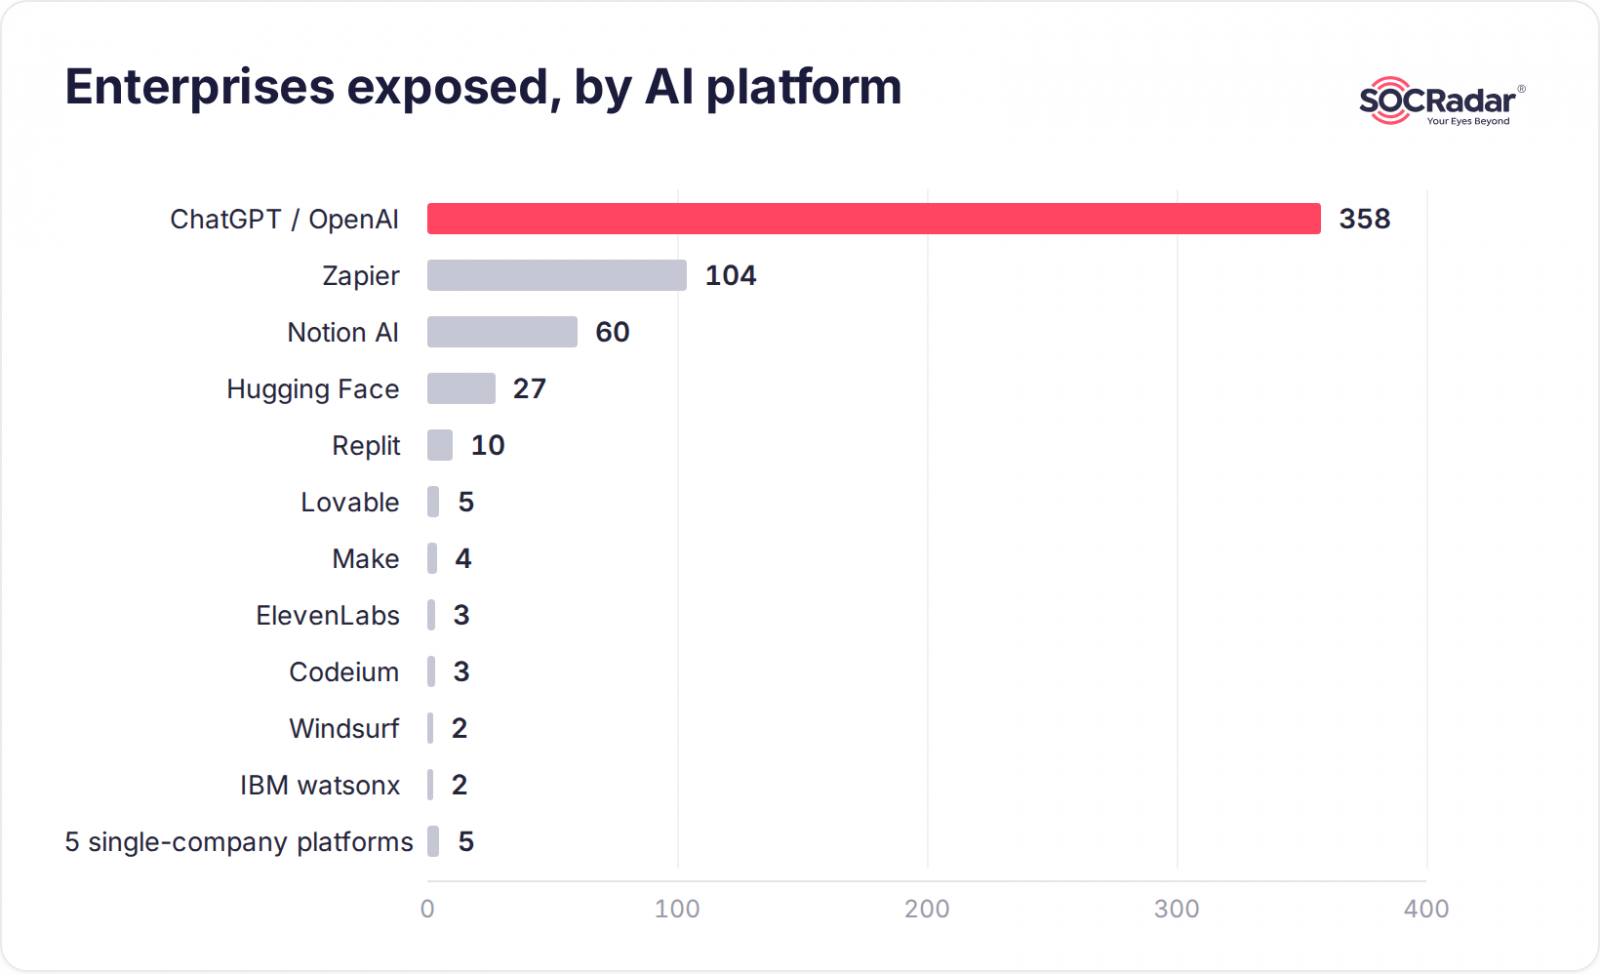
ChatGPT domina el conjunto de datos; Hugging Face y Replit también exponen herramientas de desarrollo
Al desglosar el conjunto de datos por plataforma, un nombre acapara el gráfico. Una sesión capturada de ChatGPT u OpenAI aparece en 358 de las 482 empresas, y esas compañías concentran aproximadamente el 90% de todos los registros del estudio. Zapier, Notion, Hugging Face, Replit, Lovable y ElevenLabs quedan muy por detrás.
Ese sesgo es relevante, pero lo más interesante es quién falta. No hay Claude en los primeros puestos. Tampoco Gemini.
«Interpretamos el dominio casi total de ChatGPT como una señal de shadow AI, no como un veredicto sobre la seguridad de ningún proveedor. Su ventaja de ser el primero significa que muchos más empleados se han registrado silenciosamente con un correo laboral en un dispositivo personal, y esa es la población que los infostealers rastrean. A medida que la adopción de otros asistentes aumente, esperamos que este gráfico se equilibre.»
Es una advertencia oportuna. El propio incidente de Anthropic a finales de agosto demostró que las sesiones de Claude son atacadas en cuanto existen en volumen suficiente; la plataforma simplemente tiene hoy una huella corporativa menor que cosechar. La lección para un CISO no es «elegir un asistente más seguro», sino que la exposición sigue a los usuarios, y los usuarios están en todas partes donde no llega la política de la empresa.
¿Está tu dominio en los registros de stealer de IA? Compruébalo en 10 segundos
Introduce un dominio de trabajo para ver qué plataformas de IA muestran inicios de sesión de empleados robados, cuántos registros hay y cuán recientes son. No requiere registro, se actualiza a diario en 44 plataformas de IA.
Por qué un inicio de sesión de IA robado es peor que una contraseña robada
Una credencial tradicional desbloquea una sola aplicación. Una cuenta de IA es cuatro cosas a la vez: un archivo consultable, un motor de ejecución, un recurso facturable y una identidad. Una sesión robada entrega las cuatro sin pedir contraseña.
El historial de conversaciones es la brecha. Los empleados pegan código fuente, registros de clientes, contratos y planes no publicados en los prompts. La cuenta se convierte en un almacén de memoria corporativa, y quien reproduce la sesión hereda ese archivo antes de tocar un sistema interno.
Las cookies de sesión sortean el MFA. Una cookie robada es una sesión activa. Como ha señalado Jeremy Kirk, de Okta, los tokens de sesión y las claves API se buscan precisamente porque pueden reutilizarse para eludir la autenticación basada en credenciales. Rotar la contraseña deja al intruso con la sesión iniciada.
Los agentes actúan con la autoridad del empleado. Las plataformas de automatización mantienen concesiones OAuth permanentes en CRM, correo y almacenamiento. Una sesión robada de Zapier permite a un atacante construir un flujo de trabajo que exfiltra datos de forma programada, desde el espacio de IP de confianza de un proveedor.
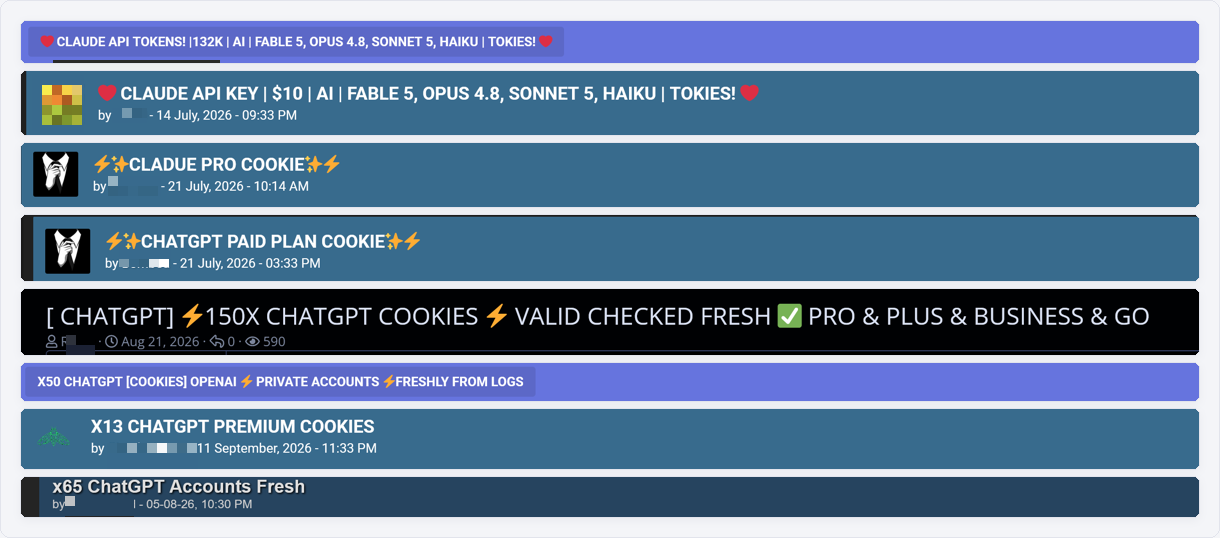
Las claves API son dinero, capacidad y cobertura: LLMjacking. Las claves copiadas en una aplicación de notas o en la página de configuración de un espacio de trabajo se sustraen con todo lo demás, y luego se facturan a la víctima o se revenden. Los vendedores del mercado negro ofrecen acceso con descuento a cuentas de Claude, Gemini y Cursor con garantía de devolución del dinero.
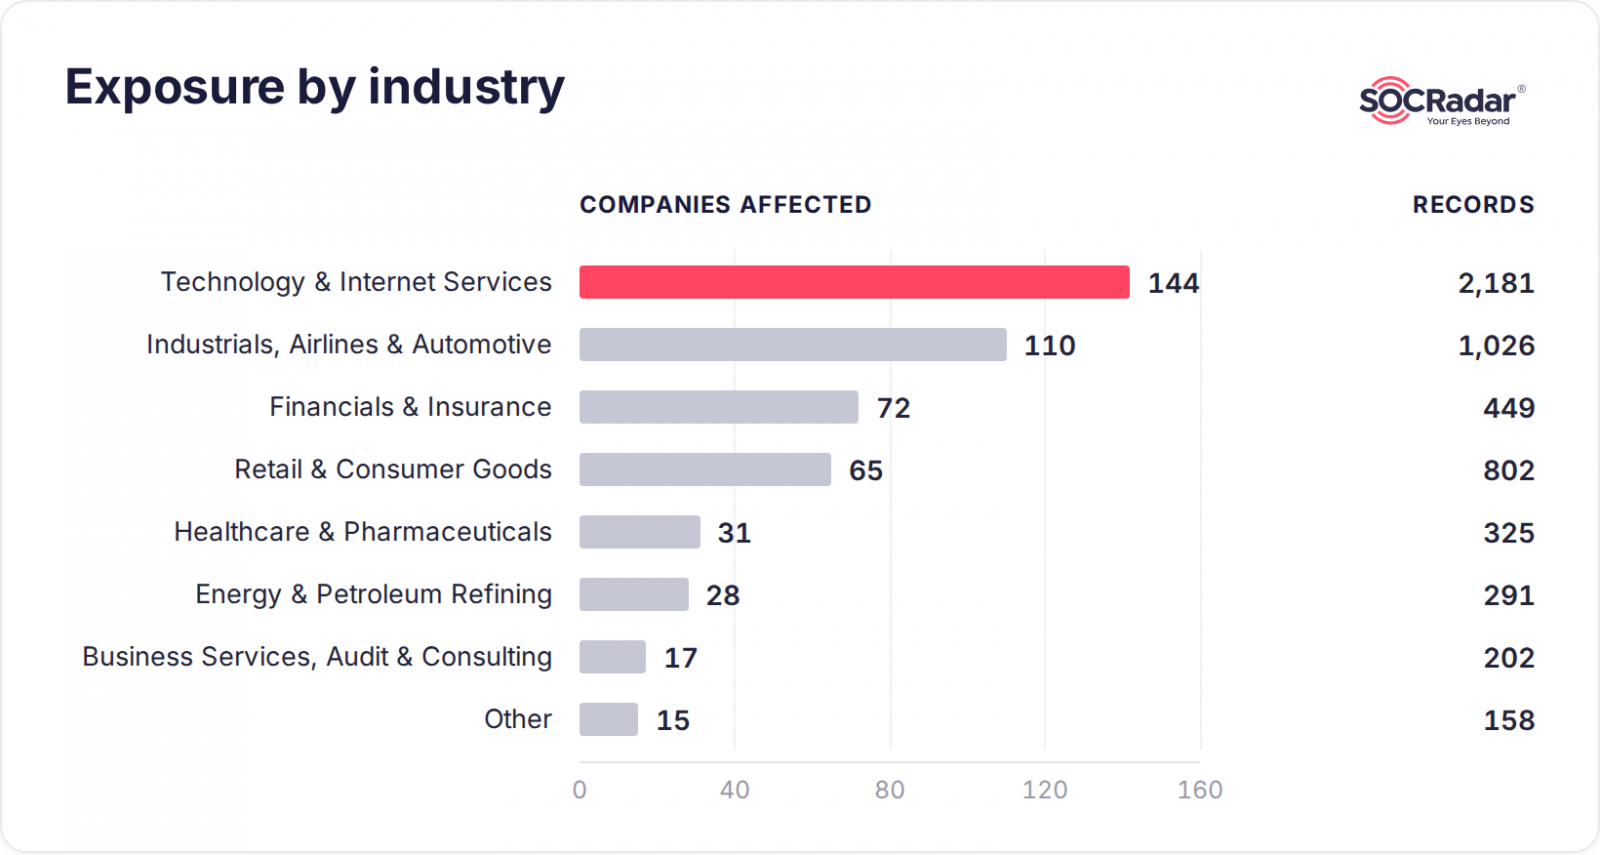
La tecnología lidera, pero la exposición está en todas partes
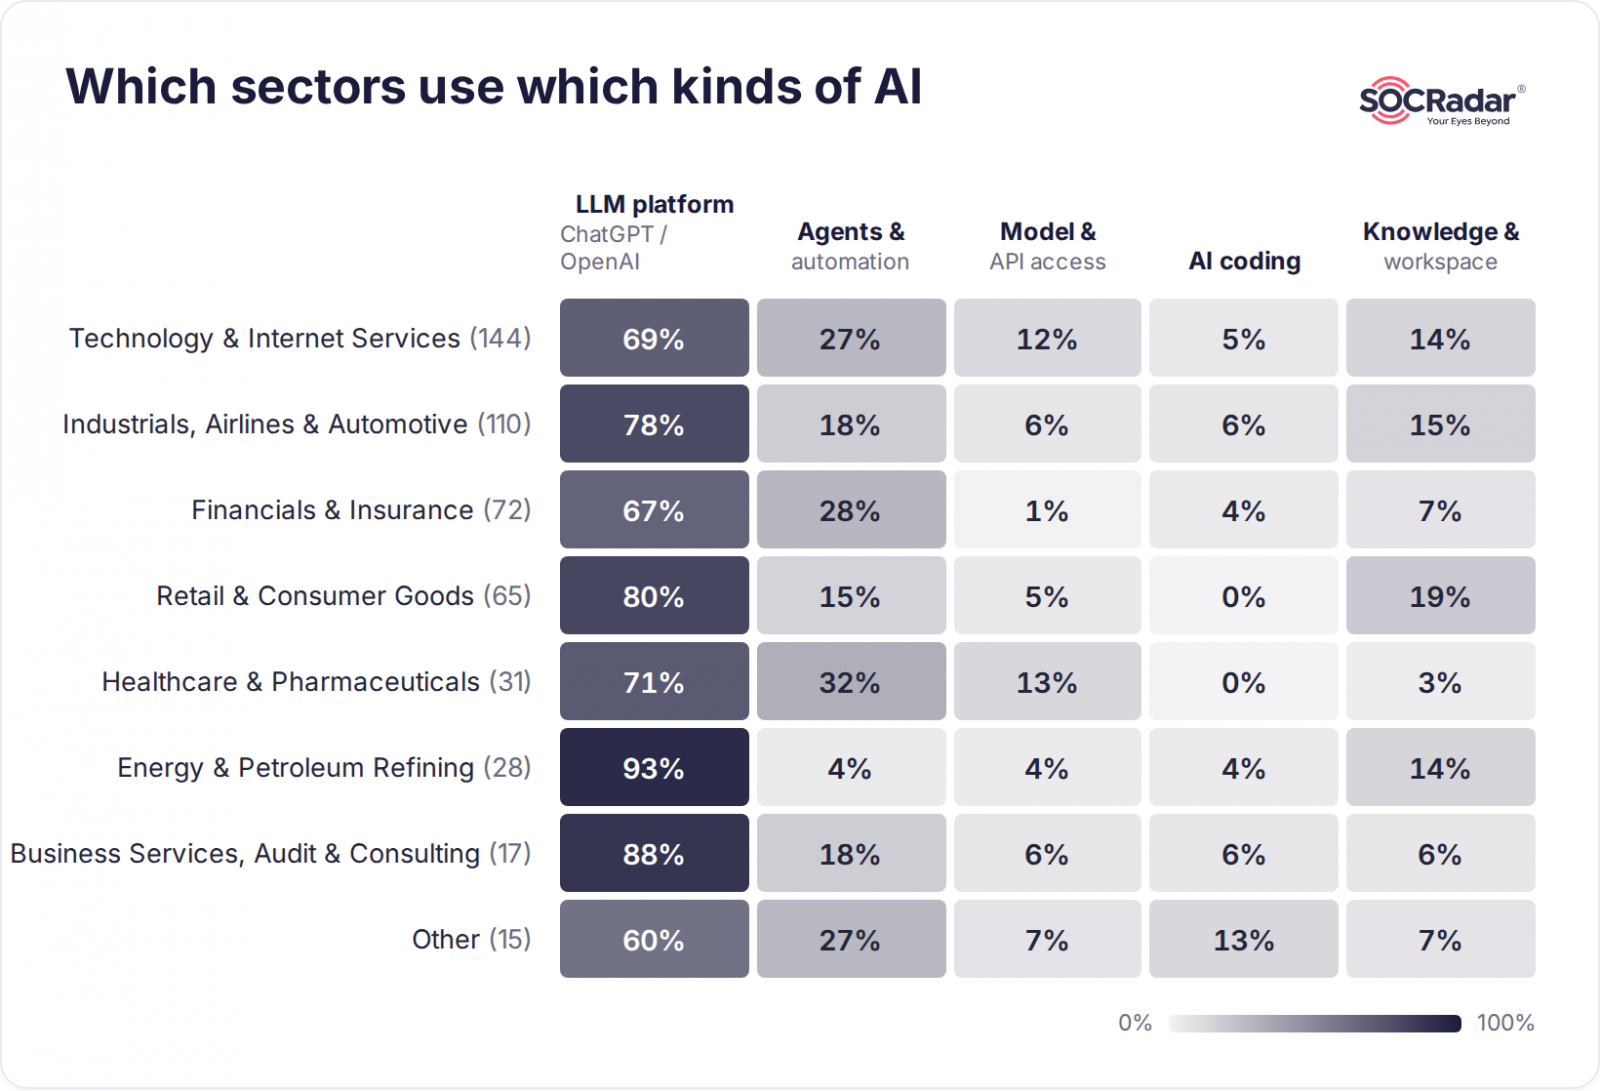
Las empresas de tecnología y servicios de internet son el grupo más numeroso, con 144 compañías y el 40% de todos los registros, y estas firmas custodian datos de muchos clientes posteriores. Industria, servicios financieros, comercio minorista, salud y energía también aparecen con fuerza.
Al desglosar los mismos sectores por tipo de IA expuesta, el perfil de riesgo cambia. La exposición a plataformas LLM es casi universal, máxima en energía con un 93% de las empresas afectadas. La exposición a agentes y automatización, que conlleva la autoridad del empleado en otros sistemas, se concentra en salud, servicios financieros y tecnología.
Nada de esto requiere un enjambre de agentes autónomos. Basta con un empleado, un portátil no gestionado, una contraseña de ChatGPT guardada y un infostealer comercial que se vende en canales de Telegram desde 2022.
Qué hacer al respecto
Los controles no son exóticos. Lo nuevo es que las plataformas de IA ahora pertenecen al mismo nivel que tu proveedor de identidad y tus repositorios de código.
- Coloca cada plataforma de IA detrás de SSO con sesiones de corta duración: usa OAuth 2.0 / OIDC con rotación de tokens de actualización para que una cookie robada caduque antes de poder venderse. El SSO elimina la contraseña guardada, no la cookie de sesión activa, y no hace nada por las cuentas abiertas antes de que existiera la política.
- Delimita, limita y rota las claves API: alerta sobre uso desde ASN desconocidos o en horarios inusuales, la huella del LLMjacking.
- Monitoriza la reutilización de tokens de sesión: una sesión que cambia de país o de huella de dispositivo a mitad de vida es una sesión reproducida. Trata a cualquier empleado que aparezca en un registro de stealer como un incidente de endpoint, no como un restablecimiento de contraseña.
- Encuentra primero las cuentas en la sombra: no puedes rotar lo que no sabes que existe. Empieza por averiguar cuáles de tus dominios ya aparecen en los registros de stealer. Puedes usar la herramienta gratuita de Exposición de Identidad de IA de SOCRadar.
Conclusión
La respuesta de Anthropic a su propio incidente es el modelo a copiar: invalidó sesiones, eliminó los métodos de pago que los atacantes estaban abusando y notificó a las personas cuyas máquinas estaban infectadas antes de que el fraude les alcanzara. Consulta el informe completo de SOCRadar. Patrocinado y escrito por SOCRadar.






Deja una respuesta