

Los actores de amenazas han sido observados explotando una vulnerabilidad crítica de inyección de comandos preautenticación en Citrix NetScaler ADC y NetScaler Gateway para dejar web shells e intentar robar datos de configuración.
El equipo de Operaciones e Investigación de Caza de Amenazas (THOR) de LevelBlue, que analizó la actividad de explotación en múltiples entornos de clientes, afirmó haber identificado eventos de autenticación maliciosos en NetScaler con nombres de usuario controlados por el atacante diseñados para weaponizar CVE-2026-88771.
CVE-2026-88771 (puntuación CVSS: 9.5) es una vulnerabilidad de validación de entrada incorrecta que podría permitir a un atacante no autenticado ejecutar comandos arbitrarios.
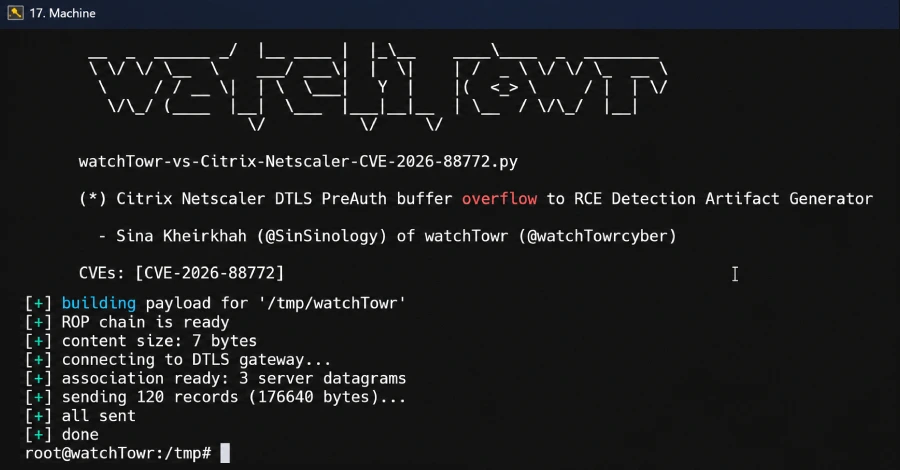
La falla de seguridad, junto con CVE-2026-88772, se divulgó la semana pasada después de que se informara que el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC-NL) envió una prenotificación a organizaciones en los Países Bajos instándolas a apagar sus dispositivos, citando explotación activa. Hasta el momento, no hay detalles sobre quién está detrás de estos esfuerzos.
Una de las características más consistentes en los eventos identificados fue datos de autenticación controlados por el atacante que contenían variaciones de las cadenas pitboss y NSPPE asociadas con la explotación de CVE-2026-88771
Otros intentos han sido observados utilizando curl o wget para obtener payloads adicionales desde servidores externos, o extraer datos de configuración de NetScaler:
- 64.94.85[.]67:443/update_c08937.pl
- 31.56.197[.]72:9090/lula
- 31.56.197[.]72:9090/lula
- 23.27.143[.]20:9000/main.py
En conjunto, los comandos observados demuestran actividad que va más allá de la validación básica de vulnerabilidades. Los intentos incluyeron la recuperación y ejecución de payloads, así como la recolección y preparación de datos de configuración de NetScaler
Destaca entre los payloads de segunda etapa un script de Python ("main.py") diseñado para establecer un shell inverso hacia "45.141.21[.]130" sobre el puerto TCP 443. También busca procesos en ejecución asociados con "/var/python/bin/customsnmpd" y los termina forzosamente mediante el comando "kill -9".
Otro payload de segunda etapa, "update_c08937.pl", es un script de Perl con varias capacidades de post-explotación:
- Modificar "/flash/nsconfig/ns.conf" para crear una cuenta local llamada sec_monitor y asignarle el rol de superusuario.
- Archivar el directorio "/flash/nsconfig" en "/tmp/update_result_3567cs.tgz" y subir el archivo resultante que contiene datos de configuración de NetScaler a "64.94.85[.]67:443". Luego, el script elimina el archivo y se borra a sí mismo para reducir la huella forense en disco.
- Cambiar los permisos de "/bin/sh" a 6555 y desplegar una web shell PHP en "/var/netscaler/logon/LogonPoint/.local_journal" para ejecución remota de comandos y carga/descarga de archivos.
- Modificar "/etc/httpd.conf" para habilitar la ejecución de PHP y asignar la web shell a URL similares a recursos CSS legítimos de NetScaler, corroborando la actividad observada por GreyNoise.
Mientras que algunos intentos usaron comandos como whoami para probar la ejecución de comandos, otros intentaron recuperar payloads adicionales, recolectar datos de configuración de NetScaler, establecer shells inversos, crear cuentas privilegiadas y desplegar web shells
La divulgación se produce un día después de que Mandiant Consulting y el Grupo de Inteligencia de Amenazas de Google (GTIG) dijeran que docenas de organizaciones han sido impactadas por ataques que explotan CVE-2026-88772 para entregar web shells PHP, como WHIPSHOT, y un tunelador de Python denominado SLAPSHOT.






Deja una respuesta