

El jueves, atacantes desconocidos secuestraron la cuenta oficial de Microsoft en X, que cuenta con más de 13 millones de seguidores, en lo que parecía ser un esquema de pump-and-dump que promocionaba un token de criptomonedas.
El ataque comenzó cuando la cuenta de Microsoft (@Microsoft) siguió y retuiteó un mensaje de otra cuenta de X ahora suspendida (@clippymsftcto) que suplantaba al asistente virtual Clippy de Microsoft, según informó primero The Verge.
Mientras que @clippymsftcto ha sido suspendida, otra cuenta de X (@ClippyMSFT) que retuiteó el mensaje de Microsoft sigue promocionando un token de criptomonedas $Clippy, afirmando que tiene "un fondo de liquidez emparejado directamente con $MSFT".
Microsoft ha eliminado desde entonces las publicaciones de los atacantes y confirmó el incidente, diciendo que está investigando las circunstancias.
"Hemos confirmado el acceso no autorizado a nuestra cuenta en X, incluidas publicaciones que no provinieron de Microsoft", dijo un portavoz de Microsoft a The Verge. "La cuenta ha sido asegurada y las publicaciones no autorizadas han sido eliminadas, y continuamos investigando las circunstancias".
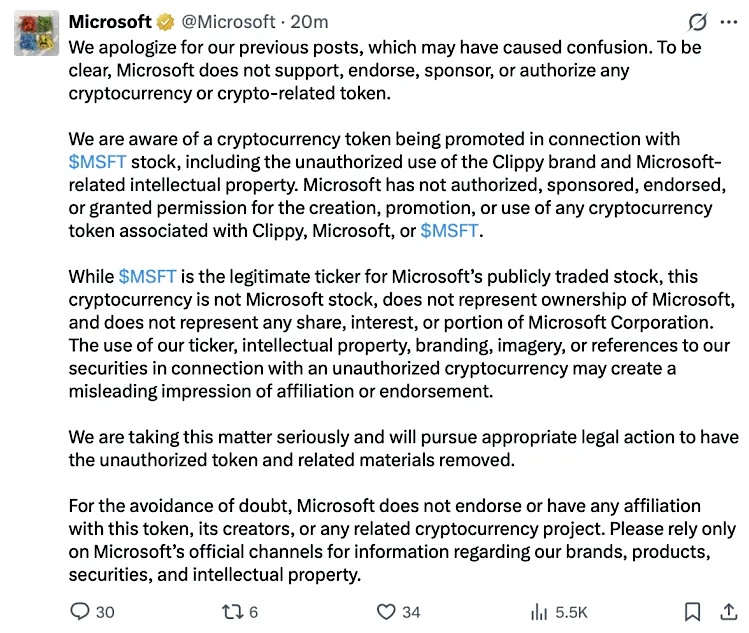
En un tuit ahora eliminado, la compañía también se disculpó por las publicaciones y dijo que no respalda ninguna criptomoneda o token relacionado con criptomonedas y tomará acciones legales.
"Estamos al tanto de un token de criptomonedas que se promociona en relación con las acciones de $MSFT, incluido el uso no autorizado de la marca Clippy y la propiedad intelectual relacionada con Microsoft. Microsoft no ha autorizado, patrocinado, respaldado ni otorgado permiso para la creación, promoción o uso de ningún token de criptomonedas asociado con Clippy, Microsoft o $MSFT", dijo Microsoft.
"Estamos tomando este asunto en serio y emprenderemos las acciones legales apropiadas para eliminar el token no autorizado y los materiales relacionados. Para evitar dudas, Microsoft no respalda ni tiene ninguna afiliación con este token, sus creadores o cualquier proyecto de criptomonedas relacionado".
Un portavoz de Microsoft no estaba disponible de inmediato para comentar cuando BleepingComputer se comunicó hoy más temprano para obtener más detalles sobre el incidente.
Esta no es la primera vez que una cuenta oficial de Microsoft en X es hackeada. En junio de 2024, estafadores de criptomonedas también secuestraron la cuenta de Microsoft India en X (@MicrosoftIndia), con más de 211,000 seguidores, para hacerse pasar por Roaring Kitty, el seudónimo del notorio comerciante de acciones meme Keith Gill.
Los atacantes utilizaron la cuenta comprometida para atraer a posibles víctimas e infectarlas con malware de drenaje de carteras de criptomonedas.
También usaron la cuenta secuestrada para responder a tuits, atrayendo a los seguidores de Microsoft India y a otros en X a un sitio web malicioso (presaIe-roaringkitty[.]com) que supuestamente les permitía comprar criptomonedas de GameStop (GME) como parte de una supuesta preventa.
Sin embargo, los atacantes robaron los activos criptográficos de cualquiera que conectara sus carteras de criptomonedas al sitio y autorizara transacciones al servicio de drenaje.
En los últimos años, los usuarios de X han sido blanco de una enorme ola de secuestros de cuentas y anuncios maliciosos, con organizaciones verificadas cayendo víctimas de hackeos que promocionan estafas de criptomonedas y drenadores de carteras.
Para poner las cosas en perspectiva, analistas de amenazas de blockchain de ScamSniffer revelaron en diciembre de 2023 que los ciberdelincuentes robaron aproximadamente $59 millones en criptomonedas de 63,000 personas en una sola campaña publicitaria en Twitter entre marzo y noviembre usando el drenador de carteras "MS Drainer".
El año pasado, la cuenta @SECGov de la Comisión de Bolsa y Valores de EE. UU. también fue comprometida en un ataque de intercambio de SIM. La cuenta comprometida publicó un anuncio falso sobre la tan esperada aprobación de fondos cotizados en bolsa (ETF) de Bitcoin en bolsas de valores, lo que provocó un aumento temporal pero significativo en los precios de Bitcoin.
Eric Council Jr., el hacker detrás del secuestro de @SECGov, se declaró culpable en febrero de 2025 y fue sentenciado a 14 meses de prisión por su papel en una conspiración que utilizó la cuenta comprometida para manipular el valor de Bitcoin.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Hombre vietnamita acusado en estafa cripto de 'pig butchering' de $16 millones
- Microsoft dice que los actores de amenazas van por delante en la carrera temprana de IA
- Microsoft habilita la copia de seguridad de la configuración de Windows de forma predeterminada para organizaciones
- Metamask divulga incidente de seguridad que afecta su infraestructura
- Microsoft bloqueará ataques de inyección de scripts en Entra ID a partir de octubre
- CryptoCurrency
- Microsoft
- Scam
Sergiu Gatlan
Artículo anterior
Publicar un comentario Reglas de la comunidad
Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora
También te puede gustar:






Deja una respuesta