

Amenaza de la semana
Citrix ha publicado actualizaciones de seguridad para una vulnerabilidad de alta gravedad en NetScaler ADC y NetScaler Gateway que ha sido explotada en ataques de día cero dirigidos. La falla, identificada como CVE-2026-88779, tiene una puntuación CVSS de 8.7 sobre 10.0. Según Citrix, se trata de un desbordamiento de memoria que puede provocar denegación de servicio bajo condiciones específicas de implementación. La explotación exitosa requiere que NetScaler ADC o NetScaler Gateway estén configurados como proveedor de servicios SAML (SP) o proveedor de identidad SAML (IdP).
Noticias destacadas
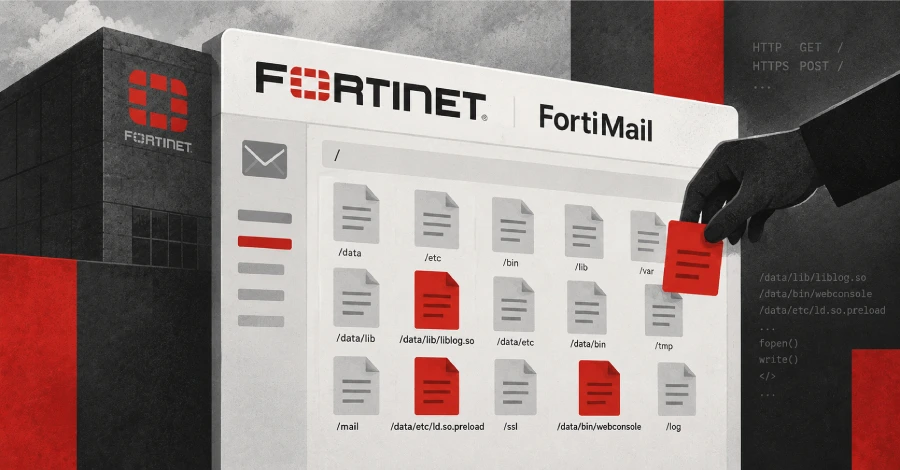
- Vulnerabilidad crítica de día cero en FortiMail explotada en ataques: CISA advirtió sobre la explotación activa de CVE-2026-104286 (CVSS 9.8) que permite a atacantes no autenticados escribir archivos arbitrarios en el sistema subyacente mediante solicitudes HTTP o HTTPS manipuladas.
- Arresto de dos miembros de ShinyHunters: Un hombre de 24 años en Ámsterdam, presuntamente Pepijn van der Stap, y Saif al-Din Khader, detenido en Jordania. El grupo había acaparado atención por secuestrar el sitio darknet de Cl0p y hackear el portal 'apply.fbijobs[.]gov' del FBI.
- Arresto del cerebro de 16 años detrás de KillSec: La policía española detuvo a un adolescente sospechoso de liderar la operación de ransomware KillSec. Europol informó que se tomaron control del sitio de filtraciones el 30 de septiembre de 2026, asegurando 110 terabytes de datos. En la Operación KillSwitch, tres sospechosos fueron arrestados provisionalmente y se registraron ocho propiedades en Grecia, Rumanía, España y Reino Unido. Se estima que el grupo lanzó alrededor de 1.000 ataques desde 2024, la mitad exitosos. Group-IB identificó 274 víctimas, en su mayoría de EE. UU., India y Brasil, y señaló que el grupo también vendía datos robados, con precios desde 5.000 hasta 500.000 dólares.
- Nueva variante de Spectre v2 filtra hash de contraseña root en Linux en minutos: El ataque Branch Target Reuse (BTR) recupera hashes de contraseñas root en equipos Intel con Linux en pocos minutos. Aprovecha información obsoleta en el predictor de ramas tras la reutilización de memoria por un motor JIT. Los investigadores afirman haber filtrado la contraseña en 3 y 5 minutos en Raptor Cove y Lion Cove, respectivamente. No existe mecanismo actual para mantener sincronizados el predictor y el estado del código.
- Star Blizzard usa invitaciones falsas para desplegar CosmicPulse: El actor ruso emplea la técnica RedFlick en ataques contra objetivos ucranianos y organizaciones internacionales. Mediante correos de phishing que simulan invitaciones, despliegan el backdoor CosmicPulse. Microsoft señala que esta técnica requiere solo una interacción del usuario, a diferencia de métodos anteriores.
- Malware NeedyMantis permite acceso persistente a redes: Una familia modular de malware post-compromiso utilizada para mantener acceso sigiloso a largo plazo. Distribuido por un cargador de dos etapas y lanzado mediante DLL sideloading, ha afectado a telecomunicaciones, universidades y organizaciones gubernamentales. La actividad se alinea con actores con sede en China y está activa desde al menos octubre de 2025. Se vincula al actor Storm-3069, relacionado con el ataque a la cadena de suministro de DAEMON Tools en mayo de 2026.
- Malware Android RatHat usa Gemini para identificar víctimas de alto valor: La consola del malware emplea Google Gemini para estimar saldos bancarios y clasificar dispositivos. El panel ha evolucionado de ackCat a Panda Workshop y funciona como una fábrica de malware que compila, firma y publica nuevas muestras, con casi 100 despliegues desde abril de 2026.
- Agentes de codificación con IA filtran 13.000 capturas internas: Glow Labs encontró que agentes de IA publicaron más de 13.000 capturas sensibles de proyectos corporativos de 343 empresas en repositorios públicos de GitHub. La actividad, denominada PixelLeak, muestra que la IA crea riesgos de seguridad incluso sin facilitar ciberataques.
CVEs destacados
La lista de vulnerabilidades de la semana incluye fallos de alta gravedad en productos ampliamente utilizados. Entre los más urgentes se encuentran CVE-2026-88779 (Citrix NetScaler), CVE-2026-96419, CVE-2026-96421, CVE-2026-95391, CVE-2026-95389 (Wireshark), CVE-2026-86857, CVE-2026-86858, CVE-2026-13016, CVE-2026-86859, CVE-2026-86860 (ServiceNow), CVE-2026-93485 (WordPress), CVE-2026-76708, CVE-2026-76709, CVE-2026-76710 (HPE Networking), CVE-2026-89078, CVE-2026-93577 (GitLab), CVE-2026-96512 (Sudo), y muchos otros en Apache Tomcat, IBM, NVIDIA, OpenSSL, Google Chrome, Mozilla Firefox, entre otros.
Webinars de ciberseguridad
- Cómo controlar los agentes de IA antes de que la expansión de accesos se descontrole: Análisis sobre cómo descubrir agentes de IA, controlar sus permisos y evitar accesos excesivos.
- Los ataques de IA se mueven a velocidad de máquina. ¿Puede su seguridad de identidad seguir el ritmo?: Explicación sobre por qué la identidad se está convirtiendo en la capa de control en tiempo real y cómo la seguridad de identidad en tiempo de ejecución puede detener ataques a velocidad de máquina.
Alrededor del mundo cibernético
- Google detiene envíos al OSS VRP: Desde el 1 de octubre de 2026, Google ya no acepta envíos de vulnerabilidades de productos al OSS VRP debido a un aumento significativo de envíos automatizados, en su mayoría inválidos. Para algunos repositorios de Google Cloud, aún podrían aceptarse a través del Cloud VRP.
- Cuenta de Microsoft en X brevemente secuestrada: Atacantes desconocidos tomaron la cuenta oficial de Microsoft en X (más de 13 millones de seguidores) para promocionar un token cripto en un esquema de pump-and-dump. Microsoft confirmó el acceso no autorizado y aseguró la cuenta.
- TIKTOUK, un kit de recolección de credenciales de WordPress: LevelBlue describe un nuevo toolkit que combina sondeo de WordPress, recolección de datos de configuración expuestos, recuperación de credenciales de correo cifradas y escaneo de secretos en JavaScript. Incluye componentes en Python y un crawler en Go.
- Google detalla PageBreak: Un agente de IA interno que escala el descubrimiento de vulnerabilidades minimizando falsos positivos. Ha encontrado más de 500 vulnerabilidades XSS en aplicaciones web de Google.
- Kit de phishing Milk Dragon detallado: Group-IB revela un kit de phishing adversario-en-el-medio (AiTM) llamado Milk Dragon (o NaiLong), activo desde octubre de 2025. Atrae víctimas con grandes descuentos en productos de consumo mediante anuncios en Facebook y TikTok, suplantando marcas como LEGO, Calvin Klein y Aeon Malaysia. Se vende en Telegram y ha afectado a 66 países con 258 páginas de phishing identificadas.
- Hacker iraní extraditado a EE. UU.: Amir Barati, de 40 años, acusado de una campaña de espionaje cibernético contra cientos de universidades y agencias gubernamentales, fue extraditado desde Montenegro. Enfrenta cargos de fraude electrónico e informático en el Distrito Sur de Nueva York.
- Nueva variante de NodeStealer emerge: Netskope detectó una variante de NodeStealer con funciones de spyware como keylogging, monitoreo del portapapeles y capturas de pantalla. Amplía sus objetivos a contraseñas de Wi-Fi, carpeta de Imágenes y dos navegadores adicionales, y consulta más de 20 endpoints de la API Graph de Facebook.
- Elusión de RejectDirectSend de Microsoft: ReliaQuest informa que un remitente SMTP vacío puede eludir RejectDirectSend, permitiendo correos de phishing con dirección interna falsa. La técnica solo requiere un campo vacío y no necesita credenciales ni infraestructura dedicada.
- Atacantes explotan fallos de PaperCut para entregar AdaptixC2: En agosto de 2026, actores explotaron CVE-2026-82078 y CVE-2026-81578 como zero-days para cargar un loader Java en memoria y desplegar un web shell, que luego instaló un binario troyanizado de Microsoft Copilot con el implante AdaptixC2. Usaron el módulo de movimiento lateral para robar un token de una cuenta de servicio con privilegios de dominio y volcar credenciales, incluida la base de datos NTDS.dit.
- Anthropic afirma que GLM-5.3 puede crear exploits cibernéticos: El modelo de Zhipu AI (Z.ai) puede construir exploits de extremo a extremo de forma autónoma, según Anthropic. La compañía señala que los atacantes pueden eludir sus salvaguardas entre el 64% y el 100% de las veces con técnicas simples, lo que aumenta las capacidades cibernéticas maliciosas, aunque también podría beneficiar a los defensores.
Conclusión
La semana recordó que los atacantes no necesitan un camino perfecto. Un exploit reciente, un secreto expuesto, un control de correo débil o un flujo de trabajo descuidado pueden ser suficientes. Parchear lo expuesto, revisar lo que se confía por defecto y vigilar los caminos simples es esencial, porque muchos problemas comienzan con algo ordinario que se deja abierto.






Deja una respuesta