

Sitios falsos de ChatGPT y Gemini roban cuentas publicitarias y códigos MFA
Bill Toulas
6 de octubre de 2026
11:16 AM
0
Una nueva campaña dirigida a gestores de cuentas publicitarias emplea sitios falsos de ChatGPT, Gemini, Claude y Perplexity que roban credenciales de inicio de sesión y códigos de autenticación multifactor (MFA) mediante ataques de navegador dentro del navegador (BitB).
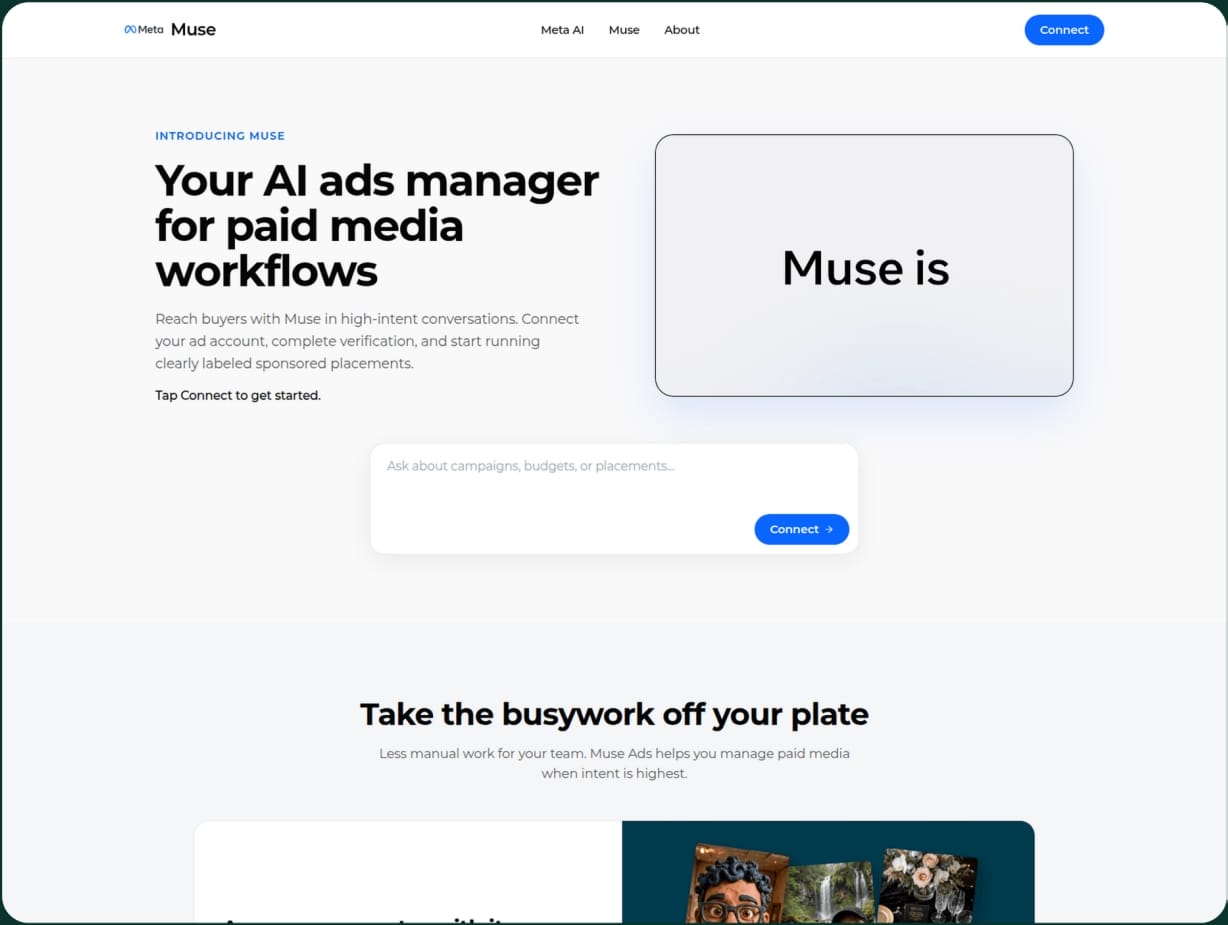
Los investigadores descubrieron que la operación de phishing aprovechó el reciente lanzamiento del agente de IA Muse, descrito por Meta como un asistente para diversas tareas personales.
Las páginas maliciosas se dirigen a personal de agencias, compradores de medios y administradores con cuentas que se extienden a múltiples clientes downstream. Estas cuentas también suelen permitir a los atacantes gastar los saldos disponibles en campañas publicitarias fraudulentas o revenderlos a otros ciberdelincuentes por sumas significativas.
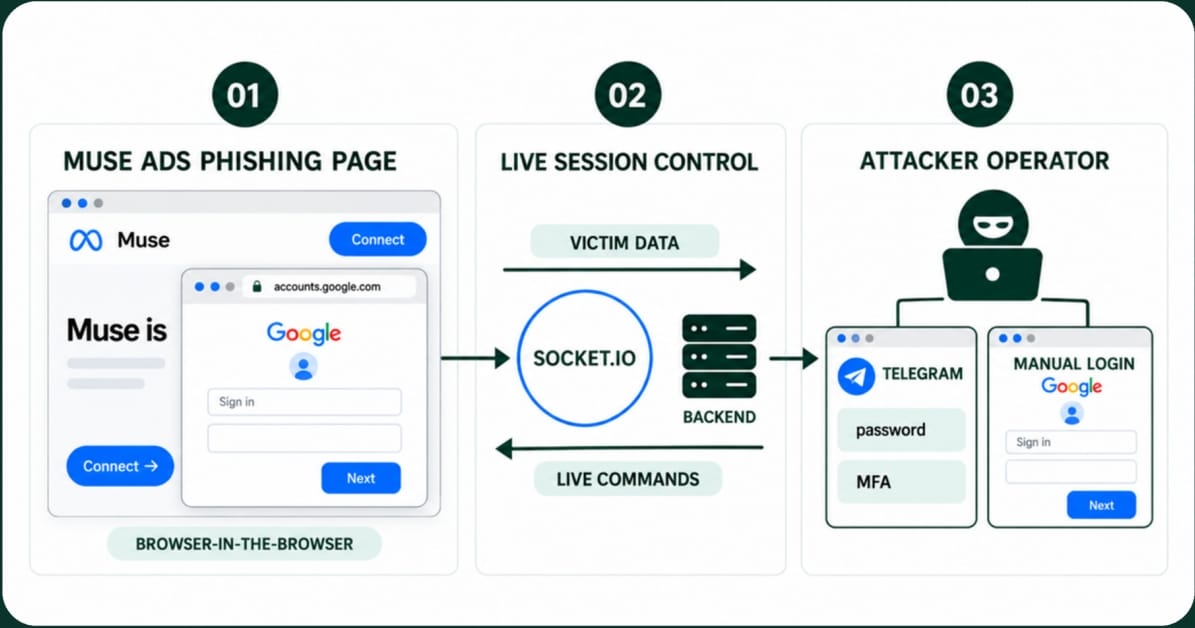
En los sitios de phishing, los productos de IA falsos afirman ayudar a los anunciantes a llegar a compradores, obtener briefs publicitarios y planificar y auditar campañas y gastos. Para obtener estos beneficios, el usuario debía conectar su cuenta al producto de IA falso. Sin embargo, el botón "conectar" abre una ventana falsa de Google dentro de la página, con una barra de direcciones que muestra accounts.google.com.
Ataques BitB
Browser-in-the-browser es una técnica de phishing ideada por el investigador de ciberseguridad mr. dox en marzo de 2022, que consiste en crear una ventana de navegador falsa dentro de una legítima para mostrar una página de inicio de sesión fraudulenta. La ventana falsa parece una ventana emergente de inicio de sesión, con títulos, interfaz y URL de acceso realistas. Pero la ventana falsa es solo un iframe diseñado para robar las credenciales de la víctima. La técnica se ha utilizado ampliamente a lo largo de los años, incluso para atacar cuentas de Steam.
Investigadores de la empresa de seguridad de navegadores Island señalan que el atacante utiliza un kit que adapta la interfaz a Windows, macOS, iOS y Android, incluyendo el estilo del navegador y soporte para modo oscuro. Una vez que la víctima entra en el flujo BitB, un operador humano toma el control del proceso y dirige lo que se le pide a la víctima a continuación. El atacante puede solicitar la contraseña hasta tres veces, pedir un código SMS o de autenticador para eludir las protecciones MFA, mostrar solicitudes push de Okta, exhibir avisos de aprobación de Google o mostrar un código QR. Los operadores también pueden rechazar los códigos enviados por las víctimas, mantenerlas en una pantalla de espera y finalizar o suprimir el flujo de phishing en cualquier momento.
Campaña más amplia
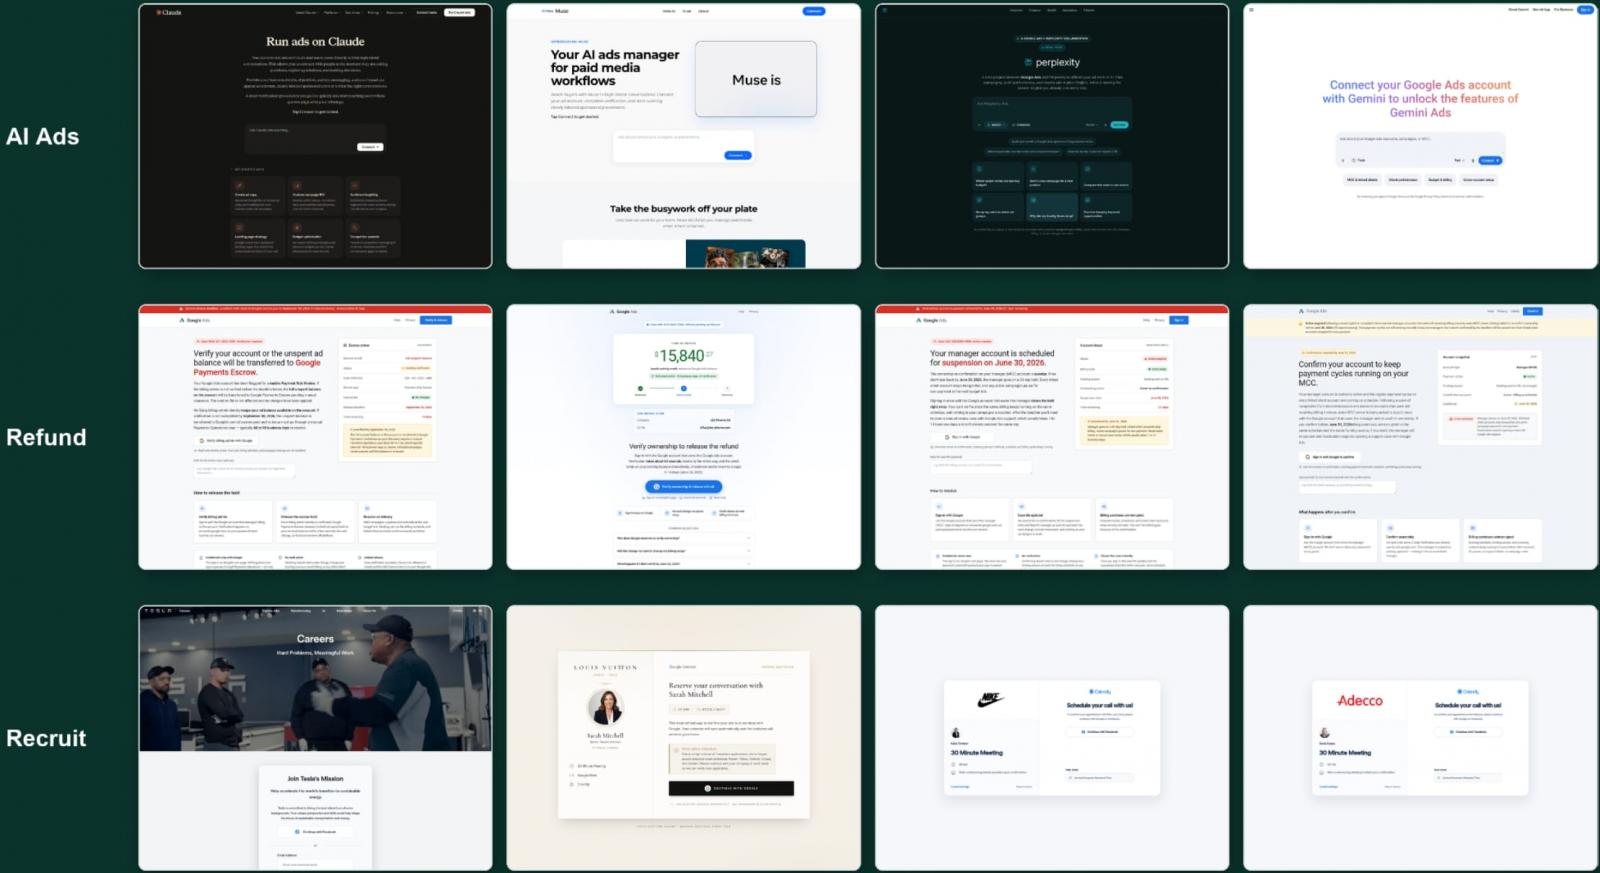
Al examinar la infraestructura detrás de la campaña, los investigadores descubrieron que forma parte de una operación mayor que utilizó múltiples señuelos, como falsas oportunidades de reclutamiento y páginas de reembolso. Todas las páginas vinculadas a la misma operación comparten una pila de Next.js y Socket.IO, endpoints de API comunes, y muchas usan frontends de Vercel con backends de Railway o Render. La conexión con la operación más amplia fue posible porque el atacante expuso código fuente antiguo a través de repositorios públicos de GitHub mal configurados, lo que permitió rastrear la actividad hasta marzo. Los investigadores también encontraron que el canal de control de Telegram utilizado en los ataques había recibido cientos de envíos de víctimas, aunque esa cifra no refleja necesariamente el número de cuentas comprometidas con éxito.
Los ataques BitB son engañosos pero también fáciles de descubrir, ya que los iframes no se pueden mover fuera de la ventana del navegador ni redimensionar, a diferencia de una ventana emergente OAuth legítima. Estas son acciones simples compatibles con ventanas de navegador reales, pero imposibles de realizar en ventanas BitB.
Los investigadores de Island encontraron que la plataforma de phishing admite flujos de inicio de sesión de Google, Meta, TikTok y Okta, y los comandos se envían a través de eventos Socket.IO. "A diferencia de un kit de proxy inverso transparente, la plataforma visible reconstruye localmente la interfaz del proveedor y recopila credenciales y estado MFA a través de sus propias API", señalan los investigadores en un informe publicado hoy. Esto enmascara el tráfico, haciendo que parezca provenir de un producto de IA que se comunica con un backend de aplicación no relacionado.
Según los hallazgos de los investigadores, la operación de phishing utilizó docenas de URL para campañas centradas en anuncios, reembolsos y reclutamiento. El informe incluye una lista de todas las URL asociadas con esta actividad.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- AnonyMousKIT PhaaS utiliza agentes de voz con IA para phishing de códigos de acceso de iPhone
- Nuevo malware bancario RemControl para Android ataca usuarios en Europa y Canadá
- Servicio de phishing BigBear para Microsoft 365 eludió MFA en 258 organizaciones
- Anthropic advierte que el malware infostealer secuestra sesiones de Claude para agotar el uso
- Wikimedia: agentes OpenAI maliciosos detrás de ediciones no autorizadas en Wikipedia
Temas: Publicidad, IA, Browser-in-the-Browser, Phishing, Kit de Phishing
Bill Toulas
Artículo anterior
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También te puede gustar:






Deja una respuesta